Blog

Todos nuestros aprendizajes desde el lado ofensivo.

Walkthroughs, publicaciones de CVE e investigaciones escritos por los especialistas que ejecutan, no por un equipo de contenidos que los parafrasea.

Noticias de ciberseguridad cada semana

Protegido por reCAPTCHA. Se aplican la Política de Privacidad y las Condiciones del Servicio de Google.

Ordenar por
26 artículos

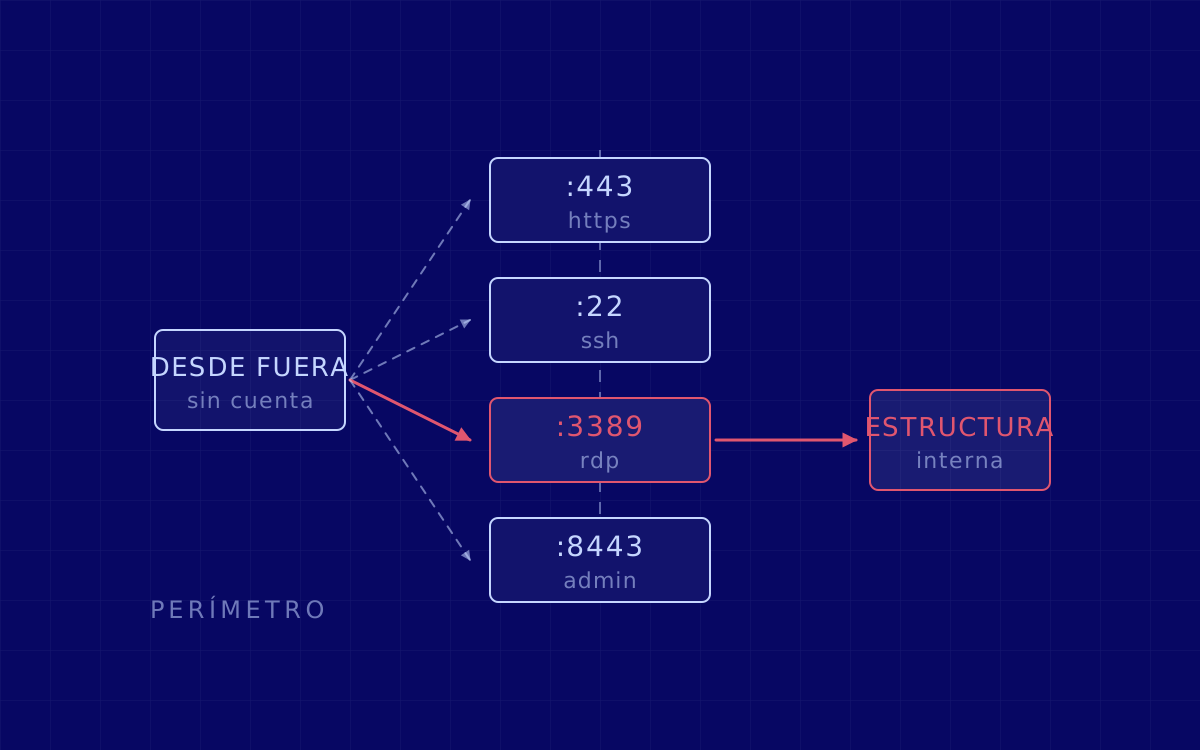
Cómo funciona un pentest de red externa

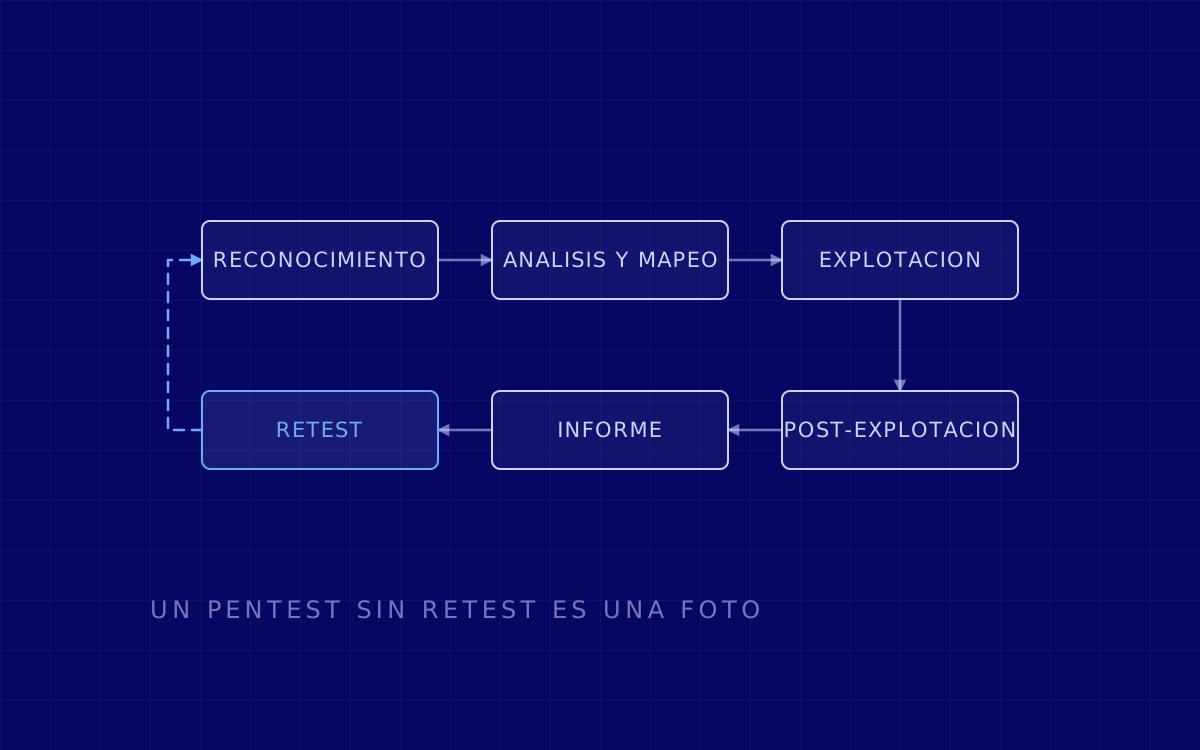
La secuencia real de un pentest de red externa: alcance y rules of engagement, reconocimiento, análisis del perímetro, explotación, informe y retest, además de lo que el test no va a cubrir.

MA

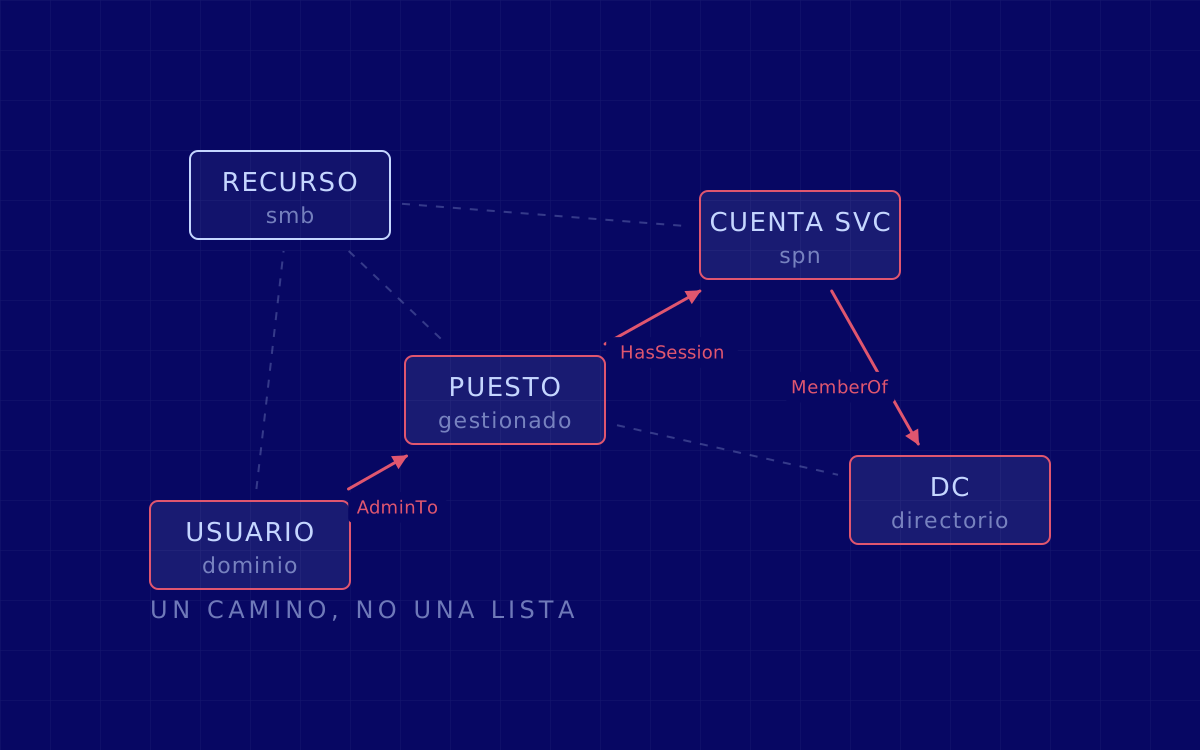
Cómo funciona un pentest de red interna

La secuencia de un pentest de red interna real: el punto de partida que acordamos, en qué se convierte una cuenta de dominio, qué recibes al final, cuánto dura y qué cosas no cubre el ejercicio a propósito.

MA

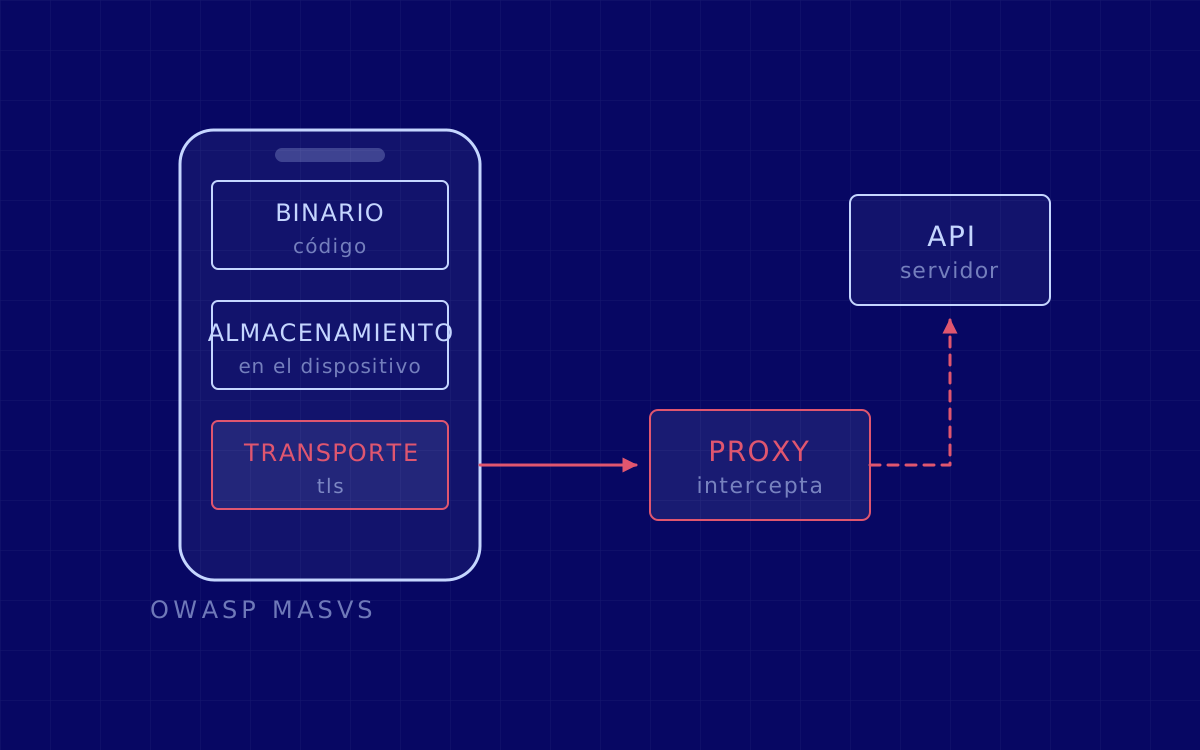
Cómo funciona un pentest de aplicación móvil

La secuencia real de un proyecto de iOS o de Android: qué se acuerda antes del primer día, qué pasa en un dispositivo que controlamos nosotros, qué llega a tu servidor, qué recibes y las seis cosas que este test no cubre a propósito.

MA

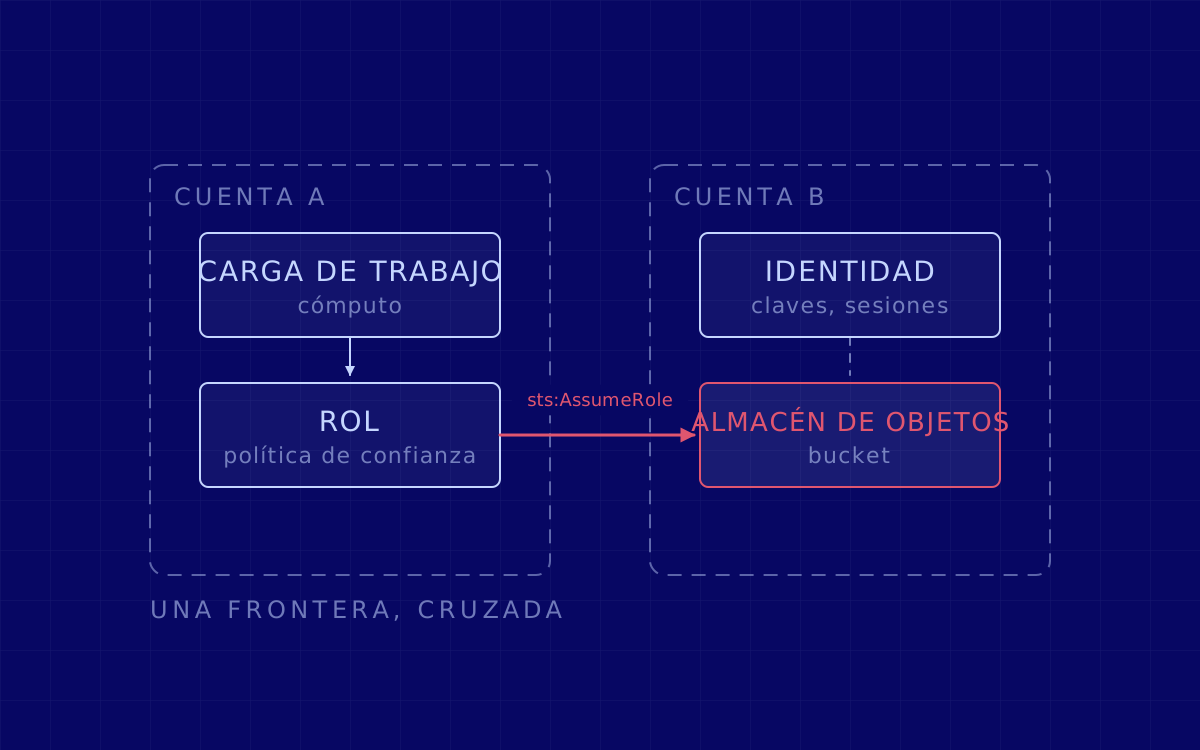
Cómo funciona un pentest cloud

La secuencia real de un proyecto cloud: rules of engagement, reconocimiento externo, mapa de identidades, demostración de la cadena, informe y retest. Incluido lo que deja fuera a propósito.

CF

Cómo funciona un pentest de aplicación web

Las siete fases de un pentest de aplicación web, qué tiene que estar listo antes del primer día, cuánto dura, qué recibes al final y qué cosas deja fuera a propósito.

CF

Cómo funciona un pentest de API

Un relato claro de un pentest de API, de las rules of engagement al retest: qué pasa en cada fase, qué recibes al final y hasta dónde llega lo que este test te puede decir.

MA

Cómo funciona un pentest de IA

El proyecto que hay detrás del botón, fase por fase: cómo se fijan el alcance y las rules of engagement, qué cubre el reconocimiento en un sistema de IA, las cuatro capas de la fase técnica, cómo se demuestran y se informan los hallazgos, cuánto dura y qué deja fuera el test a propósito.

CF

Nuestra metodología de pentesting, de principio a fin

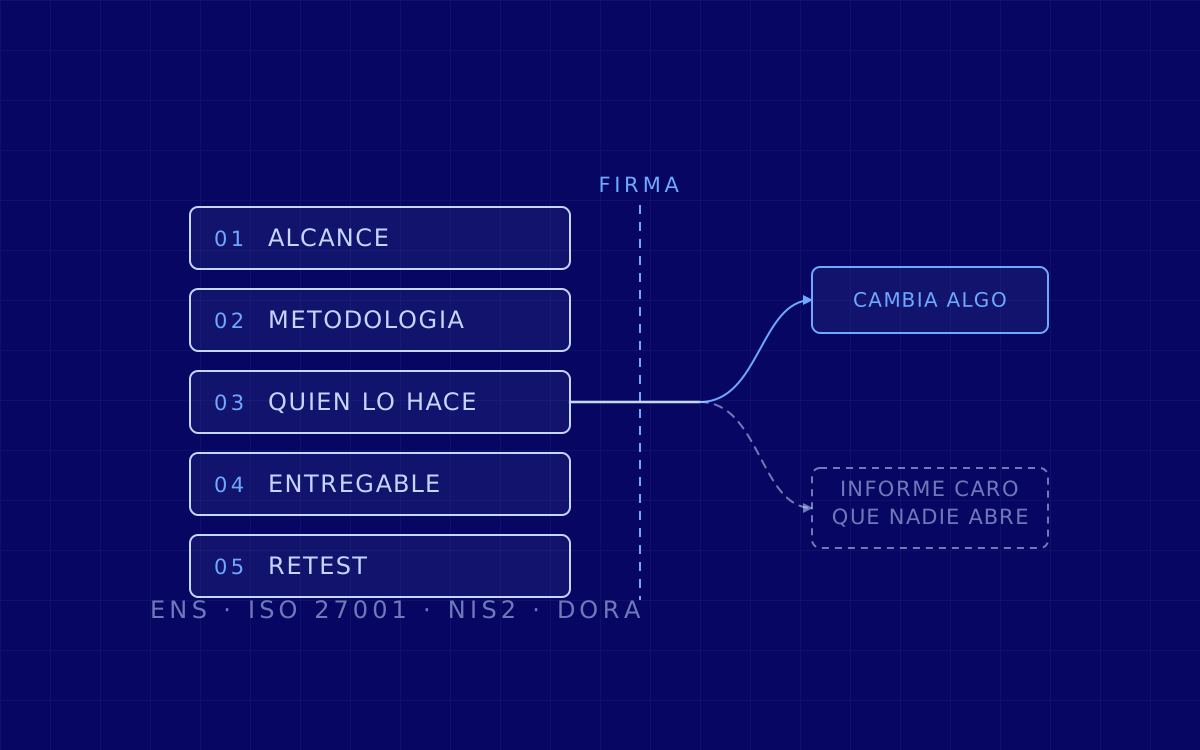
Las siete fases de un proyecto de Asperis, del alcance y las rules of engagement hasta el retest, con la norma que hay detrás de cada una, los rangos de duración con los que acotamos y una lista clara de lo que un pentest no cubre.

CF

Cómo funciona un pentest wifi

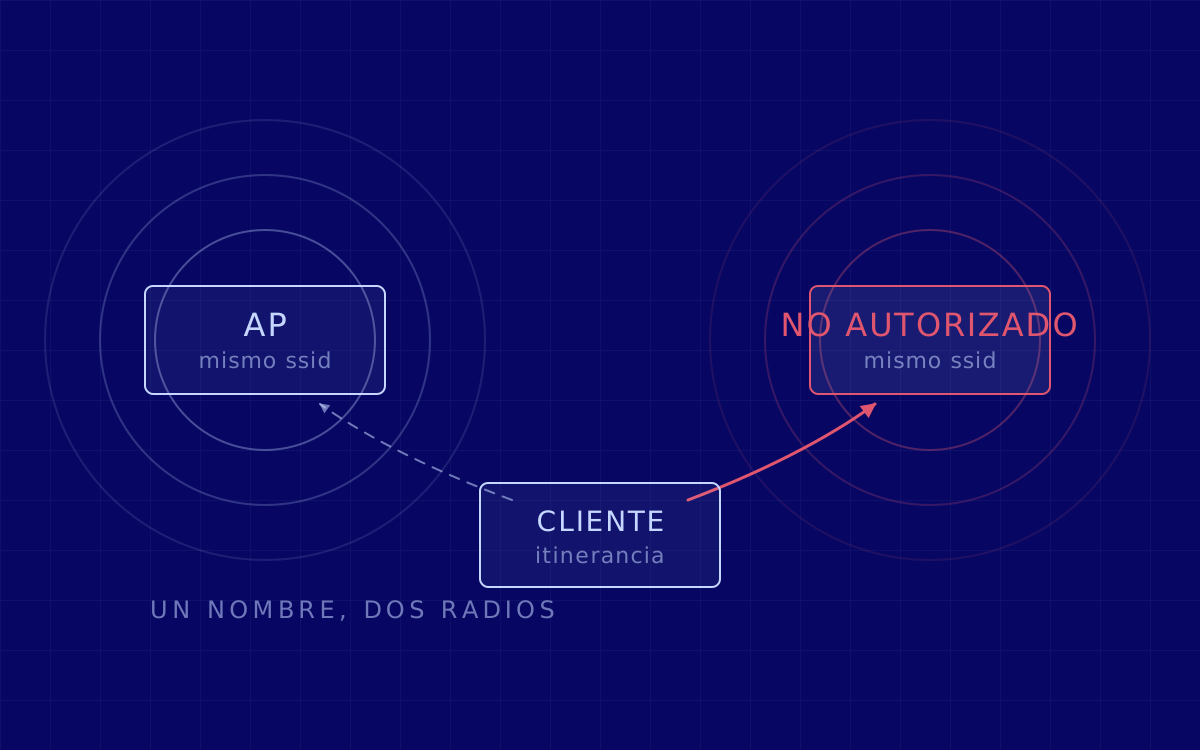
La secuencia real de un pentest wifi, de las rules of engagement al retest: qué pasa en cada fase, qué necesitas tener listo, cuánto dura y qué cosas no cubre este test a propósito.

MA

Cómo funciona un pentest de IoT

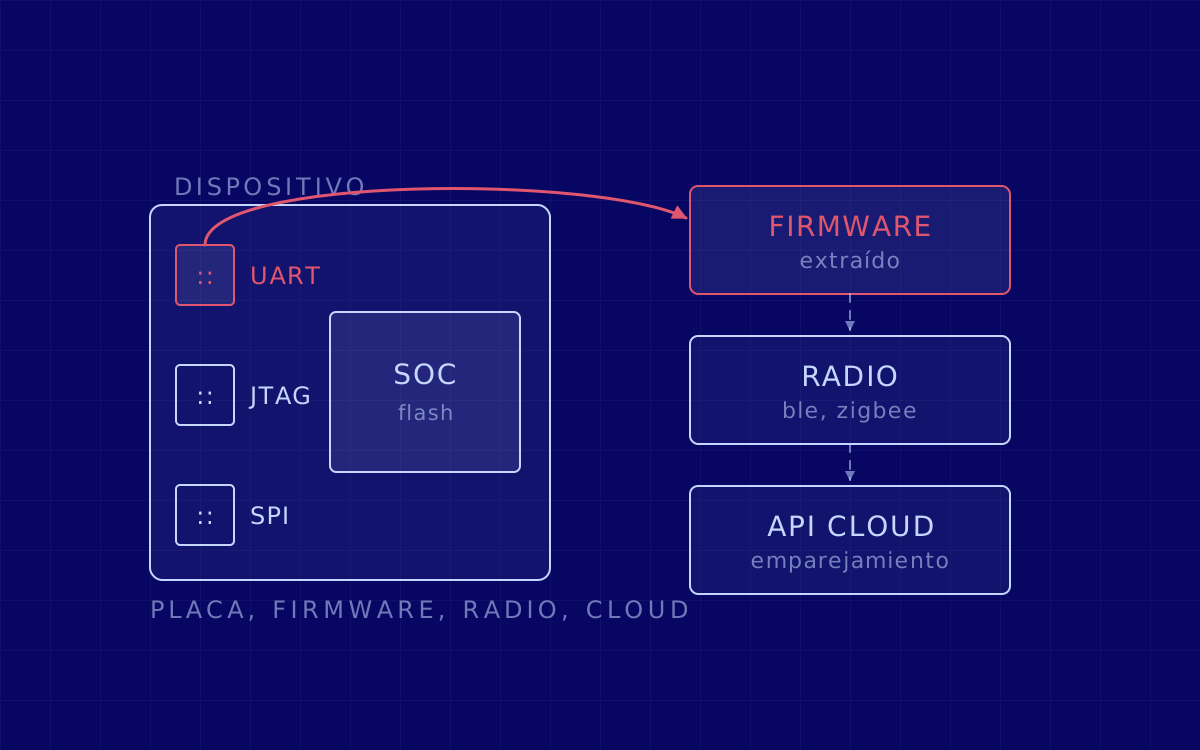
Un producto conectado es hardware, firmware, una radio y un servidor cloud a la vez. Esta es la secuencia que recorremos en los cuatro, qué recibes, cuánto dura y dónde se para el test.

CF

¿Quieres estar actualizado en seguridad? Recibe nuestro recap de noticias semanal en tu correo.

Cada martes recibirás las últimas noticias del mundo de la ciberseguridad.

Protegido por reCAPTCHA. Se aplican la Política de Privacidad y las Condiciones del Servicio de Google.

¿Quieres publicar tu artículo aquí?

Publicamos investigación de gente de fuera del equipo: hallazgos, walkthroughs y análisis con datos reales detrás. La revisamos técnicamente de forma interna, y si cumple con lo que promete, se publica con tu nombre y tu enlace, no con el nuestro. Revisamos todo lo que llega; no publicamos todo lo que llega.

Preguntas frecuentes.

Lo que más nos preguntan antes de la primera llamada.

Una empresa de ciberseguridad boutique es un especialista pequeño que trabaja a mano: sus profesionales senior llevan cada proyecto de principio a fin, ningún proyecto se resuelve solo con escáner automático y ninguna venta cruzada de servicios defensivos diluye el trabajo principal. Suele tener entre cinco y cincuenta especialistas con certificación ofensiva sólida, y acepta menos proyectos al año que una gran consultora. Para las empresas europeas que se toman en serio su seguridad, eso importa porque el atacante al que te enfrentas no va a usar una plantilla de escanear y entregar, y el equipo que contratas para probarte tampoco debería.

En tres cosas. Primero, quién hace el trabajo: los especialistas senior que acotan tu proyecto son los que lo ejecutan, los que te explican los hallazgos uno a uno en nuestra plataforma y los que vuelven a probar tus correcciones. Tratas directamente con ellos. Y rotamos auditores entre proyectos, así que la siguiente mirada sobre el mismo alcance viene de alguien que no lo ha visto antes: quien ya mapeó un sistema empieza a leerlo como se lo explicaron y deja de cuestionar las partes que ya da por buenas, mientras que un auditor nuevo no da nada por supuesto. Segundo, disciplina de alcance: solo hacemos trabajo ofensivo (red team, pentesting y Dark Web Monitoring). No te vendemos SIEM, ni SOC gestionado, ni GRC. Tercero, la entrega: cada proyecto se cierra con un repaso en directo, no con un PDF dejado en una bandeja de entrada. El informe es la evidencia, no el producto.
Sí. Nuestra práctica de red team funciona igual sea cual sea el contexto normativo: varias semanas, dirigida a un objetivo, manual y de punta a punta contra tu entorno de producción real dentro del alcance acordado. Cuando el ejercicio se enmarca en TIBER-EU o en las disposiciones de DORA sobre pruebas de penetración basadas en amenazas (TLPT), trabajamos con tu función de control y con el representante del equipo blanco designado por el regulador, y entregamos conforme a los requisitos de evidencia y de informe del marco.

Sí, completamente gratis. Introduces el dominio de tu empresa y lo cruzamos con una fuente de inteligencia que se actualiza de forma continua: foros, paste sites, volcados de brechas, exposición de credenciales y exposición de directivos. Los resultados te llegan al correo. Sin tarjeta, sin suscripción automática y sin llamada comercial de seguimiento, salvo que la pidas. Es gratis porque responde a una pregunta concreta (¿hay algo nuestro ya expuesto?) y esa conversación tiende a llevar de forma natural a otra más larga si la exposición es lo bastante seria como para actuar.

Especialistas senior en seguridad ofensiva. Nuestro equipo tiene las certificaciones OSCP, OSCE³, OSWE, OSEP, CRTO y CRTP, y la mayoría ha trabajado antes dentro de equipos de seguridad de grandes empresas o en unidades de red team orientadas a investigación. Somos contribuidores verificados del Bug Bounty de la NASA, lo que significa que nuestros hallazgos sobre un objetivo aeroespacial público cumplen un listón de calidad publicado y revisado por el equipo de seguridad de la NASA. En cuanto a sectores, nuestros especialistas han ejecutado proyectos en fintech, sanidad, SaaS, energía, industria y administración pública española.