Qué es el malware y por qué la palabra virus se quedó pegada
Malware es cualquier software escrito para hacer algo que tú no querías: robar, cifrar, espiar, borrar o usar tus recursos. Es el término paraguas.
"Virus" es una de las familias que hay debajo, y por razones históricas acabó nombrando a todas. La confusión no es inofensiva: un virus es el malware que se pega a otro fichero y necesita que alguien lo ejecute para replicarse. Un gusano no lo es, porque va solo. Un troyano tampoco, porque no se replica: se disfraza. El ransomware tampoco, porque es un modelo de negocio que puede llegar por muchos caminos. Todos son malware; solo uno es un virus.
Y esto cambia lo que haces. Quien cree tener "un virus" busca un programa que le limpie un fichero. Quien tiene dentro un ladrón de credenciales no tiene un problema de ficheros: tiene sus contraseñas fuera, y limpiar el equipo no las devuelve. La palabra que uses decide dónde miras.
Los dos ejes que de verdad clasifican
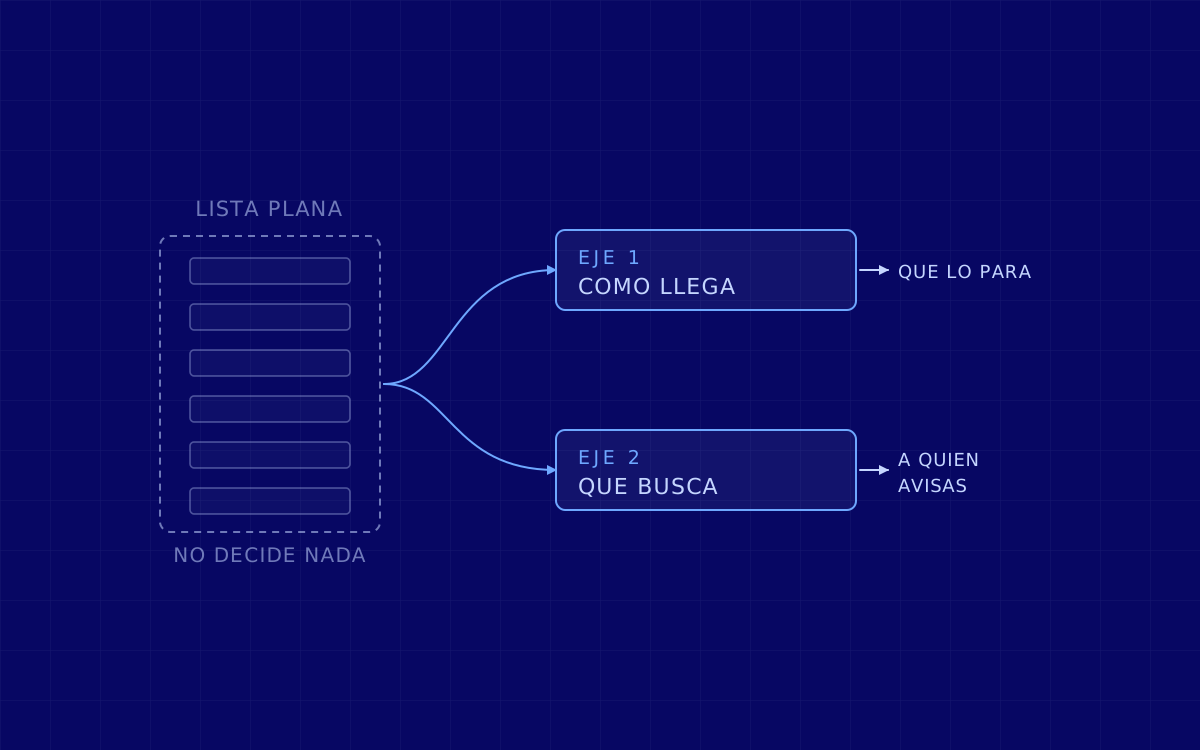
Una lista plana de nombres no ayuda a decidir nada, porque mezcla dos preguntas distintas. Separadas, se vuelven útiles.
Eje 1: cómo llega y cómo se mantiene. Es el eje de la defensa preventiva, porque dos familias que entran por el mismo sitio se paran con lo mismo.
- Necesita que alguien lo ejecute. Virus, troyanos y casi todo lo que llega por correo. Se para filtrando lo que llega y limitando lo que se puede ejecutar.
- Se propaga solo. Los gusanos, que saltan de máquina a máquina sin ayuda. Se paran segmentando la red y actualizando, no formando a la gente.
- No trae fichero. El malware sin fichero vive en memoria y se apoya en herramientas que ya están en el sistema, las llamadas LOLBins. No hay fichero que analizar, así que la detección por firmas no tiene a qué agarrarse.
- Se queda. Rootkits y puertas traseras. No son un fin, son la garantía de poder volver.
Eje 2: qué busca. Es el eje del impacto, y el que decide a quién avisas y qué recuperas.
Las familias que se ven hoy en empresa
Ordenadas por lo que buscan, que es el segundo eje.
- Dinero por rescate: ransomware. Cifra y pide pago. Hace años que no lo escribe quien lo usa: funciona como servicio, con quien desarrolla por un lado y quien ataca por otro. Y ya casi nunca es solo cifrado: primero se llevan los datos y luego amenazan con publicarlos en un sitio de filtraciones, para que tener copias de seguridad deje de bastar.
- Credenciales: infostealers. Los que más nos encontramos en el origen de una intrusión de empresa. Entran, vacían lo que hay guardado en el navegador (contraseñas, cookies de sesión, tokens) y se van. La sesión robada es lo peor: sirve para entrar sin contraseña y sin segundo factor. Y lo robado se vende, así que la infección de un portátil de casa acaba siendo el acceso a tu empresa meses después.
- Vigilancia: spyware y keyloggers. Observan en vez de robar de golpe: teclas, pantalla, micrófono, ubicación.
- Tus recursos: cryptojacking y botnets. No van a por tus datos, van a por tu capacidad de cómputo y tu conexión. Parece el menos grave y tiene una lectura incómoda: si alguien puede minar en tus servidores, puede hacer otras cosas en tus servidores.
- Destruir: wipers. Borran, y a veces se disfrazan de ransomware para ganar tiempo. No hay rescate que valga porque no hay vuelta atrás. Es la familia asociada a conflictos y a sabotaje, no al lucro.
- Molestar y monetizar: adware. El menos peligroso y el más frecuente. Importa por lo que indica: si ha entrado esto, la puerta por la que entró sigue abierta para algo peor.
Cómo saber si estás infectado, y qué hacer si lo estás
La lista de síntomas de siempre (el equipo va lento, salen ventanas, se cierran programas) sigue valiendo, pero hay que decir lo que casi ninguna página dice: esas señales corresponden al malware al que no le importa que lo notes. El adware quiere que lo veas, porque de eso vive. Un minador se nota porque el ventilador no para. El que de verdad hace daño intenta lo contrario: un rootkit existe para que no lo veas, una puerta trasera puede estar meses sin hacer nada, y un ladrón de credenciales trabaja una vez y se borra.
Regla práctica, incómoda pero honesta: notar algo raro es motivo suficiente para mirar, y no notar nada no es motivo para estar tranquilo. En una empresa las señales que valen la pena no están en el equipo, están en las cuentas: accesos desde sitios donde nadie estuvo, reglas nuevas de reenvío en un buzón, segundos factores registrados que nadie registró.
Y si la sospecha ya existe, el orden importa. Los tres primeros pasos son los que la gente se salta y son los que evitan que un incidente pequeño se haga grande.
- 1. Desconéctalo de la red, no lo apagues. Quita el cable y el wifi. Apagar borra lo que solo existe en memoria, que a veces es la única prueba de qué pasó y de qué se llevaron.
- 2. No inicies sesión en ese equipo con una cuenta con más permisos. Es el error clásico: llega quien administra, entra con su cuenta a arreglarlo, y le regala sus credenciales al que está dentro.
- 3. Cambia las contraseñas desde OTRO dispositivo, empezando por el correo, que es la llave para recuperar todo lo demás. Cambiarlas desde el equipo sospechoso es entregarlas.
- 4. Cierra las sesiones y revisa los segundos factores. Un método de autenticación que tú no registraste es una puerta que sigue abierta aunque cambies la contraseña cien veces.
- 5. Mira el buzón antes de darlo por resuelto: reglas de reenvío automático y permisos de acceso delegado. Es lo primero que se toca cuando alguien entra en un correo de empresa y lo último que se revisa.
- 6. Reinstala en vez de limpiar, si el equipo importa. Un análisis que dice "limpio" solo significa que no ha encontrado nada.
- 7. Si es una empresa, avisa a quien corresponda antes de tocar nada más. Hay plazos legales que empiezan a correr solos y no dependen de si al final hubo daño.
Y una cosa que no está en ninguna lista y decide el resultado: escribe lo que vas haciendo, con la hora. Qué viste, cuándo, qué tocaste. Si esto acaba siendo algo serio, esa nota es la diferencia entre reconstruir lo que pasó y adivinarlo.
Sobre qué programa detecta qué, y por qué un antivirus clásico no ve buena parte de lo de arriba, está qué es un antimalware. Los dos artículos responden a preguntas distintas y no se repiten a propósito.
Qué hace una empresa con esta lista
Aquí es donde la versión anterior de este artículo saltaba de golpe a ofrecer pentesting, y el salto no se sostenía: quien busca tipos de malware no está comprando una auditoría. El puente, cuando existe, es este.
Mira el eje 1 otra vez. Casi todas las familias entran por dos sitios: una persona, o algo tuyo expuesto y sin actualizar. Lo primero se comprueba con un ejercicio de phishing controlado, que mide cuánta gente avisa y cuánto tarda, no cuánta pica. Lo segundo se comprueba mirando desde fuera qué tienes publicado, que casi nunca coincide con lo que crees.
Y el eje 2 lleva a la pregunta que ninguna lista de malware responde: si algo entra, ¿hasta dónde llega? Eso no lo contesta un antivirus, lo contesta recorrerlo. Un pentest de red interna arranca desde dentro y mide cuánto se mueve alguien que ya está ahí. La diferencia entre un equipo infectado y una empresa parada suele estar exactamente ahí, y es lo único de toda esta página que se puede medir de antemano.
Última revisión: 3 de agosto de 2026. Publicada originalmente el 27 de noviembre de 2023.