Qué es un antimalware, y por qué la comparación con el antivirus está mal planteada
Un antimalware es el programa que intenta impedir que se ejecute software malicioso en un equipo, y retirarlo si ya se está ejecutando. Malware es el término paraguas: incluye ransomware, troyanos, rootkits, infostealers, spyware y también los virus informáticos, que son solo una categoría más.
De ahí sale la respuesta a la pregunta que casi todo el mundo hace. El antivirus nació cuando el virus era el problema dominante y el nombre se quedó. Cuando el problema se amplió, los mismos productos ampliaron su cobertura y algunos fabricantes empezaron a llamarse «antimalware» para decir precisamente eso. Hoy, en cualquier producto comercial actual, antivirus y antimalware nombran la misma herramienta. No hay que comprar los dos, y comprar dos suele dar problemas de convivencia.
Merece la pena decirlo así de claro porque la comparación que circula («el antivirus para virus, el antimalware para lo demás») describe el mercado de hace dos décadas y lleva a decisiones equivocadas hoy.
Cómo detecta: tres mecanismos, no uno
Firmas. Es el mecanismo original: se compara el fichero con un catálogo de muestras conocidas. Es rápido, barato y prácticamente no da falsos positivos. Su límite es estructural: solo reconoce lo que alguien ya vio y catalogó antes, y cambiar un fichero lo suficiente como para que su firma no coincida es trivial.
Heurística y análisis estático. En lugar del fichero exacto, se buscan rasgos sospechosos: cómo está empaquetado, qué funciones importa, qué cadenas contiene. Alcanza a variantes nuevas de familias conocidas, y a cambio empieza a equivocarse con software legítimo poco común.
Comportamiento. Se deja al programa ejecutarse, vigilado, y se juzga lo que hace: si empieza a cifrar ficheros en serie, a leer memoria de otros procesos o a escribir donde no debería. Es el más potente de los tres porque no depende de conocer el fichero, y es también el que llega más tarde, porque para juzgar el comportamiento hay que dejar que algo empiece a comportarse.
Dónde se queda corto
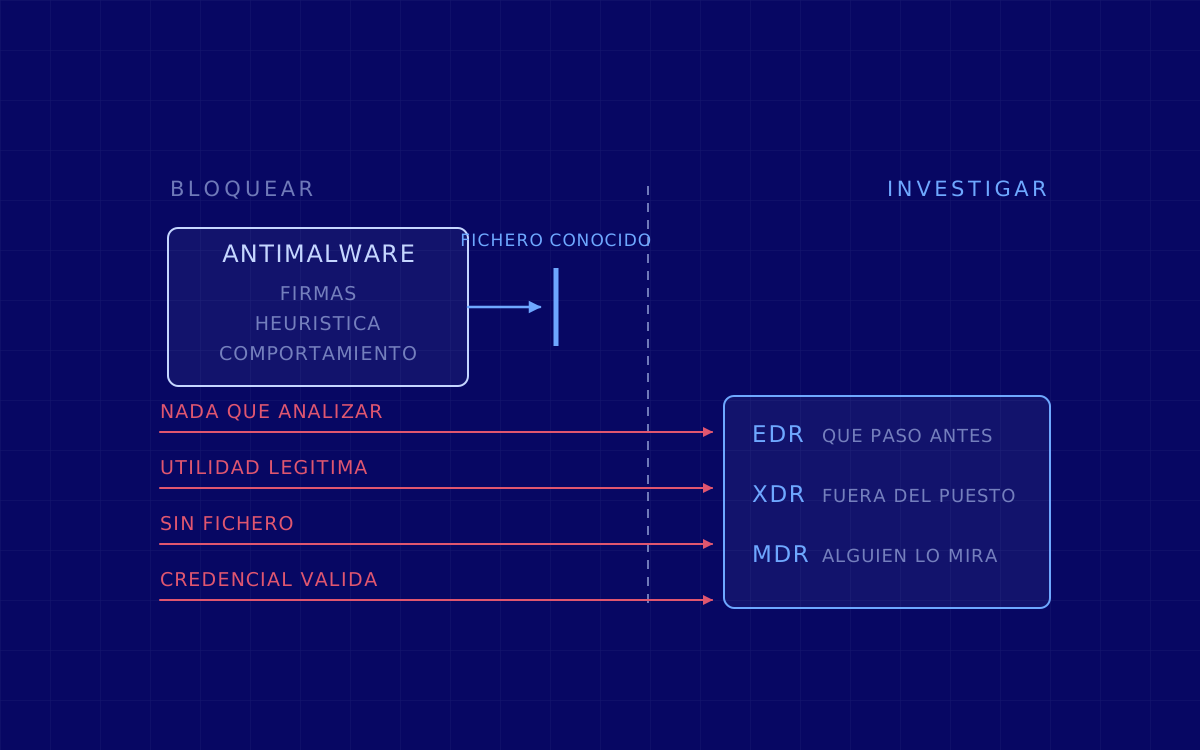
El límite del antimalware no es que se le escape una muestra nueva. Es que buena parte de los ataques que vemos en un test no incluyen un fichero malicioso que analizar.
El caso más común es el uso de herramientas que ya están en el sistema y son legítimas: intérpretes de comandos, utilidades de administración remota, gestores de paquetes. Se le llama living off the land, y su gracia es justamente que no hay nada que poner en cuarentena, porque el binario es del propio sistema operativo y está firmado.
El segundo caso es el malware sin fichero, que vive en memoria o en la configuración del sistema y nunca se escribe en disco, que es donde el análisis clásico mira.
Y el tercero, el que más incidentes explica, no es malware en absoluto: es un atacante autenticado con una credencial válida. Nada de lo que hace es técnicamente anómalo. Se conecta, lee, copia. Un antimalware no está diseñado para tener una opinión sobre eso.
EDR, XDR y MDR: qué añade cada uno
De ese hueco salen las tres siglas que hoy se compran de verdad en empresa, y conviene saber qué es cada una antes de que las venda alguien.
EDR (detección y respuesta en el endpoint) mantiene el bloqueo del antimalware y añade lo que le falta: registra de forma continua lo que pasa en el equipo, permite reconstruir la secuencia después y aislarlo de la red. La diferencia práctica es que un antimalware te dice que bloqueó algo, y un EDR te deja preguntar qué pasó antes.
XDR extiende esa misma idea más allá del puesto, correlacionando lo del endpoint con identidad, correo, red y nube, para que un mismo ataque no se vea como cuatro alertas sueltas en cuatro consolas.
MDR no es una tecnología distinta: es que alguien lo mire. Es el servicio de personas que vigilan y responden con esas herramientas, y suele ser la pieza que decide el resultado, porque una alerta a las tres de la mañana en una consola que nadie abre no es una detección.
Dicho sin rodeos: la mayoría de las empresas no necesitan un antimalware mejor, necesitan que alguien mire el que ya tienen.
Qué hacer con esto
Ten un antimalware actualizado en todos los puestos y servidores: sigue parando una cantidad enorme de ruido y es barato. No compres dos. Y no lo trates como si fuera la defensa, porque cubre una capa de un ataque que tiene varias.
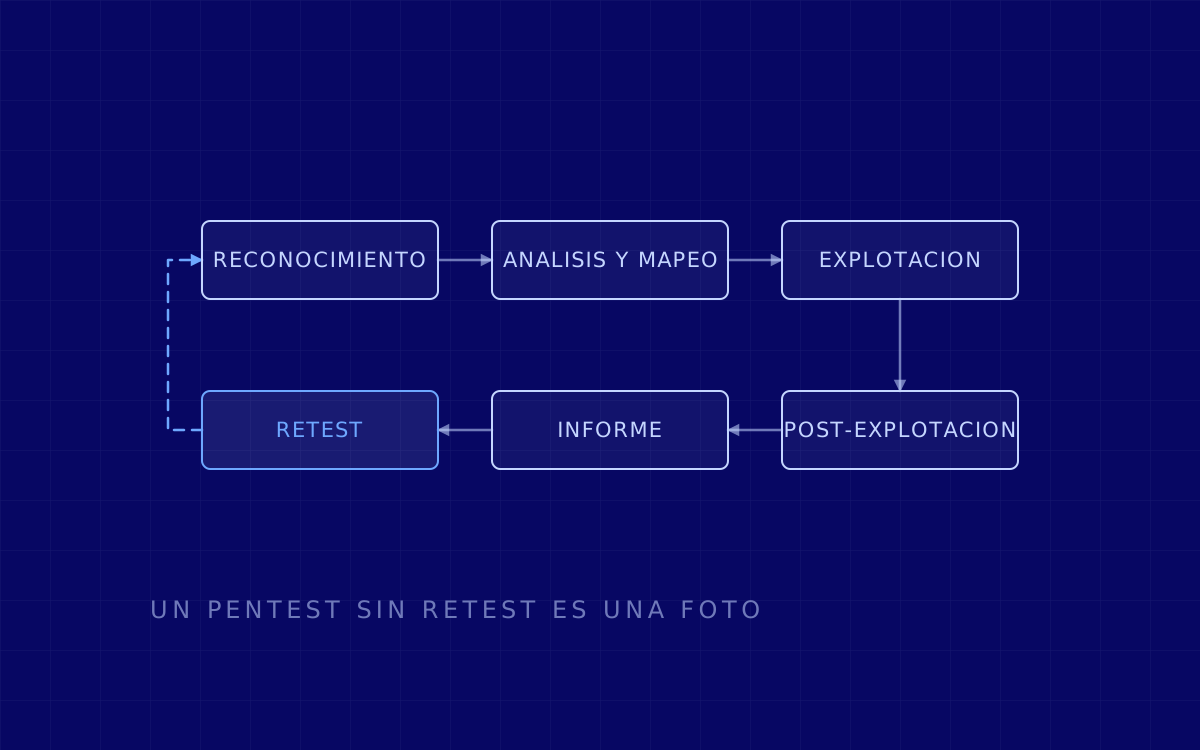
Si tu empresa tiene algo que perder, el salto que importa no es cambiar de fabricante: es pasar de bloquear a poder investigar, y que haya alguien de guardia. Y la forma de saber qué te haría falta no es leer una comparativa: es comprobar qué se detecta cuando alguien lo intenta de verdad, que es lo que mide un test de intrusión interno.
Asperis no vende antimalware, ni EDR, ni ningún producto de endpoint. Lo que hacemos es comprobar si el que ya tienes se entera.