Qué es la suplantación de identidad
La suplantación de identidad consiste en hacerse pasar por otra persona o por una organización para obtener un beneficio o causar un daño. No hace falta robar un documento: basta con reunir datos suficientes para que quien esté al otro lado se crea que habla contigo.
Esos datos casi nunca se roban de golpe. Se juntan: un correo profesional que está publicado, un organigrama que se deduce de LinkedIn, un teléfono que aparece en una firma, una contraseña que se filtró en otro sitio hace años. Eso es ingeniería social, y su materia prima es información que casi siempre es pública o que ya está fuera sin que nadie se haya enterado.
Hay dos víctimas distintas y conviene no mezclarlas:
- La persona. Alguien contrata a su nombre, abre cuentas, opera con su tarjeta o crea un perfil falso con su cara.
- La organización. Alguien se hace pasar por un directivo, por un proveedor o por la propia marca para que un empleado, un cliente o un banco haga algo: pagar, dar acceso o entregar datos.
El resto de esta guía trata las dos, pero se detiene en la segunda, que es la que casi nadie explica y la que más dinero mueve por operación.
Suplantación y usurpación de identidad: en qué se diferencian
Es la duda más repetida y casi nadie la contesta, así que va primero.
En el uso corriente las dos palabras se emplean como sinónimos, y en la mayoría de las conversaciones lo son. Cuando se distinguen, se distinguen así:
- Suplantación se usa como el término amplio: cualquier acto de hacerse pasar por otro, aunque sea una sola vez y para una sola cosa. Un correo firmado con el nombre del director financiero es suplantación.
- Usurpación se reserva normalmente para lo sostenido: alguien no imita un mensaje puntual, sino que asume tu identidad y actúa como tú de forma continuada, ejerciendo derechos que son tuyos.
La diferencia práctica que sí importa, y que se nota al denunciar, es esa: un correo aislado y alguien viviendo bajo tu nombre no se investigan igual ni dejan el mismo rastro.
Lo que esta página no va a hacer es calificar jurídicamente tu caso. Cómo se tipifica depende de qué se hizo, con qué documento y con qué intención, y eso lo determina un abogado con los hechos delante. Aquí interesa lo otro: cómo se comete técnicamente, cómo se detecta y cómo se pone difícil.
Cómo llega a una empresa: el fraude del CEO y el BEC
Es la forma de suplantación que más dinero mueve en empresa y la que menos se parece a lo que la gente imagina. No hay virus ni pantalla en rojo: hay un correo correcto, escrito en tu idioma, que llega en un momento verosímil.
El fraude del CEO es la versión conocida: alguien escribe como el director general a quien puede ordenar un pago, normalmente con prisa, confidencialidad y una operación que justifica saltarse el circuito habitual.
El business email compromise es la familia entera, y sus variantes son peores porque son más creíbles:
- Cambio de cuenta de proveedor. Alguien entra en el correo de un proveedor de verdad, espera a una factura de verdad y responde en ese mismo hilo pidiendo actualizar el número de cuenta. Todo es auténtico menos el IBAN.
- Desvío de nómina. Un correo a recursos humanos, a nombre de un empleado, cambiando la cuenta de ingreso antes de fin de mes.
- Suplantación de un abogado o de un asesor en una operación real que la empresa ya esperaba.
El vector de entrada suele ser spear phishing: no un correo masivo, sino uno escrito para una persona concreta. Sus primos por otros canales son el smishing por SMS y el vishing por teléfono, que es exactamente la estafa telefónica de siempre con mejores guiones.
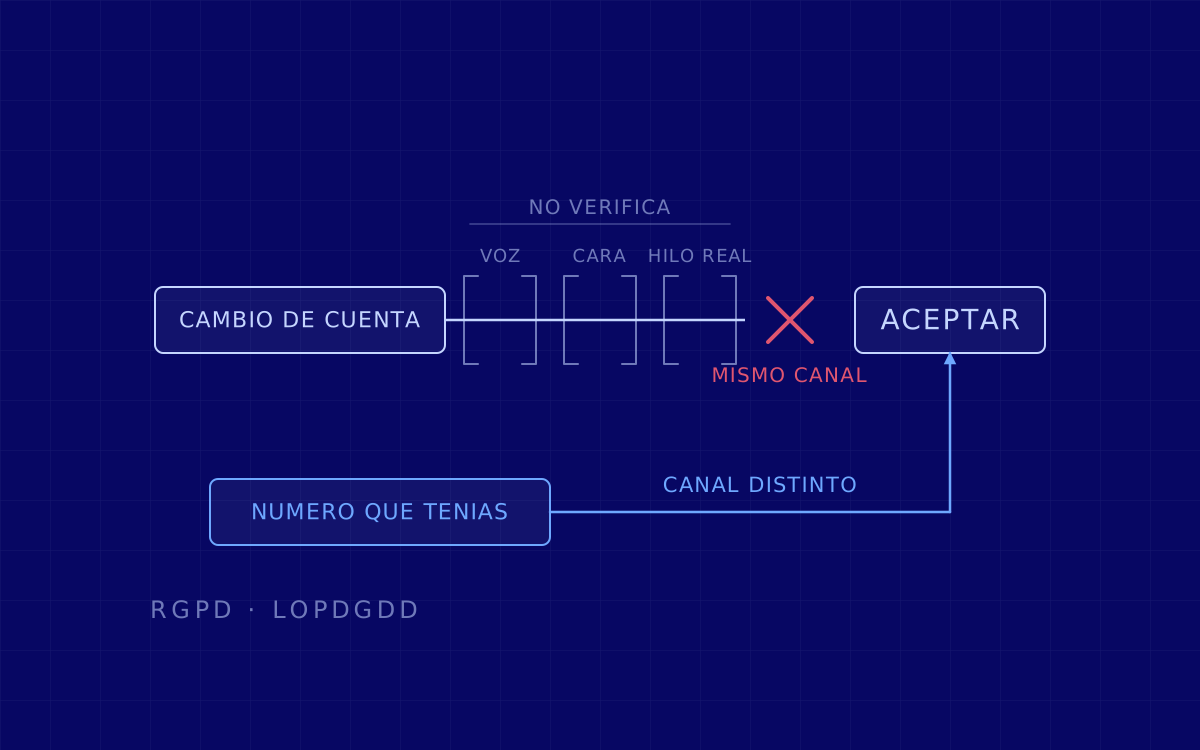
El control que corta esto no es técnico, es de proceso: ningún cambio de datos bancarios se acepta por el mismo canal por el que llegó. Se verifica por teléfono, con un número que ya tenías, no con el de la firma del correo.
Suplantación de la marca: cuando el suplantado eres tú ante tus clientes
Aquí la víctima que paga no es la empresa, son sus clientes, y el daño lo cobra la marca igualmente.
Las formas habituales son un dominio parecido al tuyo con una letra cambiada o una extensión distinta, un perfil falso en redes que atiende a tus clientes, o correos que salen a tu nombre desde servidores que no son los tuyos.
Esto último tiene una defensa concreta y medible que muchas empresas todavía no tienen bien puesta: los registros que autorizan quién puede enviar correo en nombre de tu dominio, con DMARC por encima diciéndole al mundo qué hacer con lo que no cuadre. Publicarlo sin llegar a una política de rechazo es dejar la puerta entornada, y es el estado en el que está la mayoría.
Lo otro que hace falta es mirar: dominios registrados que se parecen al tuyo, perfiles abiertos con tu nombre y menciones de tu marca donde se venden accesos. Eso es vigilancia digital, y sirve para enterarte antes de que te lo cuente un cliente enfadado.
Voz y vídeo: el deepfake ya no es un argumento de película
Clonar una voz reconocible a partir de material público es hoy una tarea de consumo, no de laboratorio. Y eso rompe el control informal en el que se apoyaba media empresa: llamar para confirmar.
Un deepfake de voz se usa donde más efecto tiene: una llamada corta, con ruido de fondo, urgencia y una petición que ya estaba medio esperada. Y en videollamada, con la calidad justa para que los defectos parezcan de la conexión.
La conclusión práctica no es desconfiar de todo el mundo, que no es operable. Es esta: reconocer una voz o una cara ha dejado de ser una verificación. Lo que verifica es un canal distinto y un dato que el atacante no puede tener, no que suene a quien dice ser. Conviene decirlo en voz alta dentro de la empresa, porque quien aprueba pagos sigue creyendo que reconocer al jefe es suficiente.
Por dónde entran de verdad: las credenciales que ya están fuera
Buena parte de las suplantaciones no empiezan con un engaño, empiezan con una contraseña que ya circula.
- Un infostealer en el portátil de casa de alguien se lleva las contraseñas del navegador y, con ellas, las cookies de sesión. Con la sesión robada, el segundo factor ya se ha pasado.
- El credential stuffing prueba automáticamente en tu portal las combinaciones filtradas en otros servicios. Funciona porque la gente reutiliza contraseñas, no porque tu web sea débil.
- El resultado de cualquiera de los dos es un account takeover: la cuenta es legítima, el que la usa no. Por eso el correo del fraude no parece falso, porque no lo es.
Y de ahí sale la señal más útil que se puede vigilar: que una credencial de tu dominio aparezca a la venta. Cuando eso pasa, no hay nada que "detectar" después, porque el atacante entra por la puerta.
Si ya ha pasado: qué hacer y dónde denunciar
Por orden, y las dos primeras cosas antes de nada:
- Reúne y conserva la prueba antes de tocar nada. Capturas con fecha y hora visibles, los correos con sus cabeceras completas (no reenviados, que las pierden), URLs, números de cuenta, resguardos de transferencia. Sin eso, la denuncia se queda en un relato.
- Corta el acceso. Cambia contraseñas, cierra las sesiones abiertas y revisa reglas de reenvío automático en el buzón afectado, que es lo que el atacante deja puesto para seguir leyendo.
- Si hay dinero de por medio, avisa al banco de inmediato y pide la retrocesión. Las primeras horas son las que deciden si se recupera.
- Denuncia. La denuncia se presenta ante la Policía Nacional o la Guardia Civil. Es el paso que casi nadie da y sin el cual no existe procedimiento.
- Si hay datos personales implicados, la autoridad de control es la Agencia Española de Protección de Datos, la AEPD. Si la afectada es una empresa que trata datos de terceros, además de denunciar hay obligaciones propias de notificación que vienen del RGPD y de la LOPDGDD, y ahí conviene que lo mire alguien con la norma delante.
- INCIBE mantiene un servicio público de ayuda en ciberseguridad para ciudadanos y empresas, y es un buen sitio para orientarse sobre los pasos si es la primera vez.
- Si es una suplantación en una plataforma, denúnciala también dentro de la plataforma. Es lo que la retira rápido, aunque no sustituye a lo anterior.
Para una empresa hay un paso más que se olvida: avisar a quien pueda recibir el siguiente correo. Si suplantan a tu director financiero, quien va a recibir la petición son tus proveedores y tus clientes.
Cómo se comprueba que tu empresa aguanta esto
Todo lo anterior se puede tener escrito en una política y no funcionar. La diferencia entre creer que tu equipo detectaría un fraude del CEO y saberlo es haberlo intentado.
- Simulación de phishing. No para pillar a nadie, sino para medir dos cosas que sí sirven: cuánta gente reporta y cuánto tarda el primero en hacerlo. Es lo que hacemos en simulación de phishing.
- Formación al equipo que aprueba pagos y cambios, que es un grupo pequeño y concreto y no toda la plantilla. Va en formación.
- Vigilancia de credenciales y de marca, para enterarte de lo que ya está fuera: dark web monitoring.
- Y el proceso, por escrito. Doble verificación por canal distinto para cualquier cambio de cuenta bancaria, sin excepción por jerarquía. La excepción por jerarquía es exactamente lo que el fraude del CEO explota.
Si quieres ver antes el orden general de prioridades, la guía de ciberseguridad para empresas lo pone en secuencia, y en contacto se puede plantear un caso concreto.