Qué es la Cyber Kill Chain y para qué sirve de verdad
La Cyber Kill Chain es un modelo que publicó Lockheed Martin para describir un ataque dirigido como una secuencia de siete pasos encadenados. El nombre viene del vocabulario militar: una kill chain es la cadena de pasos que hay que completar para alcanzar un objetivo.
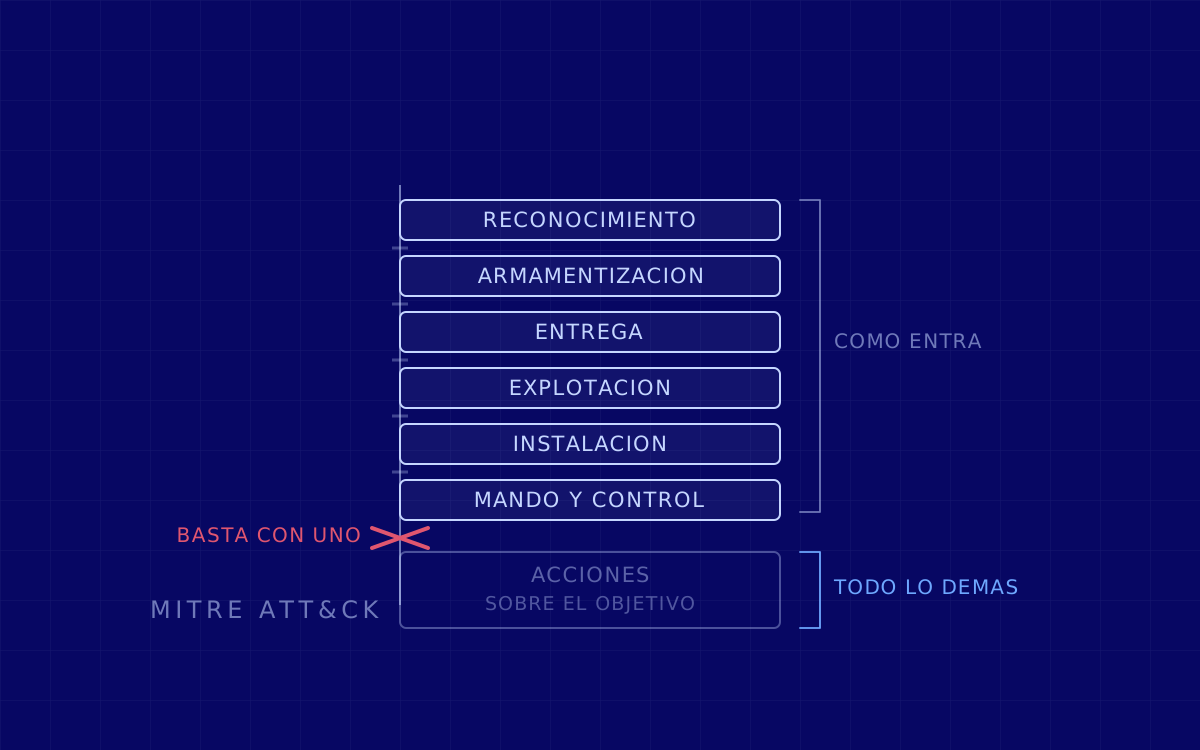
Lo importante no es la descripción. Es la consecuencia: si el atacante tiene que completar los siete pasos y al defensor le basta con romper uno, la ventaja estructural es del defensor. Ese es el argumento entero del modelo, y por eso se sigue usando para ordenar una defensa aunque la forma de atacar haya cambiado mucho desde entonces.
Conviene decir desde el principio dónde se queda corto, porque el modelo se usa a menudo como si fuera un mapa completo y no lo es. La cadena es lineal, y un ataque real va y viene. Está pensada para intrusiones desde fuera, así que se le da mal el atacante que ya está dentro, el empleado que hace algo que no debe y el proveedor comprometido que entra por la puerta buena. Y comprime en una sola caja ("acciones sobre el objetivo") la mitad más larga de cualquier intrusión de verdad.
Las siete fases, una a una
Son siete y no seis. Es el error más repetido al resumir el modelo, y también lo era en la versión anterior de este artículo: armamentización y entrega se juntan en una sola caja porque suenan parecido, y son dos momentos distintos, con dos defensas distintas.
- 1. Reconocimiento. Se recoge información sobre el objetivo sin tocarlo, o tocándolo lo justo: nombres y correos de la plantilla, tecnologías publicadas, dominios olvidados, filtraciones de credenciales de terceros. Es la fase que trabajamos desde fuera en un reconocimiento, y la única en la que el atacante deja poca o ninguna huella en tus sistemas.
- 2. Armamentización. Se prepara el artefacto: un documento con macro, un ejecutable firmado con un certificado robado, un enlace a una página que copia tu portal de acceso. Aquí no hay nada que detectar todavía porque no ha pasado nada en tu casa.
- 3. Entrega. El artefacto llega a la víctima: correo, mensaje, un archivo compartido, un dispositivo, una actualización comprometida. Esta es la primera fase en la que tienes algo que ver y algo que filtrar.
- 4. Explotación. El artefacto se ejecuta y aprovecha algo: una vulnerabilidad del software, o a una persona convencida de que estaba haciendo lo correcto. Cada vez más lo segundo, porque no requiere ninguna vulnerabilidad.
- 5. Instalación. El atacante se instala para no depender de volver a explotar nada. Es la fase de la persistencia: una tarea programada, un servicio, una clave de registro, un token que no caduca, una cuenta nueva que parece de sistema.
- 6. Mando y control. El sistema comprometido llama a casa y queda a las órdenes del atacante. El canal de mando y control hoy casi nunca es un servidor raro en un puerto raro: se esconde dentro de tráfico normal, servicios en la nube legítimos y protocolos que tu red ya deja salir.
- 7. Acciones sobre el objetivo. Lo que el atacante vino a hacer: robar datos, cifrarlos, moverse a otra empresa a través de la tuya, quedarse quieto meses. Esta caja parece una y por dentro son semanas de trabajo.
Un matiz que cambia cómo se lee la cadena: hoy es habitual que quien recorre las fases 1 a 4 no sea quien recorre la 7. Hay intermediarios de acceso inicial que se dedican a entrar y a vender la entrada. Así que la misma cadena puede tener dos dueños, y la fase que compras es precisamente la que peor detectan casi todas las empresas.
La equivalencia con MITRE ATT&CK, y en qué no encaja
MITRE ATT&CK es lo que la mayoría usa hoy para lo mismo, y la pregunta razonable es si sustituye a la cadena. No: responden a preguntas distintas. La cadena cuenta una historia en orden. ATT&CK es un catálogo de tácticas y técnicas observadas en ataques reales, sin obligación de orden.
La correspondencia aproximada, para quien tenga que traducir de un vocabulario al otro:
- Reconocimiento se corresponde con las tácticas de reconocimiento y de desarrollo de recursos.
- Armamentización no tiene táctica propia: cae también en desarrollo de recursos, porque ocurre en casa del atacante.
- Entrega y explotación se corresponden con acceso inicial y ejecución.
- Instalación se corresponde con persistencia, y arrastra escalada de privilegios y evasión de defensas.
- Mando y control tiene su táctica con el mismo nombre.
- Acciones sobre el objetivo se reparte entre acceso a credenciales, descubrimiento, movimiento lateral, recolección, exfiltración e impacto.
Y ahí está lo que interesa de la comparación: seis tácticas de ATT&CK caben dentro de la última caja de la cadena. La cadena dedica seis de sus siete fases a cómo entra el atacante y una sola a todo lo que hace después, que es donde pasa la mayor parte del tiempo y donde de verdad se decide el daño. Si organizas la detección con la cadena en la mano, vas a montar seis controles en el perímetro y uno para lo demás. Ese es su punto ciego, y por eso conviene usar las dos cosas: la cadena para explicar, ATT&CK para cubrir.
Dónde sale más barato cortarla
Todas las fases valen para romper la cadena, pero no cuestan lo mismo ni valen lo mismo.
Cuanto más pronto, más barato y menos fiable. Frenar en la entrega (filtrado de correo, bloqueo de macros, aislamiento del navegador) es lo más barato que existe y para muchísimo ruido. Pero se lo salta cualquiera que dedique una tarde, porque solo hace falta que pase uno.
Cuanto más tarde, más caro y más decisivo. Detectar en instalación y en mando y control es donde se corta al que ya entró, que es el que te va a hacer daño. Cuesta más porque exige ver lo que pasa dentro de los equipos y en el tráfico de salida, y exige que alguien mire.
De ahí sale una forma sensata de comprobar tu cadena en vez de suponerla:
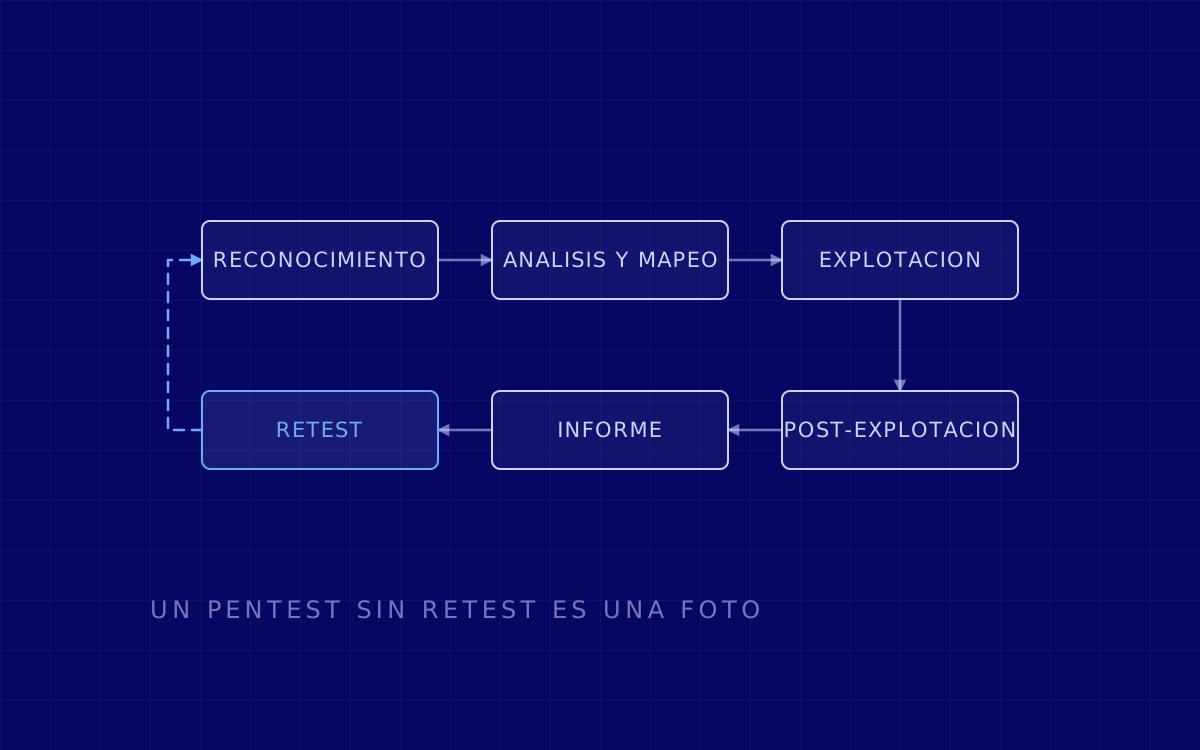
- Las fases 1 a 3 se prueban desde fuera, que es donde se ve lo que expones sin saberlo: un pentest de red externa y vigilancia de lo que se filtra de vosotros en la dark web.
- Las fases 4 a 7 se prueban desde dentro, dando por hecho que alguien ya entró: un pentest interno responde a hasta dónde llega, y un ejercicio de red team responde a la otra mitad de la pregunta, que es si alguien se entera mientras ocurre.
La diferencia entre las dos preguntas es la que más se confunde al contratar. "¿Se puede entrar?" casi siempre tiene la misma respuesta. "¿Cuánto tardamos en verlo?" es la que cambia de una empresa a otra.
Un ejemplo fechado: Colonial Pipeline, mayo de 2021
Este ejemplo tiene cinco años y lo decimos aquí arriba a propósito, porque un caso sin fecha se lee como si fuera de ayer. Sigue siendo el mejor para explicar la cadena por una razón concreta: es un ataque cuyo daño no ocurrió en la última fase, sino en la reacción a la última fase.
Entre el 6 y el 7 de mayo de 2021, Colonial Pipeline, que transporta aproximadamente el 45 % del combustible que se consume en la costa este de Estados Unidos, sufrió un ataque de ransomware atribuido al grupo DarkSide. Los atacantes robaron cerca de 100 GB de datos y amenazaron con publicarlos, que es el patrón de doble extorsión que se generalizó por entonces: primero se llevan la información y después cifran, para que tener copias de seguridad deje de ser suficiente.
Lo que no vamos a contar, y por qué. Circula mucho detalle sobre cómo entraron y sobre cuánto se pagó. La fuente que citamos no establece ninguna de las dos cosas, así que aquí no aparecen. Un artículo sobre cadenas de ataque no es sitio para rellenar el primer eslabón con lo que se da por sabido.
Lo que sí se puede leer en clave de cadena, y es la lección: el cifrado fue la fase 7, pero para llegar ahí hubo reconocimiento, entrada, instalación, mando y control y una exfiltración de 100 GB que tuvo que salir por algún sitio durante bastante tiempo. Cien gigas no se van en un suspiro ni por un canal invisible. Cada uno de esos momentos fue una oportunidad de cortar la cadena antes del daño, y ninguna se aprovechó. Y la parada de la red de tuberías, que es lo que llegó al telediario, fue una decisión de la empresa ante la incertidumbre, no un efecto directo del malware. Cuando no sabes hasta dónde llegó el atacante, apagas. Saber hasta dónde llegó es, casi siempre, la diferencia entre un incidente y una crisis.
Qué hacer con esto
Si te llevas una sola cosa, que sea esta: la pregunta no es si tu empresa puede ser atacada, sino en qué eslabón se rompería la cadena si te atacaran mañana. Y esa pregunta tiene respuesta comprobable.
Un orden razonable para responderla, de menos a más esfuerzo. Primero, mira qué expones: qué hay publicado a tu nombre que no sabías que estaba ahí, y qué credenciales vuestras circulan por filtraciones ajenas. Segundo, prueba que la entrada no es trivial, desde fuera y sin credenciales. Tercero, y es el que casi nadie hace, prueba qué pasa después de la entrada: cuánto se mueve alguien que ya está dentro, y cuánto tardáis en verlo.
Los dos primeros pasos dan una lista de cosas que arreglar. El tercero da algo distinto y más incómodo: una medida de vuestro tiempo de detección. Es el número que de verdad separa a las empresas que salen de un incidente de las que salen en las noticias.
Última revisión: 3 de agosto de 2026. Publicada originalmente el 29 de noviembre de 2023.