Qué ha cambiado en esta revisión
La versión anterior de esta página se escribió a principios de 2024 y describía seis amenazas: ransomware, phishing, ataques a infraestructuras críticas, fuga de datos, cadena de suministro e IoT poco seguro. Ese diagnóstico no era falso, pero le faltaban tres cosas y una de ellas era grande.
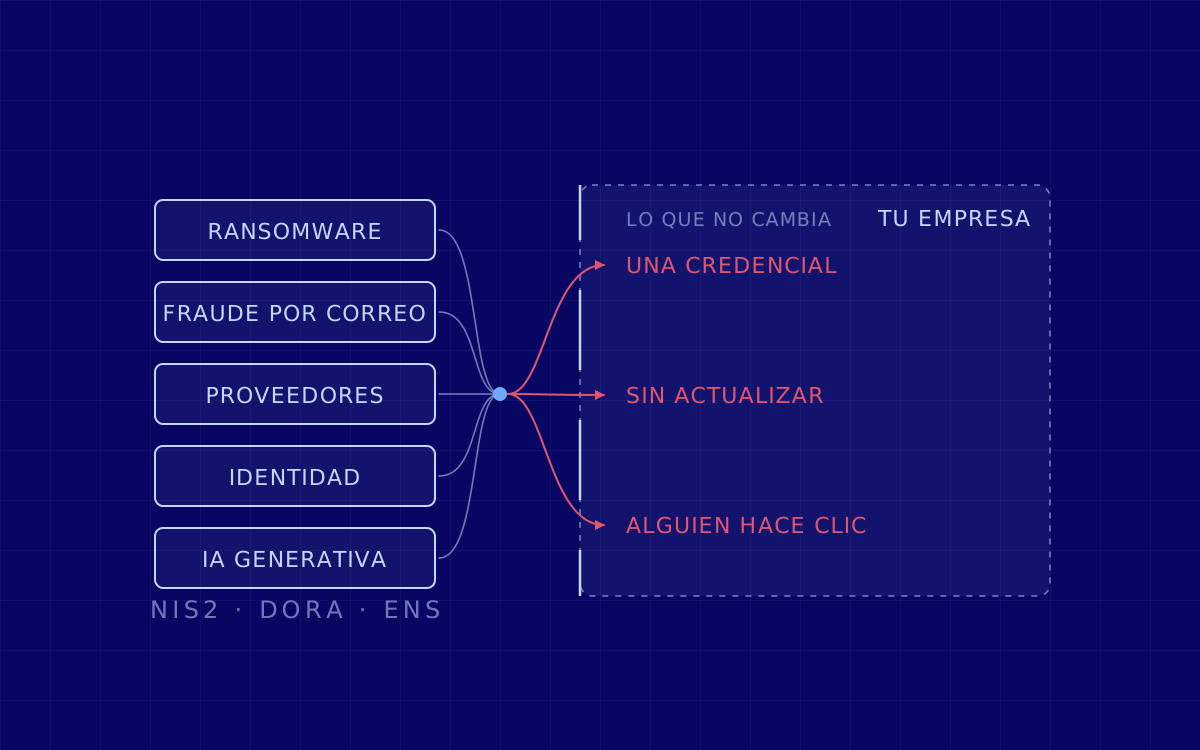
- No mencionaba ninguna norma. Hablaba de infraestructuras críticas y de marco regulatorio español sin nombrar NIS2, DORA ni el ENS, que son justamente lo que ha convertido la seguridad en un requisito contractual para muchas empresas que antes no tenían ninguno.
- Trataba la identidad como un problema de contraseñas y no como lo que es hoy: el perímetro.
- Cerraba recomendando instalar cortafuegos y antivirus avanzados. Sigue haciendo falta y ya no es lo que decide el resultado.
Lo que se mantiene igual, porque sigue siendo cierto: el ransomware manda, la vía de entrada más frecuente sigue siendo una persona, y la cadena de suministro ha dejado de ser un caso raro.
Ransomware: el cifrado es la parte menos importante
Si el ransomware fuese solo cifrado, una copia de seguridad buena lo resolvería. Hace tiempo que no lo es.
El patrón que vemos es de doble palanca: primero se llevan los datos y después cifran. La copia te devuelve la operación, no la confidencialidad, y la negociación pasa a ser sobre la publicación. Por eso existen los sitios donde se publica a las víctimas que no pagan, que además sirven de escaparate para la siguiente.
El otro cambio es de estructura: el que entra y el que cifra ya no suelen ser el mismo. Un intermediario de acceso vende la entrada, y el ransomware como servicio pone el resto. Eso baja el nivel técnico necesario para atacarte y sube el número de gente que puede hacerlo.
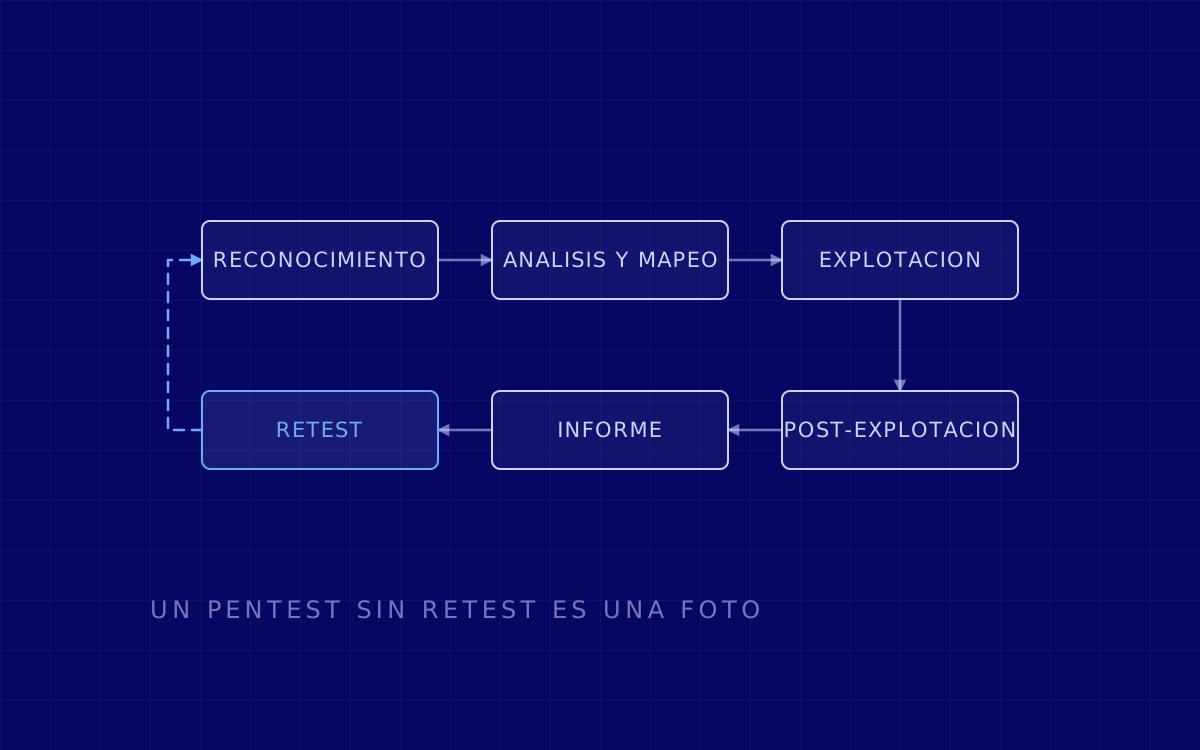
Lo que de verdad cambia el resultado, por orden: copias que el atacante no pueda borrar (una copia inmutable o fuera de línea), una restauración que alguien haya probado de principio a fin, y segmentación para que un equipo comprometido no alcance a todos los demás. Los tres se comprueban desde dentro, que es lo que hace un pentest de red interna.
El fraude por correo, que es lo que más dinero mueve por operación
El ransomware sale en los periódicos y el fraude por correo se lleva el dinero sin ruido. No necesita malware: necesita una factura verdadera y un número de cuenta cambiado.
Las tres formas que más se repiten son el fraude del CEO, el cambio de cuenta bancaria de un proveedor en un hilo de correo auténtico, y el desvío de nómina. Todas caben dentro del business email compromise, y ninguna dispara una alerta técnica porque el correo suele salir de una cuenta legítima.
Lo nuevo del último periodo es que la verificación por voz ha dejado de valer: clonar una voz reconocible ya es barato. El control que sigue funcionando es de proceso y no de tecnología: ningún cambio de datos bancarios se acepta por el mismo canal por el que llegó, y sin excepción por jerarquía, que es justo lo que este fraude explota. Está desarrollado en la guía de suplantación de identidad.
La cadena de suministro: ya no hace falta que te ataquen a ti
Es el cambio de fondo más importante respecto a la versión anterior de esta página, y afecta especialmente a la empresa mediana española, que suele ser proveedora de otras más grandes.
Pasa por dos caminos distintos que conviene no confundir:
- El proveedor de software. Alguien compromete una biblioteca, una actualización o una herramienta de desarrollo, y entra en todos sus clientes a la vez. Es el ataque a la cadena de suministro de software.
- El proveedor de servicios. Alguien entra en tu gestoría, en tu partner de mantenimiento o en tu integrador, que tiene acceso remoto legítimo a tus sistemas. Aquí no hay ninguna vulnerabilidad que parchear: hay una credencial de un tercero.
La consecuencia práctica es que ahora te lo van a preguntar a ti. Las cláusulas de seguridad en contratos han dejado de ser un anexo que nadie leía, y cada vez más empresas piden a sus proveedores evidencia concreta: un informe de pruebas, un certificado, o las dos cosas.
La identidad es el perímetro, y sigue tratándose como si fueran contraseñas
La mayoría de las intrusiones que vemos no empiezan con un exploit, empiezan con una credencial válida. Y eso cambia dónde hay que mirar.
- Un infostealer en un equipo personal se lleva contraseñas y, con ellas, cookies de sesión. Con la sesión robada el segundo factor ya no se pide.
- El phishing actual no roba la contraseña, se pone en medio: es el adversary in the middle, y por eso un segundo factor por SMS o por código ya no basta.
- Lo que sí lo para es un factor que no se puede reenviar, del tipo passkey, junto con acceso condicional y la retirada de la autenticación heredada, que es la puerta que casi todo el mundo se deja abierta.
En entornos de Microsoft 365, que es donde está media empresa española, esto es una revisión de configuración concreta y acotada: bastionado de M365.
IA generativa: qué cambia de verdad y qué no
Conviene separar el ruido de lo que se está viendo.
Lo que ha cambiado de verdad es el coste del engaño. Un correo en español impecable, adaptado a tu sector y a tu interlocutor, ya no requiere tiempo ni idioma. Las faltas de ortografía como señal de alarma se han acabado, y hay que dejar de enseñarlo así en la formación interna.
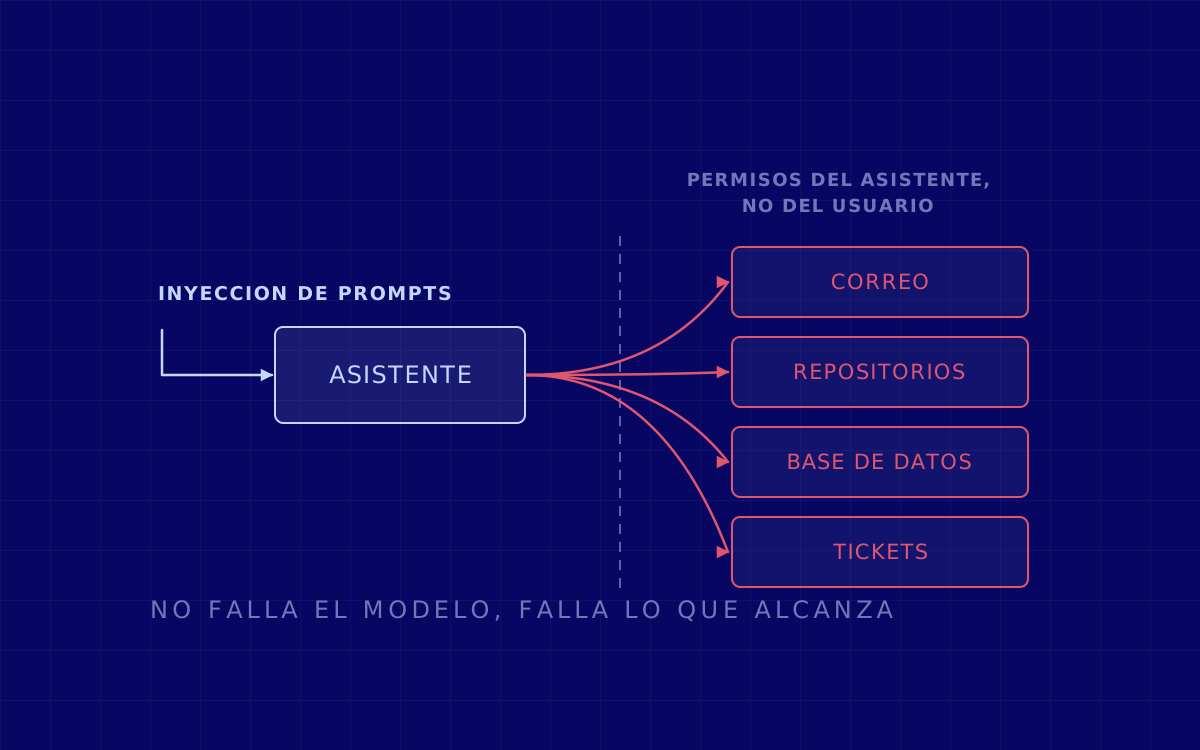
Lo que ha aparecido nuevo es superficie propia. Las empresas están conectando asistentes a sus datos y a sus herramientas, y eso crea un tipo de fallo que no existía: entradas que el modelo interpreta como instrucciones, agentes con más permisos de los que necesitan, y datos que salen por un canal que nadie consideró un canal. Se prueba, y es lo que hacemos en el pentest de IA.
Lo que no ha cambiado es la parte aburrida: se sigue entrando por una credencial, por un sistema sin actualizar y por alguien que hace clic.
Está desarrollado en ciberseguridad e inteligencia artificial, incluido por qué la inyección de prompts que sale en los titulares no es la que importa.
Lo que ya no es opcional: NIS2, DORA y ENS
Es el bloque que faltaba entero en la versión anterior, y para muchas empresas es el motivo real por el que están leyendo esto.
- NIS2. Directiva europea que amplía el número de entidades obligadas en sectores como energía, transporte, sanidad, agua, banca o infraestructura digital. Dos cosas la hacen distinta de lo anterior: responsabiliza directamente a la dirección y obliga a notificar incidentes significativos en plazos cortos. Y alcanza a la cadena de suministro, así que puede llegarte como cláusula de tu cliente aunque tu sector no esté en la lista.
- DORA. Reglamento europeo para el sector financiero y para sus proveedores tecnológicos. Es el que más afecta a lo que se compra en seguridad ofensiva, porque para determinadas entidades exige pruebas dirigidas por inteligencia de amenazas, el TLPT, que tiene requisitos propios de ejecución y de proveedor y no es un pentest normal.
- ENS. El Esquema Nacional de Seguridad se aplica a la administración pública española y se traslada por contrato a quien le vende. Clasifica los sistemas por categoría y exige auditoría periódica. Si tu empresa concursa, esto te llega. Lo tratamos en el servicio de ENS, y la vía de certificación general en ISO 27001.
La pregunta útil no es cuál se te aplica en abstracto, sino qué evidencia concreta vas a tener que poner delante de un auditor o de un cliente, y si hoy la tienes.
Dónde mirar los datos, y por dónde empezar
Esta página da criterio, no estadística. Si necesitas cifras para un comité, conviene ir a la fuente y citarla con su fecha, en lugar de repetir un porcentaje sin año, que es exactamente lo que hacía la versión anterior de esta misma página.
- INCIBE, el Instituto Nacional de Ciberseguridad, publica avisos, guías y material para empresa en español, y mantiene un servicio público de ayuda. Es la referencia más cercana al contexto español.
- ENISA, la agencia de ciberseguridad de la Unión Europea, publica un informe periódico de panorama de amenazas con metodología declarada. Es lo que conviene citar en un contexto europeo.
- El catálogo KEV de CISA lista vulnerabilidades que constan como explotadas de verdad. No es una lista de lo que podría pasar, es una lista de lo que está pasando, y por eso es la mejor guía para decidir qué se parchea primero. Asperis no está afiliada a CISA ni respaldada por CISA.
Y por dónde empezar, si hay que elegir: identidad y segundo factor que no se pueda reenviar, actualizar lo que da a internet sabiendo primero qué da a internet, copias que el atacante no pueda borrar y que alguien haya restaurado, y después comprobarlo atacándolo. El orden completo está en la guía de ciberseguridad para empresas, cómo elegir a quién se lo encargas en esta otra, y en contacto se puede plantear un caso concreto.