El cifrado es la última parte, y la menos importante
La imagen que tiene todo el mundo del ransomware es la pantalla con la nota de rescate. Esa pantalla es el final. Cuando aparece, el ataque lleva días o semanas dentro y ya ha hecho lo que de verdad importa.
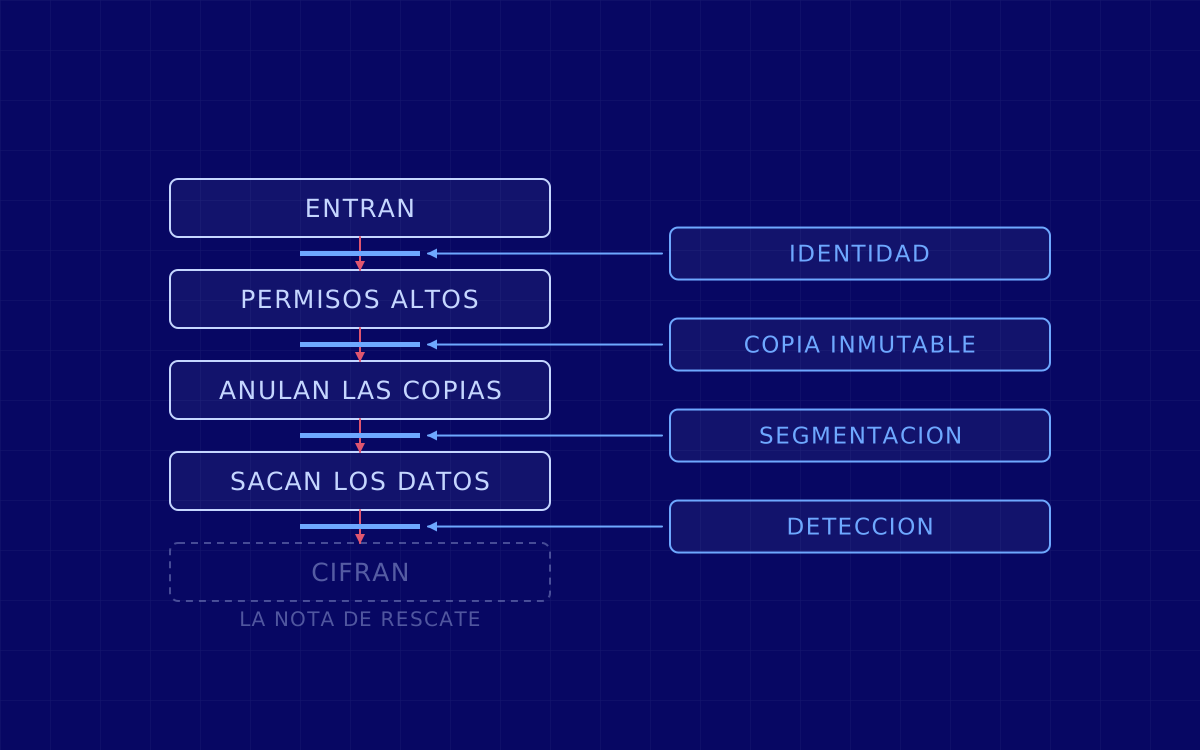
La secuencia habitual es esta: entran, miran, consiguen permisos altos, localizan dónde están las copias de seguridad y las inutilizan, se llevan los datos, y solo entonces cifran. El orden no es casual: cifrar antes daría la alarma y les impediría hacer todo lo anterior.
De ahí sale la consecuencia que más cuesta aceptar: una copia de seguridad perfecta ya no resuelve el problema. Te devuelve la operación, no la confidencialidad. La negociación deja de ser sobre recuperar los ficheros y pasa a ser sobre no publicarlos, y para eso una copia no sirve de nada.
Es lo que hace que exista el sitio de filtraciones: una web donde se publica a las víctimas que no pagan. Cumple dos funciones a la vez, castigar a quien no paga y servir de escaparate para convencer a la siguiente.
Y conviene saber que existe el caso peor: a veces no hay clave. Un wiper destruye y se disfraza de ransomware para ganar tiempo y confundir la respuesta. Pagar ahí no devuelve nada porque no hay nada que devolver.
Quién está al otro lado: un ecosistema, no un grupo
Pensar en el ransomware como en una banda concreta lleva a conclusiones equivocadas, sobre todo a la de que si desmantelan a esa banda el problema baja.
El trabajo está repartido:
- Quien entra no suele ser quien cifra. Un intermediario de acceso se dedica solo a conseguir entradas a empresas y a venderlas. Su producto es una credencial válida o una vulnerabilidad ya explotada.
- Quien cifra suele alquilar la herramienta. El ransomware como servicio pone el cifrador, el panel, la negociación y el sitio de filtraciones, y se lleva un porcentaje. El que ataca tu empresa puede ser un afiliado sin apenas nivel técnico.
- Las marcas se rehacen. Cuando una operación policial tumba una plataforma, la infraestructura cae pero los afiliados no: se reparten entre las que quedan o aparecen bajo otro nombre.
Por eso esta página no publica una lista de familias con fechas. Sería una lista de nombres de terceros que caduca en meses y que obligaría a afirmar fechas que no podemos comprobar. Lo que no caduca es la estructura: mientras vender accesos y alquilar cifradores sea rentable, el nombre del grupo es lo de menos.
Por dónde entran, por orden de frecuencia
Casi siempre por una de estas cuatro, y ninguna es sofisticada:
- Una credencial válida. Filtrada en otro sitio y reutilizada, o robada por un infostealer en un equipo personal. Es la vía más limpia porque no dispara nada: el acceso es legítimo.
- Un acceso remoto expuesto a internet sin segundo factor, o con uno que se puede reenviar. Escritorio remoto, una VPN vieja, un panel de administración que "solo conoce el proveedor".
- Un sistema perimetral sin actualizar. Los equipos que dan a internet son los primeros que se escanean, y las vulnerabilidades que se están explotando de verdad son públicas. La gestión de parches aquí no va de parchearlo todo, va de parchear primero lo que se ve desde fuera.
- Una persona. Phishing con un adjunto o con un enlace que pide credenciales. Sigue funcionando y ahora está mejor escrito.
Lo que casi nunca pasa es lo que la gente imagina: un ataque dirigido y original contra tu empresa en concreto. Lo normal es que encajes en un barrido.
Qué determina el rescate, y por qué aquí no vas a encontrar una cifra
Esta página tenía dos importes contradictorios: uno de unos pocos cientos y otro de millones. Los dos se han retirado, y no por prudencia, sino porque la pregunta "cuánto cuesta un rescate" no tiene una respuesta que sirva. El importe no es una tarifa, es una estimación que hacen sobre ti.
Lo que la mueve:
- Lo que creen que puedes pagar. Miran cuentas anuales, facturación pública y tamaño. Es una de las cosas que hacen mientras están dentro sin que nadie lo note.
- Si tienes seguro y de cuánto. Si encuentran la póliza en el correo del director financiero, la cifra se parece sospechosamente a la cobertura.
- Qué se han llevado. Datos de clientes, historiales, información sujeta a contrato de confidencialidad o material que afecta a una operación en curso valen más que una carpeta de facturas.
- Cuánto aguantas parado. Una fábrica o una logística tienen menos margen que una oficina, y ellos lo saben.
Cualquier cifra media que leas por ahí describe a otras empresas, no a la tuya. Si necesitas un número para un comité, el que sirve es otro y es tuyo: cuánto cuesta un día de parada en tu empresa. Ese sí se puede calcular y es el que decide cuánto vale la pena invertir en no llegar ahí.
Pagar o no pagar
La decisión no es técnica y no la toma quien lleva los sistemas. Lo que sí es técnico es saber qué se compra y qué no.
- Pagar compra una clave, no una recuperación. El descifrado de un entorno grande es lento y no siempre completo.
- No compra silencio comprobable. Se paga por una promesa de no publicar dada por quien acaba de extorsionarte, y los datos ya están fuera.
- Te marca como pagador.
- Y tiene implicaciones legales y de sanciones que dependen de a quién se paga. Eso lo mira un abogado con el caso delante, no una página web.
Lo que hay que tener decidido antes, no durante: quién manda en la crisis, quién habla con el regulador y con los clientes, y con qué criterio se decide. Eso es gestión de incidentes, y la parte de conservar la prueba sin destruirla es análisis forense. Improvisar esas tres decisiones a las tres de la mañana es como se toman las peores.
Lo que de verdad corta la cadena
Por orden de efecto, no de precio:
- Copias que el atacante no pueda borrar. Una copia inmutable o fuera de línea, con credenciales que no sean las del dominio. Buscar y destruir las copias es un paso fijo del ataque, y una copia accesible desde la red comprometida no es una copia.
- Una restauración que alguien haya probado entera. No un fichero: el servicio. Casi todo el mundo tiene copias y casi nadie sabe cuánto tarda en volver.
- Identidad. Segundo factor que no se pueda reenviar en todo lo que da a internet, y mínimo privilegio en serio: cuentas de administración separadas y sin correo. La mitad del daño de un ransomware es que la primera cuenta que pillan ya lo puede todo.
- Segmentación. Para que un equipo comprometido no vea a los otros mil. Es lo que convierte un incidente en un problema de un departamento.
- Detección en el puesto. Un EDR con alguien mirándolo. Sin nadie mirando, es una licencia.
- Y encima de todo, defensa en profundidad, que es asumir que alguna de las anteriores va a fallar.
Cómo se comprueba antes de que pase
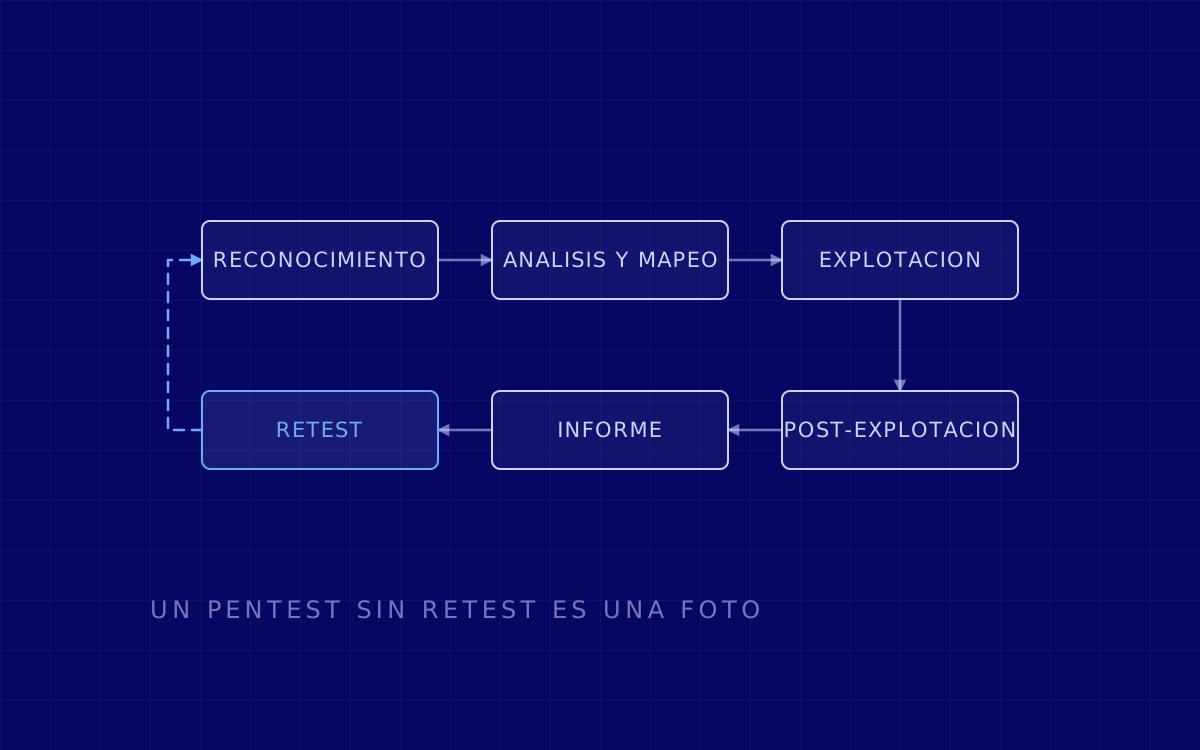
Todo lo anterior se puede tener comprado, activado y documentado, y no funcionar. La única forma de saberlo es que alguien lo intente.
- Pentest de red interna. Responde a la pregunta concreta: desde un puesto normal, ¿se llega a las copias, al controlador de dominio y a los servidores de ficheros? Es el camino que recorre el ransomware.
- Assumed breach. Se arranca dando por hecho que ya hay un equipo comprometido, que es lo que pasa de verdad, y se mide hasta dónde llega y en cuánto tiempo.
- Red team. Cuando lo que se quiere medir no son las vulnerabilidades sino si alguien se entera y qué hace. Es el ejercicio más parecido a un ransomware real sin serlo.
- Simulación de phishing, midiendo cuánta gente reporta y en cuánto tiempo, que es el dato útil.
- Vigilancia de credenciales, para enterarte de que una cuenta tuya está a la venta antes de que la compre alguien.
El orden general de prioridades, si esto es lo primero que se mira, está en la guía de ciberseguridad para empresas, y el panorama de lo que está entrando, en amenazas para la empresa española. Para un caso concreto, contacto.