Qué es la academia de Cisco y qué tipo de cursos publica
Cisco Networking Academy es el programa de formación de Cisco y vive en netacad.com. Su catálogo se mueve alrededor de cuatro áreas: redes, fundamentos de ciberseguridad, sistemas operativos y programación. Históricamente una parte de ese catálogo ha sido gratuita y autoguiada, sin fecha de inicio ni profesor asignado, y esa es la razón por la que esta página existe y por la que la gente llega hasta aquí buscando.
Lo que no vas a encontrar aquí es cuántos cursos hay, cuánto dura cada uno ni cuáles son gratis hoy. Esa información la publica Cisco, la cambia cuando quiere y cualquier número que escribiéramos se quedaría viejo sin que nadie se diera cuenta. Míralo en su web, que es la única fuente que está siempre al día.
Es un detalle que suena a formalismo y no lo es. Cuando revisamos esta página, los enlaces directos que llevaban a los seis cursos que recomendaba habían cambiado de dirección todos. Los cursos seguían existiendo, pero las URLs que publicamos en 2024 ya no eran las suyas. Si eso le pasa a las direcciones, imagina lo que pasa con las horas y con el precio.
Qué se aprende de verdad en un curso introductorio
Con la crítica por delante, conviene decir lo bueno, porque es real y porque un curso introductorio bien hecho resuelve un problema que no resuelve ninguna otra cosa: el de no saber por dónde se empieza.
- Vocabulario. Antes de poder atacar o defender algo hay que poder nombrarlo. Saber qué es un puerto, una subred, un certificado, un hash o un registro de eventos no te convierte en nadie, pero sin eso ninguna conversación técnica te entra.
- Cómo está montada una red. Es la especialidad de la casa y se nota. Entender cómo viaja un paquete, qué hace un cortafuegos y por qué existe la segmentación es la base sobre la que luego se apoya casi todo el trabajo ofensivo.
- La línea base defensiva. Copias de seguridad, actualizaciones, contraseñas, segundo factor, principio de mínimo privilegio. Nada de esto es espectacular y todo esto es lo que falla en los incidentes que vemos.
- Un primer contacto con Linux y con la línea de comandos. Que es donde vas a vivir después, te dediques a atacar o a defender.
Si estás empezando de cero, ese es un punto de partida perfectamente razonable, y es más barato y más ordenado que ponerse a ver vídeos sueltos. Nosotros no vendemos nada de eso y lo recomendaríamos igual.
Dónde se acaba ese camino
Aquí es donde este artículo cambia respecto al que había, y donde vale la pena que te quedes si tu objetivo es trabajar en seguridad y no solo saber de qué va.
Un curso introductorio te enseña a reconocer conceptos. El trabajo de seguridad consiste en producir un resultado sobre un sistema que no querías que fuera tuyo y que nadie ha preparado para ti. Entre las dos cosas hay una distancia que ningún temario cubre, y tiene tres formas concretas:
- Un curso tiene temario y un sistema real no. El examen pregunta por lo que el curso explicó. Un sistema de verdad no te avisa de qué tecnología lleva, de qué versión es ni de dónde está lo interesante. La mitad del trabajo es averiguar qué tienes delante.
- Los ejercicios de un curso tienen solución conocida. Y, sobre todo, tienen solución. Buena parte del trabajo ofensivo real consiste en probar diez caminos que no llevan a ninguna parte antes de encontrar el que sí. Eso no se enseña, se aguanta, y la única forma de aprender a aguantarlo es haciéndolo.
- Un curso no encadena. Los hallazgos que de verdad importan casi nunca son un fallo grave suelto: son tres cosas pequeñas que por separado nadie arreglaría y que juntas te dan el control. Un temario enseña las tres piezas en tres capítulos distintos y nunca las junta.
Nada de esto es un defecto de los cursos de Cisco en particular. Es lo que un curso es y lo que un curso no puede ser.
Qué es la seguridad ofensiva y por qué se aprende de otra manera
La seguridad ofensiva es la mitad del oficio que consiste en atacar tus propios sistemas, con permiso escrito y alcance firmado, para encontrar lo que un atacante encontraría antes de que lo encuentre él. Si el término te suena nuevo, la pieza que lo explica entera es qué es el pentesting, y si lo que estás mirando es a quién contratar y no cómo formarte, eso está en contratar un hacker ético.
Dentro de esa mitad hay ejercicios que se parecen poco entre sí, y conviene no confundirlos porque no se aprenden igual:
- El análisis de vulnerabilidades busca fallos conocidos con herramientas. Es lo más automatizable y lo más fácil de aprender.
- El test de intrusión los busca y los explota, y encadena lo que encuentra. Ahí ya hace falta criterio.
- El red team no busca fallos: persigue un objetivo concreto sin que te enteres, para medir si tu detección funciona.
- El purple team pone a atacantes y defensores en la misma sala para que la organización aprenda mientras pasa.
Y si te interesa el camino de las certificaciones, las que se piden en este trabajo son OSCP, OSCE³, OSWE, OSEP, CRTO y CRTP. Todas comparten una cosa que las separa de un curso: el examen es práctico. No se aprueban por haber leído, se aprueban por haber conseguido algo dentro de un sistema.
El orden que funciona: fundamentos, laboratorio, entorno real
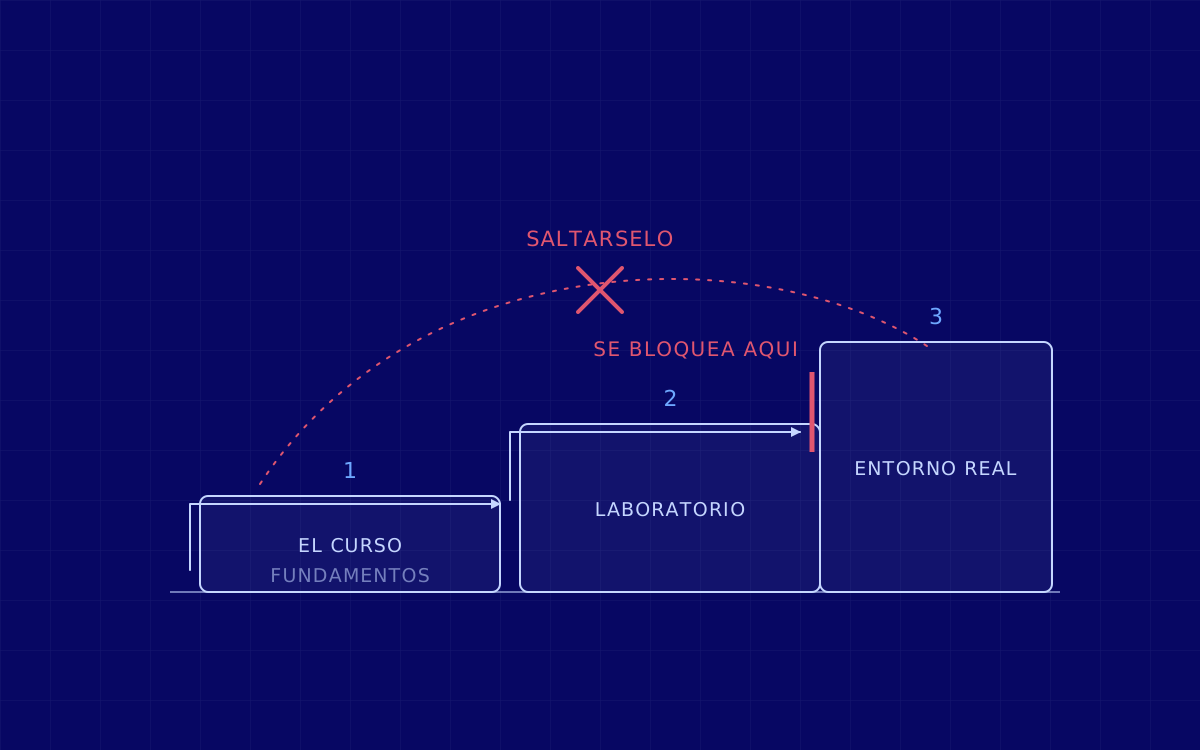
Si has llegado buscando cursos gratuitos y te vas con una sola idea, que sea esta: los cursos son el primero de tres escalones y el más corto de los tres.
- Fundamentos. Redes, sistemas, un lenguaje de programación y la línea base defensiva. Aquí es donde encajan los cursos de Cisco, y encajan bien. Es un escalón que se sube una vez.
- Laboratorio. Máquinas hechas para ser rotas, en un entorno donde romper cosas no tiene consecuencias. Es el escalón donde se convierte el vocabulario en técnica, y es el que casi nadie se salta impunemente. Las dos plataformas de referencia están comparadas en Hack The Box o TryHackMe.
- Entorno real. Sistemas que no se diseñaron para ser un ejercicio, con permiso por escrito y un alcance firmado. Aquí se aprende lo que no está en ningún sitio: cómo se decide dónde mirar, cuándo parar y cómo se escribe lo que has encontrado para que alguien lo arregle.
El error más caro que vemos es saltarse el segundo escalón: gente con muchos cursos aprobados que nunca ha conseguido entrar en nada. El segundo error más caro es quedarse en el segundo: gente que resuelve laboratorios difíciles y se bloquea la primera vez que le ponen delante una empresa de verdad, porque en una empresa de verdad hay que explicar el riesgo a alguien que no es técnico.
Formar a una persona no es formar a un equipo
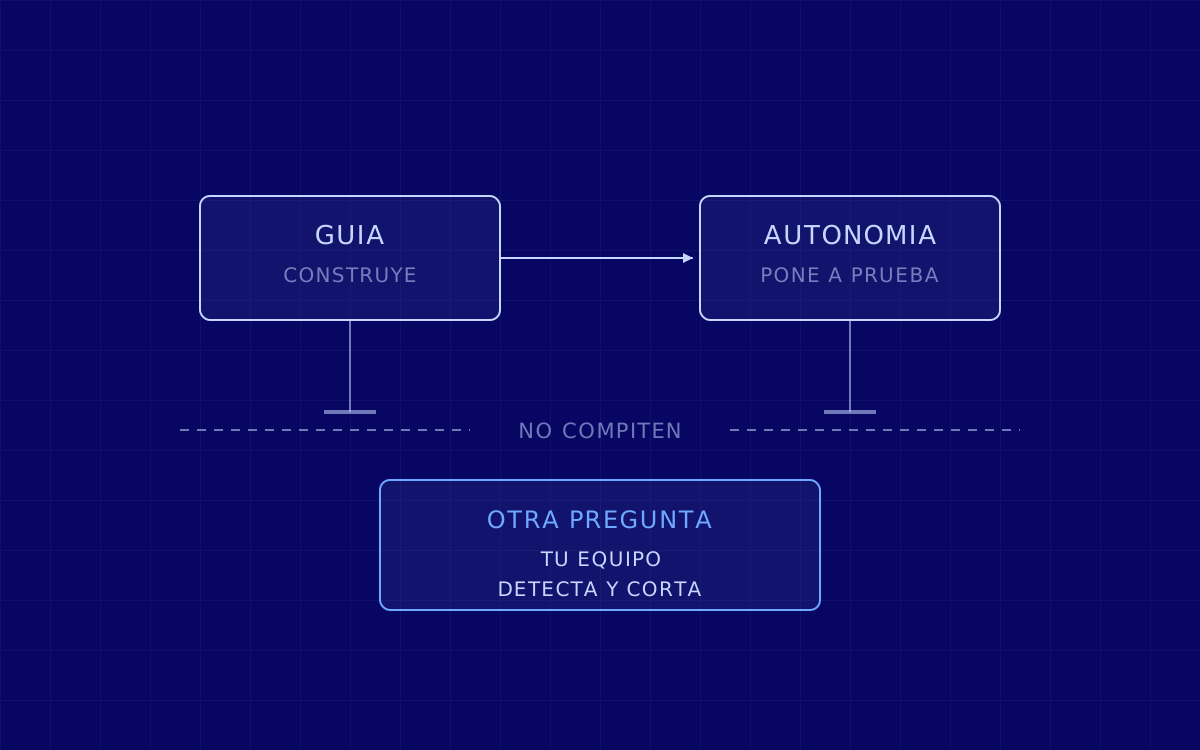
Todo lo de arriba está pensado para alguien que quiere aprender por su cuenta. Si la pregunta que tienes delante es otra, y es la de subir el nivel de un equipo que ya trabaja, cambia bastante.
- Un catálogo no se puede asignar ni medir. A un equipo no le sirve que cada uno elija por su cuenta. Hace falta saber quién tiene que aprender qué y poder ver quién ha avanzado, y eso normalmente no está en la capa gratuita de ninguna plataforma.
- Un temario genérico no enseña tu casa. Ningún curso conoce tu directorio activo, tu nube ni tu aplicación, que es exactamente donde te van a atacar. Cuanto más lejos esté el material de tu stack, más traducción tiene que hacer tu gente sola.
- Un curso mide si una persona ha entendido algo, no si el equipo reacciona. Que tu gente sepa qué es el phishing y que tu organización detecte y corte un phishing son dos cosas distintas, y solo la segunda te salva.
Nosotros montamos formación para equipos de empresa justo en esa segunda mitad: sobre vuestro stack y sobre las amenazas que se os aplican de verdad. No sustituye a un curso ni a un laboratorio, y no lo decimos por modestia: para adquirir la base, un curso gratuito es más barato y mejor que nosotros. Lo que no da es la parte que depende de vuestra casa.
Nota sobre este artículo
Esta entrada recomendaba originalmente seis cursos concretos, cada uno con su duración en horas y con la afirmación de que era gratuito. Todo eso se ha retirado. Son datos de un catálogo que no es nuestro y que cambia sin avisarnos, y publicarlos sin poder revisarlos cada mes es afirmar algo de un tercero que no controlamos. Cuando fuimos a comprobarlo, los seis enlaces directos que dábamos ya no eran las direcciones buenas.
Por eso aquí solo hay un enlace saliente, a la portada de la academia, y ninguna cifra. Lo que sí podemos sostener es lo otro: qué tipo de conocimiento dan esos cursos y qué hace falta después. Eso no cambia cuando Cisco reorganiza su catálogo.
Última revisión: 3 de agosto de 2026. Publicada originalmente el 4 de enero de 2024.