Un alcance acordado antes de tocar nada
Qué entra, qué queda fuera, cuándo se hace y a quién se llama si algo se rompe. Por escrito y firmado por las dos partes.
Un pentesting es un ataque autorizado contra tus propios sistemas: intentamos entrar con las mismas técnicas que usaría alguien de verdad, con tu permiso por escrito y un alcance acordado, y te contamos qué ha funcionado.
Hay nueve tipos, y lo único que cambia entre ellos es qué se ataca. Elige por lo que quieres que probemos, no por cómo se llama.
Cómo se hace unoProtegido por reCAPTCHA. Se aplican la Política de Privacidad y las Condiciones del Servicio de Google.
Solicitud recibida.
Te responde en un día laborable quien haría la prueba.
No se ha podido enviar. Inténtalo otra vez o escríbenos.
Un pentesting, o test de intrusión, es un ataque controlado contra un sistema que es tuyo, acordado de antemano y hecho con permiso por escrito. No busca una lista de debilidades teóricas: busca cuáles puede encadenar de verdad un atacante, y demostrarlo.
Se pasan escáneres, pero son el punto de partida. La autorización rota, la lógica de negocio que se puede rodear y las cadenas que solo funcionan en el orden correcto las encuentra una persona.
En español también se llama test de intrusión, y las dos palabras significan lo mismo. Prueba de penetración es la traducción literal y casi nadie la usa.
Nueve tipos de pentesting. Están puestos por lo que ataca cada uno, que es la pregunta que sí puedes contestar hoy.
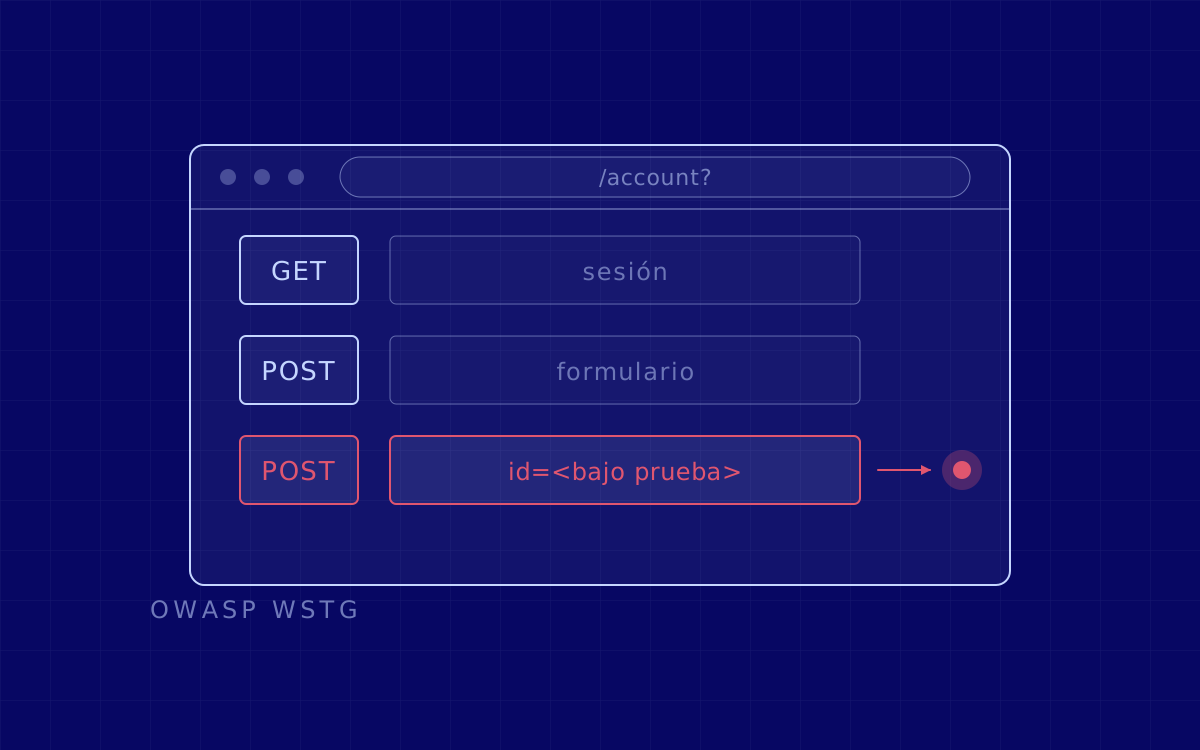 Tu aplicación web o tu portal de clientes
Pentesting web
Ver el servicio
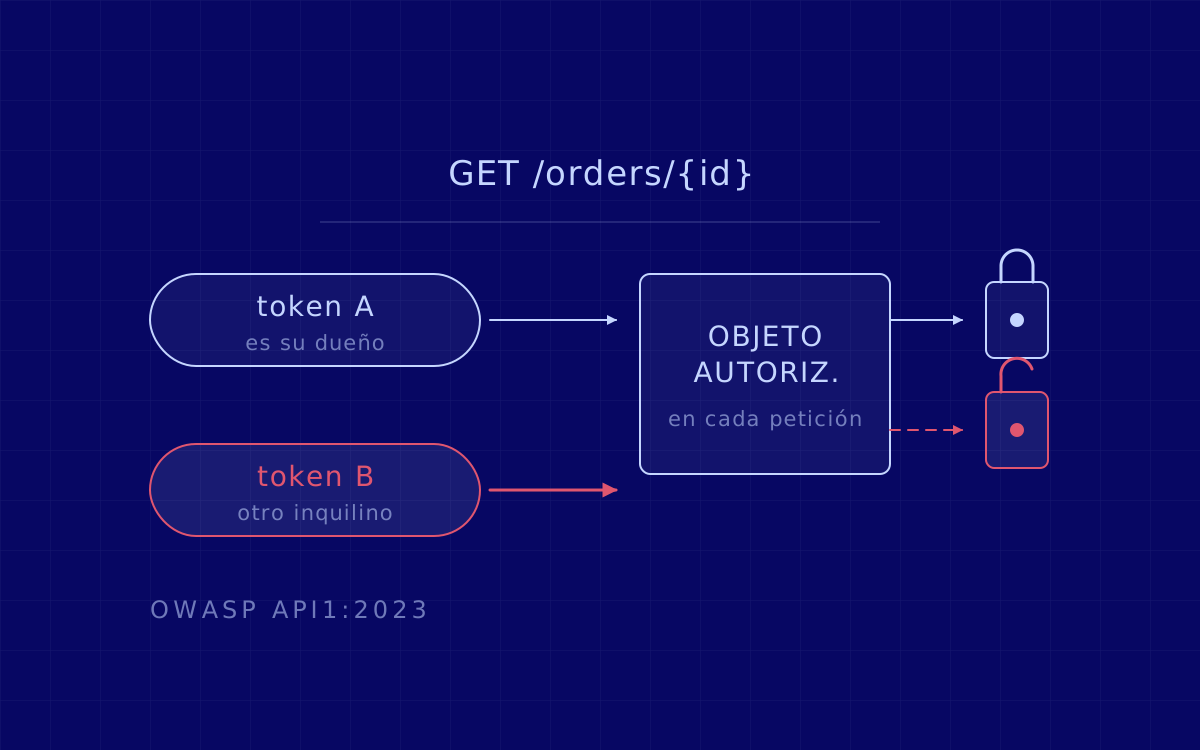 Las APIs que hay detrás de tus apps, tus integraciones y tus microservicios
Pentesting de APIs
Ver el servicio
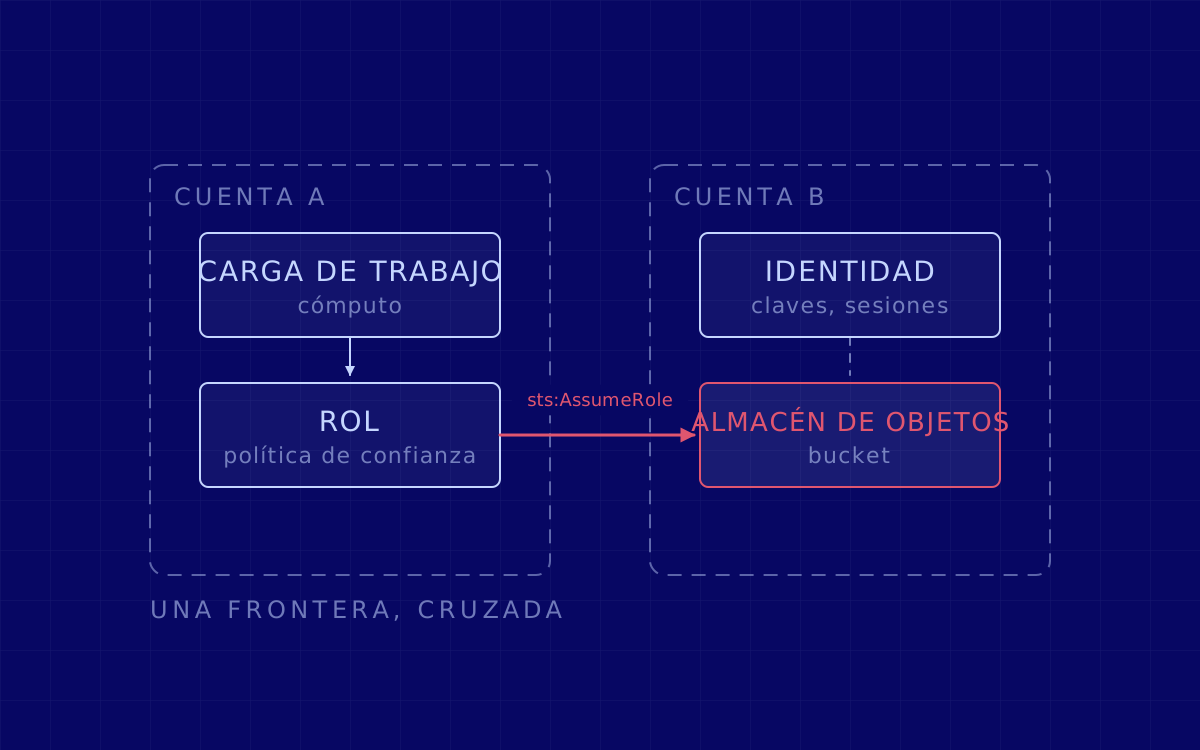 Tu cuenta de AWS, Azure o GCP, y quién puede asumir qué rol
Pentesting cloud
Ver el servicio
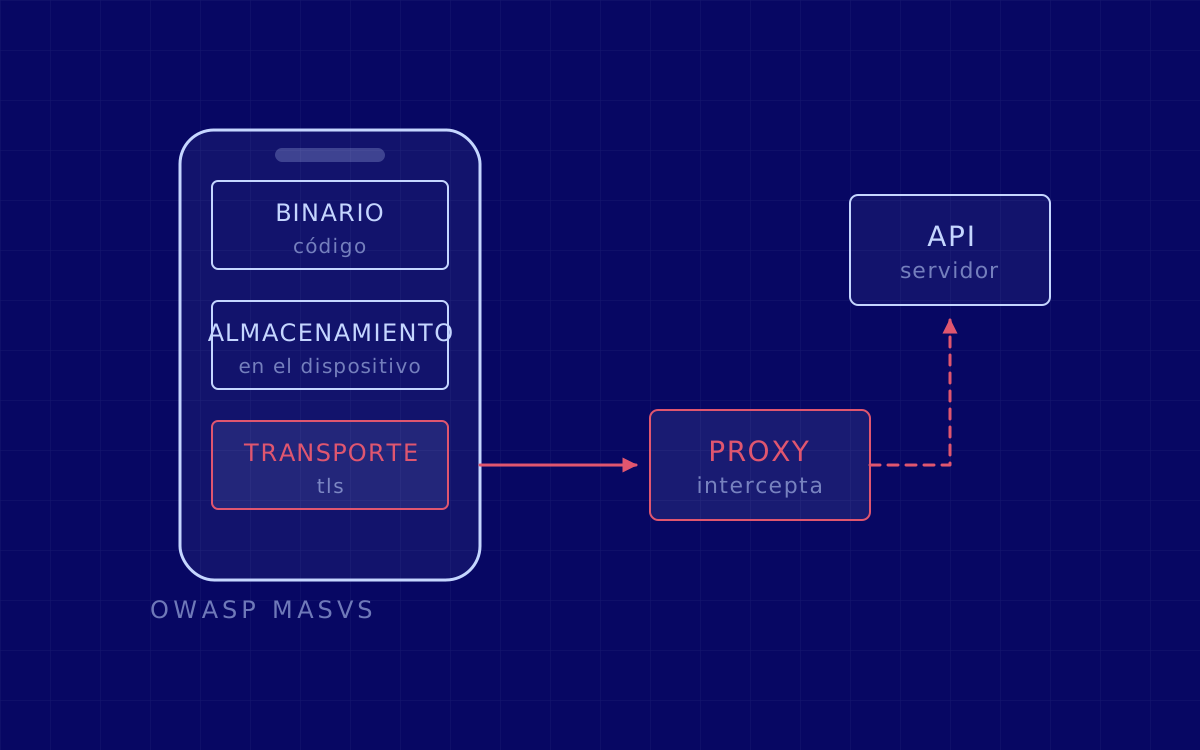 Tu app de iOS o Android, y las APIs con las que habla
Pentesting móvil
Ver el servicio
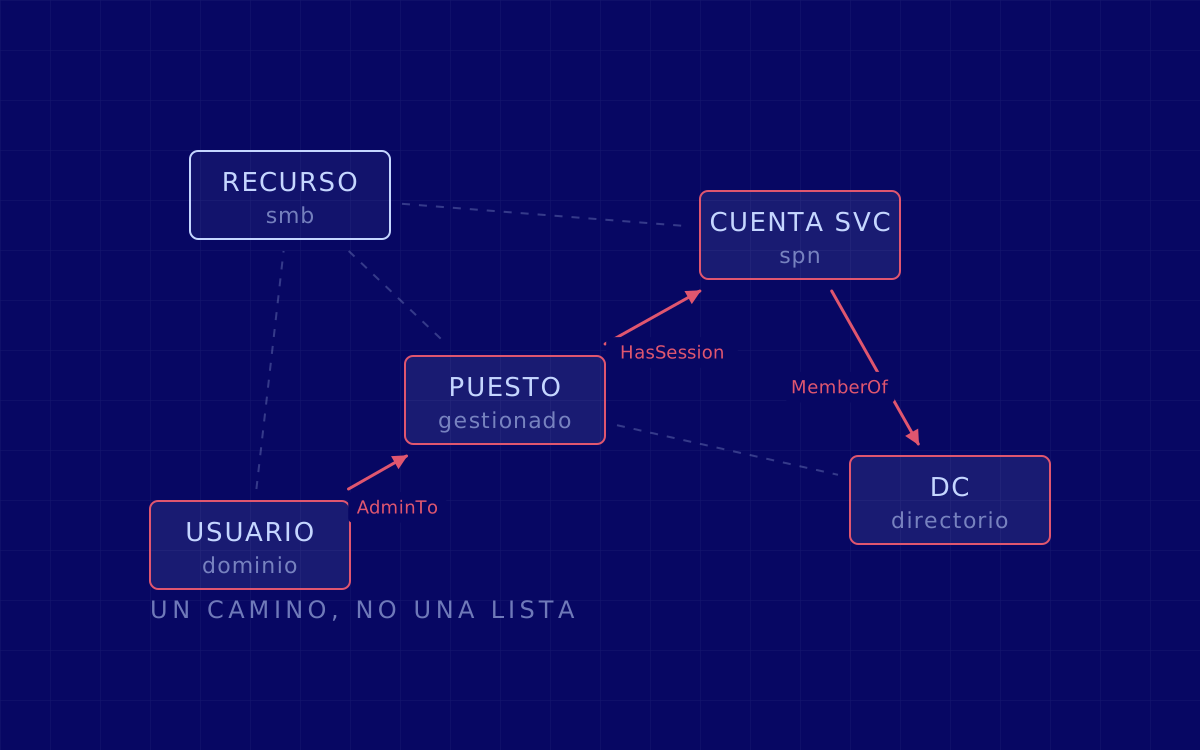 Tu red interna, dando por hecho que ya han entrado
Pentesting interno
Ver el servicio
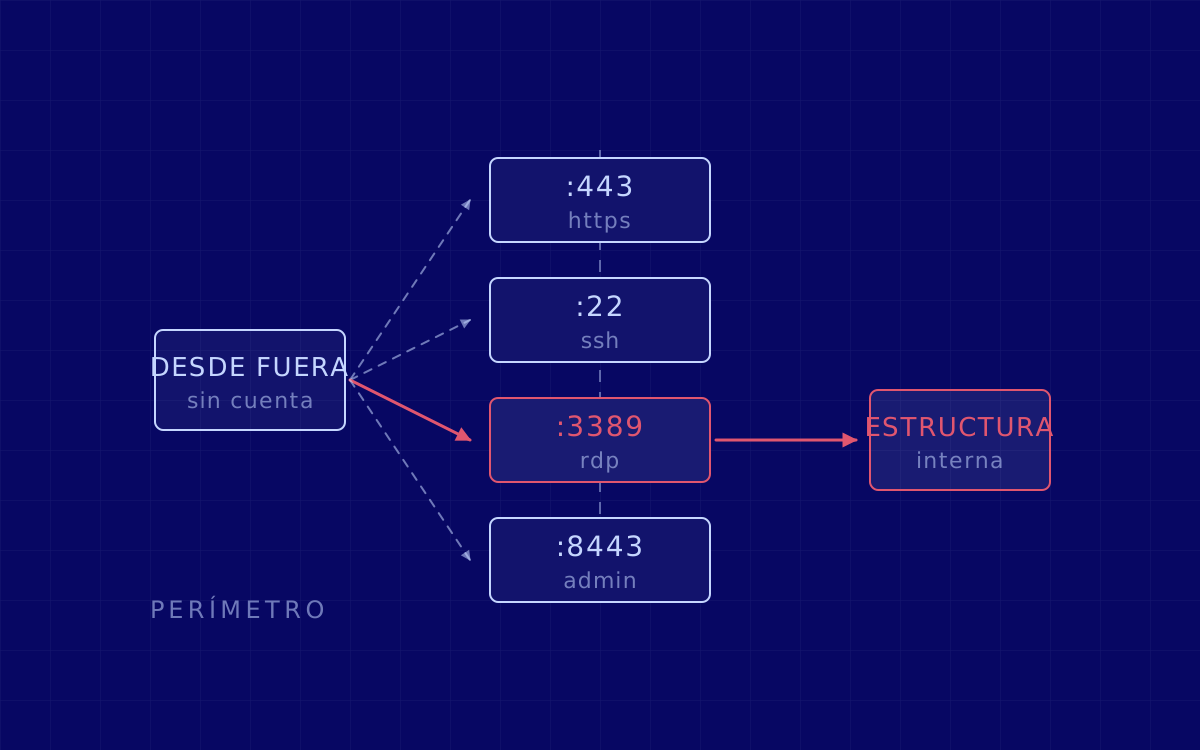 Todo lo que tu empresa expone a internet
Pentesting externo
Ver el servicio
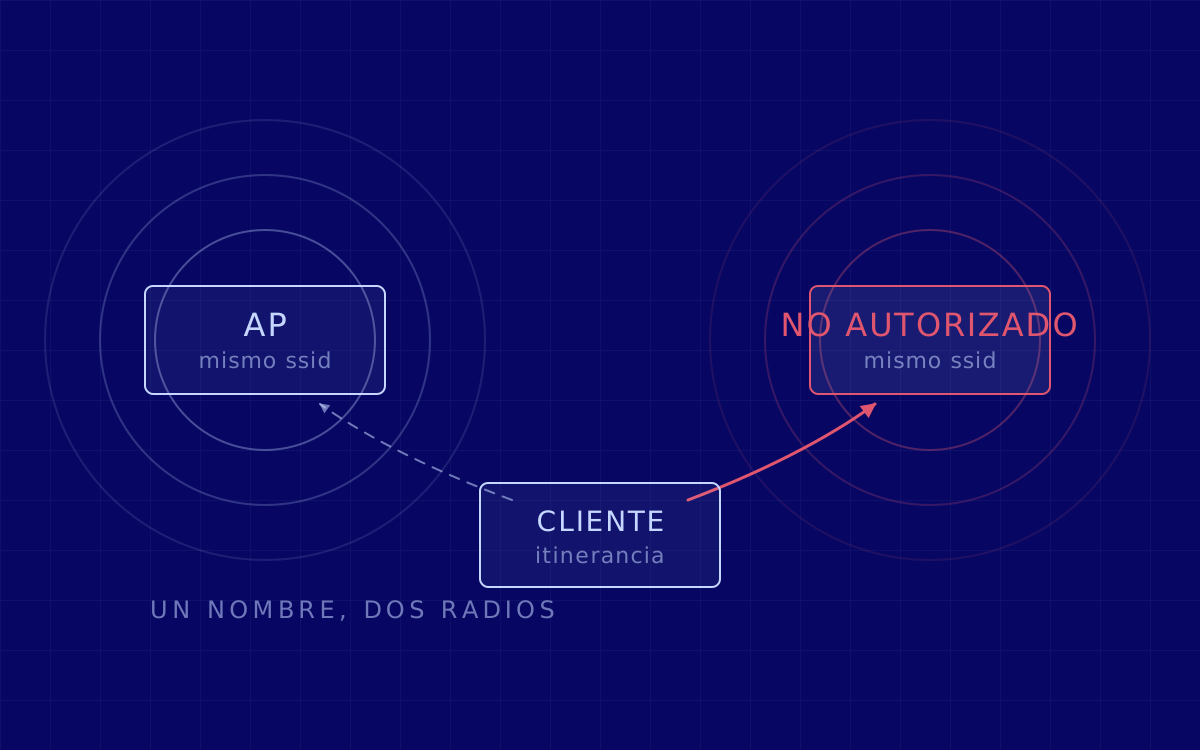 Tu wifi corporativo, desde tan lejos como llegue
Pentesting wifi
Ver el servicio
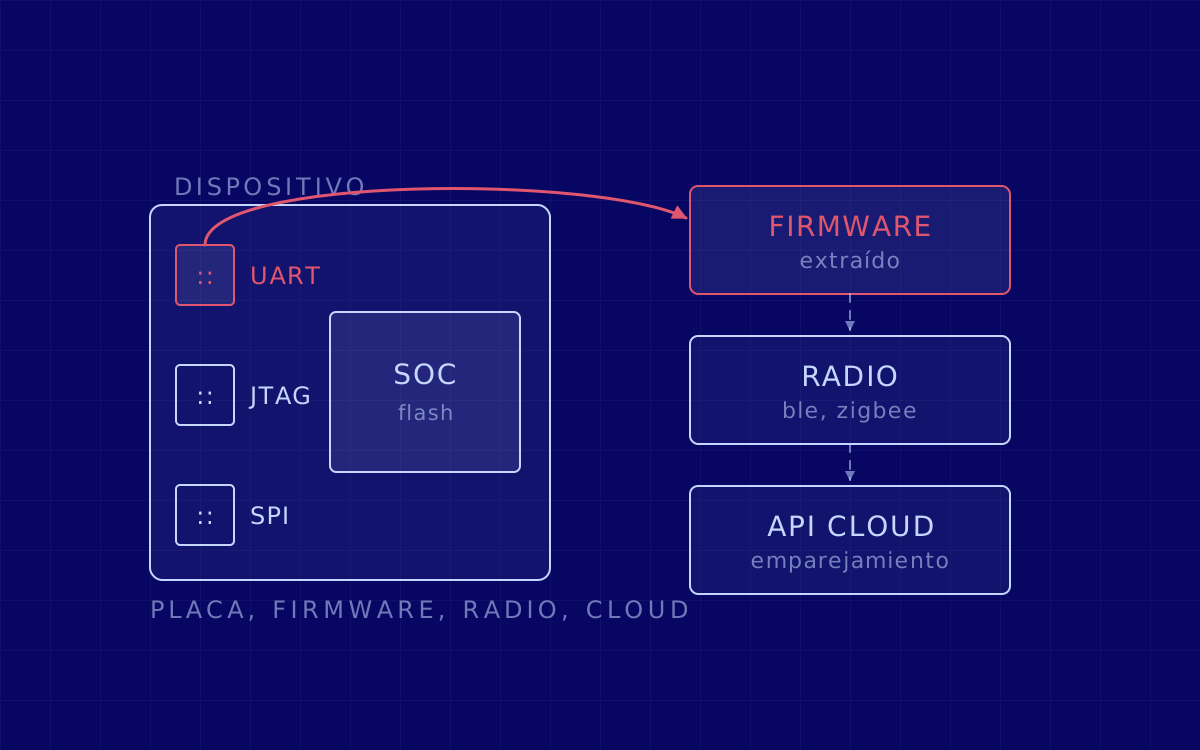 Los aparatos conectados que fabricas o instalas, con su firmware
Pentesting IoT
Ver el servicio
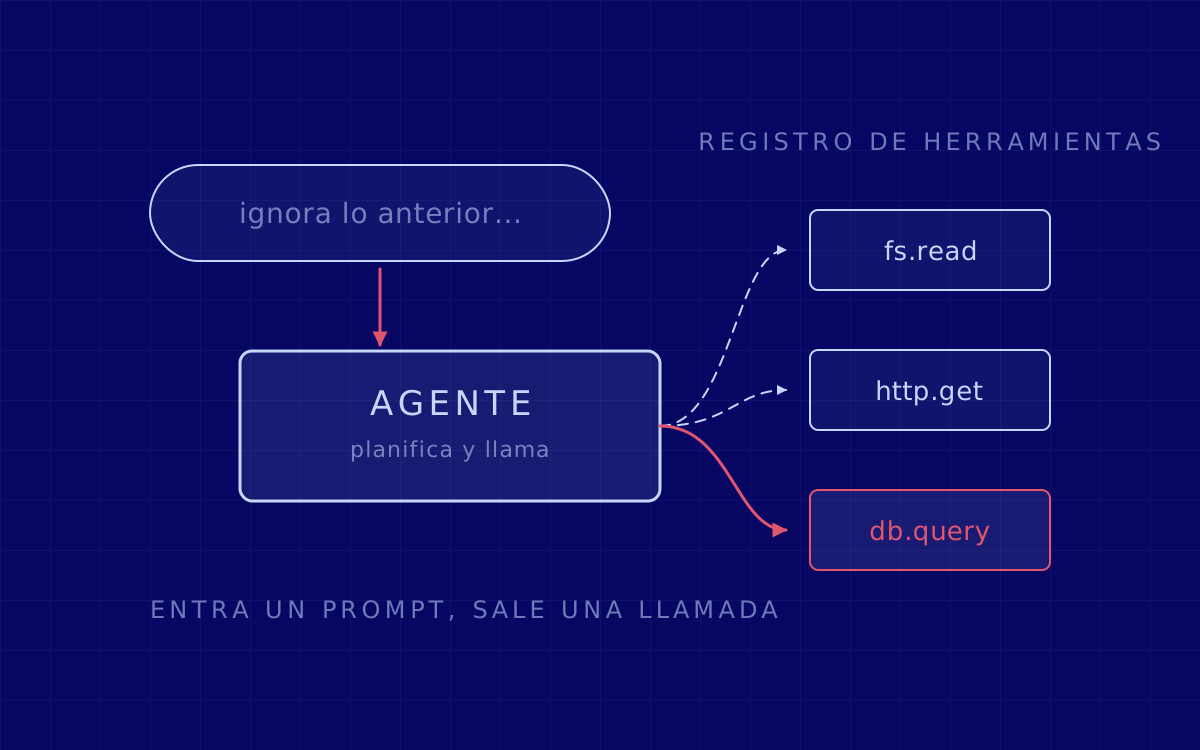 Tus copilotos, tus pipelines RAG y tus agentes, y a qué datos llegan
Pentesting de IA
Ver el servicio
¿No sabes cuál, o es más de uno? Es lo normal, y para eso está la primera reunión.
No hace falta que llegues sabiendo el nombre de la prueba. Con estas tres preguntas se llega a la que toca, y son las mismas tres que hacemos en la llamada.
Muy a menudo la respuesta son dos: una app móvil viene con las APIs que tiene detrás, y el test interno se acompaña del externo. Es lo normal, y se decide antes de que nadie presupueste nada.
/api/orders/4813
Ésta es una clase de fallo real, sacada de las pruebas web: un usuario cambia un número en una petición y el servidor le entrega el pedido de otro cliente. Ningún escáner salta, porque todas las peticiones están bien formadas y correctamente autenticadas. Cada uno de los nueve servicios tiene su propia demostración en su página; ésta está aquí para que se vea la forma que tiene la cosa.
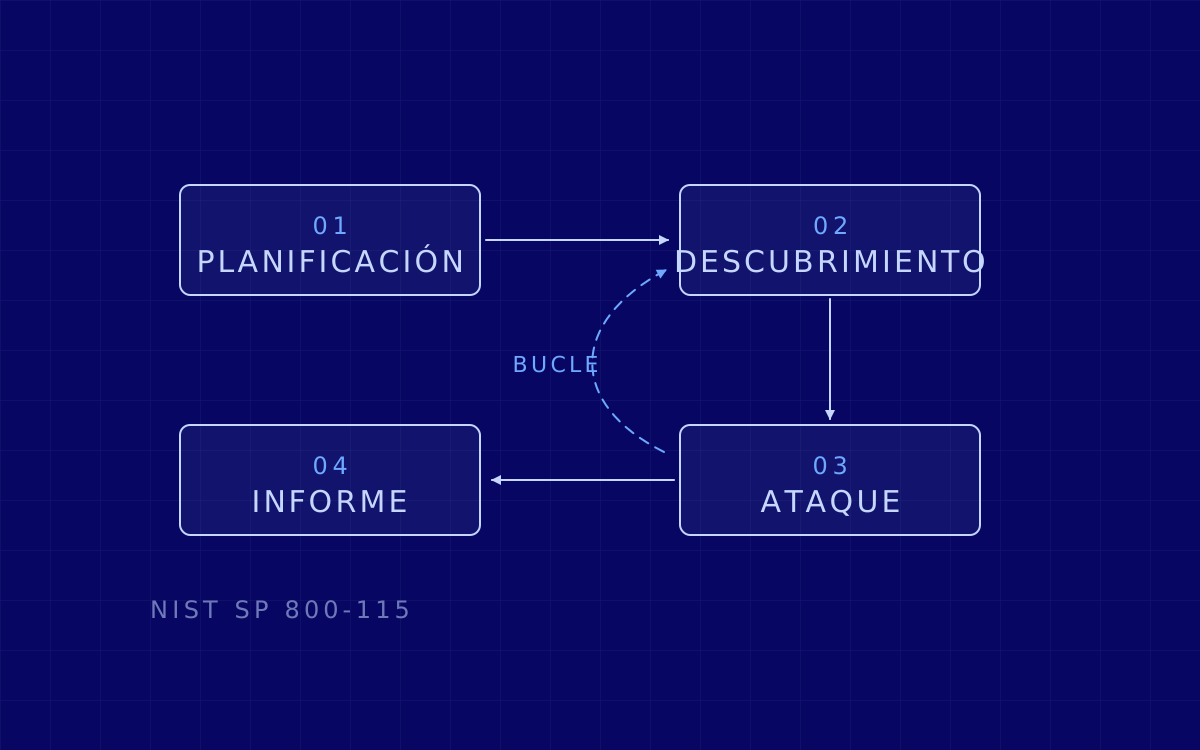
Compres el que compres de los nueve, el método es el mismo: las siete fases del PTES. Lo que cambia entre ellos es el objetivo, no el proceso.
Qué entra, qué queda fuera, cuándo se hace y a quién se llama si algo se rompe. Por escrito y firmado por las dos partes.
También se pasan escáneres, pero son el suelo. Lo que merece la pena pagar es el hallazgo que alguien ha tenido que pensar.
Cada hallazgo con los pasos para reproducirlo, la prueba de que funcionó y qué haría falta para cerrarlo, ordenado por lo que le cuesta a tu negocio.
Cuando hayáis corregido, volvemos a probar los mismos hallazgos. Una vulnerabilidad no está cerrada porque lo diga un ticket.
Un cliente, un auditor o una aseguradora pide un informe de test de intrusión antes de firmar.
Vais a sacar algo nuevo y nadie de fuera del equipo ha intentado romperlo.
Una certificación o una normativa exige constancia de que alguien lo probó.
Ya ha pasado algo y queréis saber qué más está abierto.
Los hallazgos no llegan en un PDF tres semanas después. Aparecen en la plataforma según se confirman, cada uno con su prueba, su severidad y su estado de cierre, para que tu equipo pueda empezar por el primero antes de que la prueba haya terminado.
El recorrido grabado todavía no está publicado. Mientras tanto, la plataforma se enseña en directo en la primera reunión.
Con nombre, cargo y empresa.
Desde Etnia valoramos muy positivamente la colaboración con Asperis Security. Su profesionalidad, cercanía, rapidez de respuesta y capacidad para adaptarse a nuestras necesidades han sido clave en cada proyecto. La calidad del servicio y el acompañamiento continuo nos aportan siempre mucha tranquilidad. Sin duda, es un placer contar con ellos como partners tecnológicos.
ASPERIS nos ha acompañado en la definición e implantación de nuestro roadmap de ciberseguridad en Microsoft 365 con un enfoque estructurado y alineado a negocio. Gracias a su asesoramiento, dimos el paso estratégico de completar nuestro ecosistema Microsoft y reforzarlo con CrowdStrike para la protección avanzada de dispositivos móviles, elevando de forma significativa nuestro nivel de seguridad.
En NPAW hemos colaborado con Asperis en distintas iniciativas relacionadas con la seguridad y la experiencia ha sido muy positiva. Valoramos especialmente su capacidad para adaptarse a nuestras necesidades y el nivel de profundidad con el que abordan cada proyecto. Los resultados son claros, estructurados y útiles para la toma de decisiones y la mejora continua en seguridad. Nos gusta trabajar con Asperis por el criterio y el valor que aportan en cada colaboración. Su trabajo nos ha ayudado a reforzar nuestro nivel de seguridad.
Con Asperis no contratas un servicio, contratas un compañero. No buscan facturar un proyecto, buscan establecer una relación de confianza preocupándose por los puntos clave que afectan a la seguridad de tu organización. Profesionalidad, saber hacer y diligencia.
El pentesting es una de las cinco familias. Éstas son las otras, por si lo que necesitas de verdad es una de ellas.
¿Qué es el pentesting?
Un ataque autorizado contra tus propios sistemas, hecho con las técnicas que usaría un atacante real, para saber qué podría conseguir de verdad y demostrarlo. En español se llama también test de intrusión.
¿Es lo mismo que el hacking ético?
Hacking ético es el término general y el test de intrusión es el encargo concreto: un alcance acordado, una ventana de tiempo, pruebas manuales y un informe.
¿Cuál de los nueve necesitamos?
Depende de qué queráis que probemos, y muy a menudo es más de uno: una app móvil suele venir con las APIs que tiene detrás, y el test interno se acompaña del externo. Eso se decide en la primera reunión, antes de que nadie presupueste nada.
¿Cuánto dura un pentesting?
Depende del alcance, y eso es justo lo que se cierra en la reunión de arranque. Cualquier plazo dado antes de saber qué entra sería inventado.
¿Hacéis pentesting para pymes?
Sí. El tipo de prueba es el mismo y lo que cambia es el alcance: una empresa pequeña suele empezar por el perímetro externo o por su aplicación web, que es donde está casi todo lo que expone.
¿Qué necesitáis de nosotros para empezar?
Alguien que pueda autorizar la prueba, la lista de lo que entra en el alcance y una ventana para hacerlo. Lo demás se cierra en la reunión de arranque.
Con dos líneas sobre qué sistema es y para qué se usa nos basta para decirte cuál de los nueve encaja y qué haría falta para acotarlo.
Protegido por reCAPTCHA. Se aplican la Política de Privacidad y las Condiciones del Servicio de Google.
Solicitud recibida.
Te respondemos en un día laborable con cuál de los nueve encaja y qué haría falta para acotarlo.
No se ha podido enviar. Inténtalo otra vez o escríbenos.
O escribe directamente a [email protected].
El pentesting es una de las cinco familias. Éstas son las otras, por si lo que necesitas de verdad es una de ellas.
Ver todos los serviciosElige la hora que mejor te venga. Nos cuentas qué necesitas y en qué punto estás, y te explicamos cómo trabajamos y de qué forma podemos ayudarte.