Qué es y qué resuelve
Autenticarse es demostrar que eres quien dices ser, y eso se hace con tres tipos de prueba: algo que sabes (una contraseña), algo que tienes (un móvil, una llave física) y algo que eres (una huella, la cara).
El doble factor consiste en exigir dos de tipos distintos. Dos contraseñas no son doble factor: son dos veces lo mismo.
Lo que resuelve es concreto y enorme: rompe el valor de una contraseña robada. Y como la mayoría de las intrusiones empiezan con una credencial válida, filtrada en otro sitio, reutilizada o robada por un infostealer, el segundo factor es lo que impide que esa credencial sirva para entrar. Sin él, un ataque de credenciales filtradas convierte cualquier filtración ajena en un robo de cuenta en tu empresa.
Lo que no resuelve es lo que viene después. Y ahí está el resto de esta página.
El SMS no es un buen segundo factor, y hay que decirlo
Esta página recomendaba antes el SMS y la llamada de teléfono como métodos válidos, sin ninguna advertencia. Era un error y se corrige aquí, porque es lo más importante de todo el artículo.
Un código por SMS se puede interceptar de tres formas distintas, y ninguna es exótica:
- SIM swapping. Alguien convence a tu operadora de que te ha pasado algo con el móvil y de que hay que pasar tu número a una tarjeta nueva. A partir de ese momento los códigos le llegan a él. No hace falta tocar tu teléfono ni tus sistemas: el ataque es contra la atención al cliente de la operadora.
- La red telefónica. El encaminamiento de mensajes entre operadoras nunca se diseñó pensando en que un SMS fuese a llevar una credencial.
- La pantalla de bloqueo. Muchos móviles enseñan el contenido del SMS sin desbloquear.
La llamada de voz tiene los mismos problemas y añade uno: hoy se puede clonar una voz reconocible con material público, así que "te llamamos para verificar" ha dejado de verificar.
Dicho lo cual, y esto importa: el SMS es mejor que nada. Si la alternativa realista en una empresa es no poner segundo factor, se pone SMS y se mejora después. Lo que no vale es publicarlo como si fuese buena práctica ni dejarlo puesto donde hay algo que proteger de verdad.
El orden de los métodos, del peor al mejor
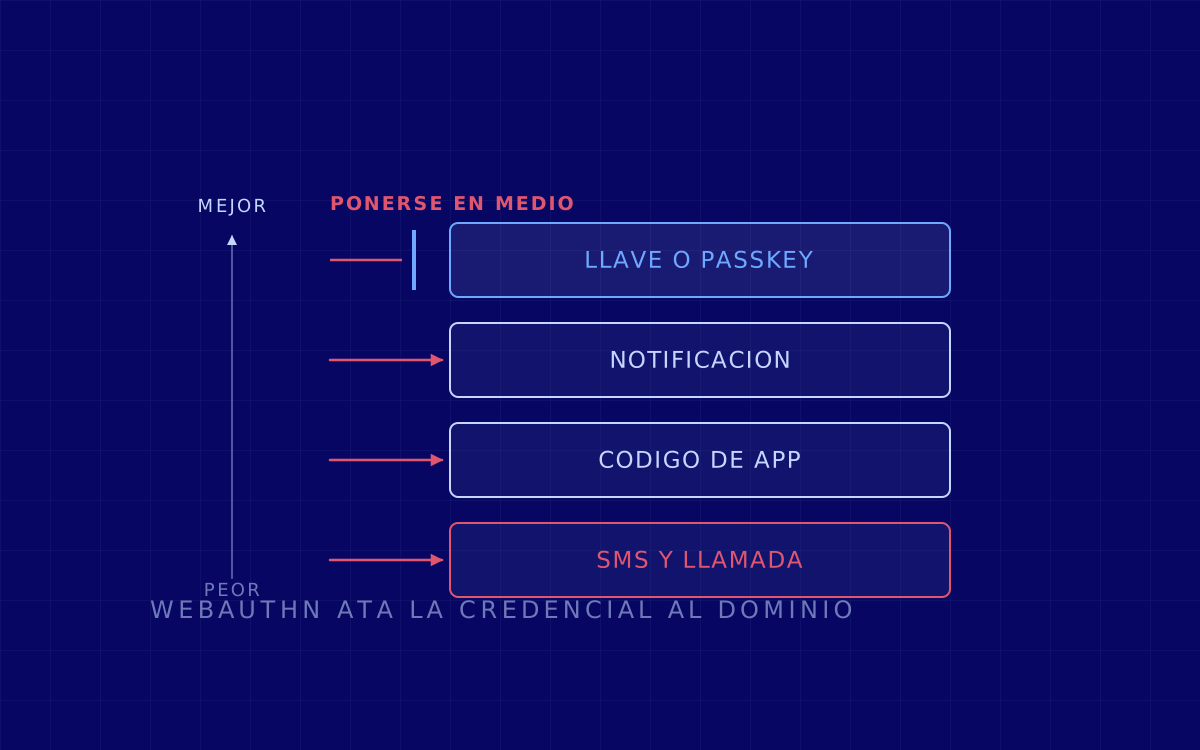
- SMS y llamada. Mejor que nada, y lo primero que hay que sustituir.
- Código de aplicación (los seis dígitos que rotan). Mucho mejor: el código se genera en el móvil y no viaja por la red telefónica. Sigue siendo reenviable, que es la palabra clave de la sección siguiente.
- Notificación de aprobación del tipo "¿eres tú?". Cómoda, y vulnerable a la fatiga: si la aprobación es un botón de sí, basta con insistir. Solo cuenta si obliga a teclear en el móvil un número que aparece en la pantalla del ordenador, porque eso ata la aprobación a la sesión concreta.
- Llave de seguridad física o passkey. El único grupo que no es reenviable.
Las passkeys son la versión de esto que ya viene en el móvil y en el portátil, sin comprar nada. Por debajo son WebAuthn y FIDO2, que es el estándar que hace el trabajo, y su propiedad importante es esta: la credencial está ligada al dominio de la web de verdad. Si la página es una copia, el navegador sencillamente no la usa, y el usuario no puede equivocarse aunque quiera.
De ahí a quitar la contraseña del todo hay un paso, que es el enfoque passwordless.
Cómo se salta el 2FA en la práctica
Tres formas, y solo la primera es técnica de verdad.
1. Ponerse en medio. Es el adversary in the middle, y es lo que se ve hoy en phishing. La página falsa no guarda tu contraseña: la reenvía a la real en tiempo real, te enseña la petición de segundo factor auténtica, tú tecleas el código correcto, y el atacante se queda con la cookie de sesión que la web emite después. Con esa cookie ya está dentro, y el segundo factor no se vuelve a pedir porque ya se ha pasado.
Esto es lo que hace inútiles los códigos de seis dígitos frente a un phishing bien montado, y lo que hace que una passkey sí funcione: la passkey no se puede teclear en la página falsa.
2. Cansar al usuario. Con la contraseña ya robada, se lanzan peticiones de aprobación hasta que alguien pulsa que sí para que pare, normalmente de noche. Por eso importa que la aprobación obligue a teclear el número de la pantalla.
3. Rodearlo. Es la más frecuente y la más aburrida: robar la sesión ya iniciada con un infostealer (eso es secuestro de sesión), o entrar por un protocolo viejo que ni siquiera sabe pedir segundo factor. De eso va la sección siguiente.
En una empresa: la parte que casi nadie termina
Activar el segundo factor es el principio. Lo que decide el resultado es lo que se hace después, y suele quedarse a medias.
- Retirar la autenticación heredada. Los protocolos antiguos de correo no saben pedir un segundo factor: si siguen habilitados, hay una puerta al lado que no lo pide. Es la causa más repetida de "teníamos 2FA y entraron igual".
- Acceso condicional. Decidir qué se pide según quién, desde dónde y con qué equipo, en vez de pedir lo mismo siempre. Es también lo que permite exigir método fuerte solo donde hace falta sin volver loca a la plantilla.
- Cubrir el 100 %, no el 90 %. Las cuentas que se saltan la política suelen ser las de administración, las de servicio y las de dirección, o sea justo las que interesan. Una excepción permanente es una puerta permanente.
- Vigilar la sesión, no solo el acceso. Reducir la vida de las sesiones y poder cerrarlas todas de golpe es lo que limita el daño cuando roban una cookie.
- SSO bien montado, para tener un solo sitio donde aplicar todo esto en lugar de veinte.
En entornos de Microsoft 365 esto es una revisión concreta y acotada de configuración: bastionado de M365.
Qué hacer esta semana
Por orden, y sin necesidad de proyecto:
- Segundo factor obligatorio en todo lo que da a internet, empezando por correo, VPN y acceso remoto.
- Quitar el SMS de las cuentas de administración y sustituirlo por aplicación o, mejor, por passkey.
- Comprobar si la autenticación heredada sigue habilitada. Es una consulta, no un proyecto, y suele dar sorpresas.
- Passkey o llave física para el grupo pequeño que lo puede todo: administración de sistemas, dirección financiera y quien aprueba pagos.
- Guardar los códigos de recuperación donde no estén en el mismo buzón que se está protegiendo.
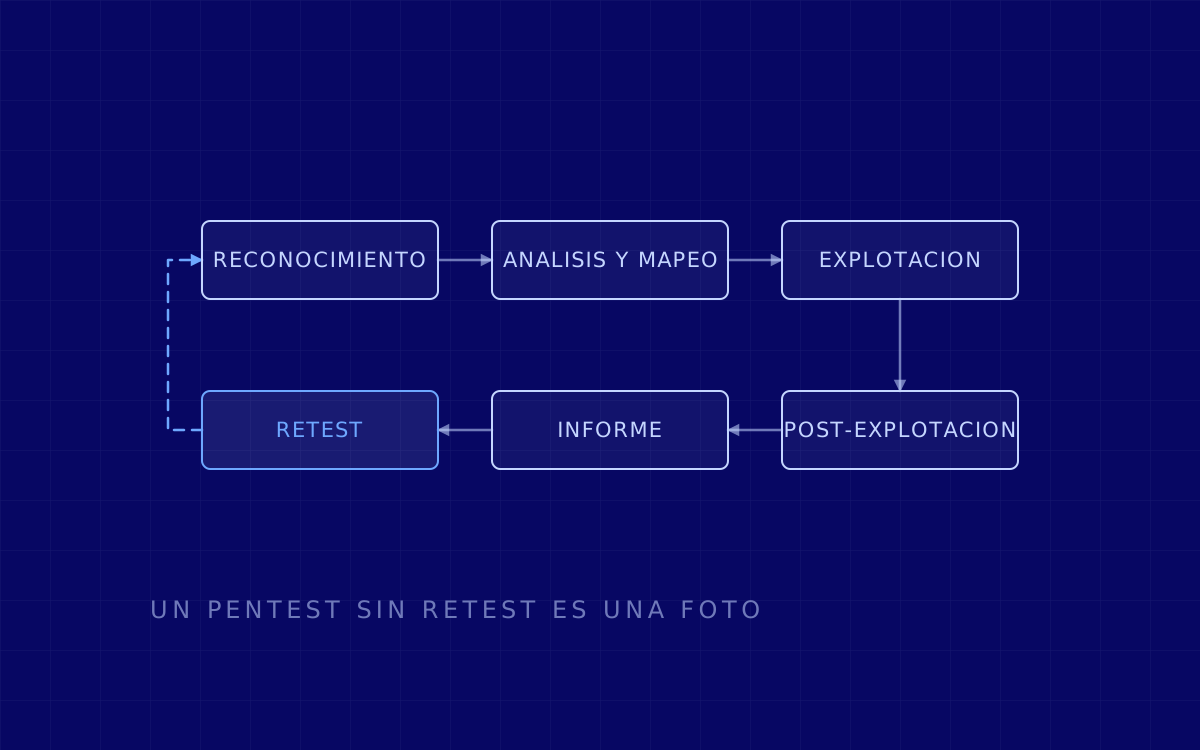
- Y comprobarlo. Una simulación de phishing que use la técnica del intermediario mide lo único que importa: si vuestro segundo factor aguanta lo que se usa de verdad.
Para el orden general de prioridades, la guía de ciberseguridad para empresas; para cómo se usa esto en un fraude, la de suplantación de identidad. Y en contacto, un caso concreto.