Qué es la seguridad de red
La seguridad de red es el conjunto de medidas que protegen una red y lo que circula por ella. El objetivo se resume en tres palabras que conviene no repetir de memoria porque cada una implica trabajo distinto: confidencialidad (que solo lo lea quien debe), integridad (que nadie lo altere por el camino) y disponibilidad (que siga estando cuando hace falta).
Lo que casi ninguna definición dice es que la seguridad de red nació con un supuesto debajo: que hay un dentro y un fuera, que fuera está el peligro y dentro está la gente de casa. Ese supuesto sostiene el cortafuegos, la VPN y buena parte de lo que se compra. Y es exactamente el supuesto que se cae en cuanto alguien entra, que es lo que pasa siempre.
Cómo se organiza: tres capas que hacen tres cosas distintas
Sirve pensarlo en tres bloques, porque cada uno responde a una pregunta y ninguno cubre la de los otros.
- Quién entra. Control de acceso: cortafuegos, VPN, autenticación multifactor y, dentro de la red cableada y wifi, 802.1X, que exige identidad al dispositivo antes de darle red. Es lo que impide que enchufar un cable en una sala de reuniones sea entrar en la red.
- Quién ve lo que pasa. Detección y respuesta. Aquí es donde la mayoría de las empresas tienen el hueco: no en no tener herramientas, sino en que nadie mira lo que dicen.
- Qué protege el dato en sí. Cifrado en tránsito y en reposo, y control de acceso a la información, no solo a la red. Es la capa que sigue valiendo cuando las dos anteriores han fallado.
La pregunta útil no es cuál de las tres tienes, sino cuál es la más débil. Un atacante no te ataca por la media.
Segmentación, microsegmentación y Zero Trust
Esta es la parte que faltaba en la versión anterior de este artículo y es la que más cambia el resultado de un ataque real.
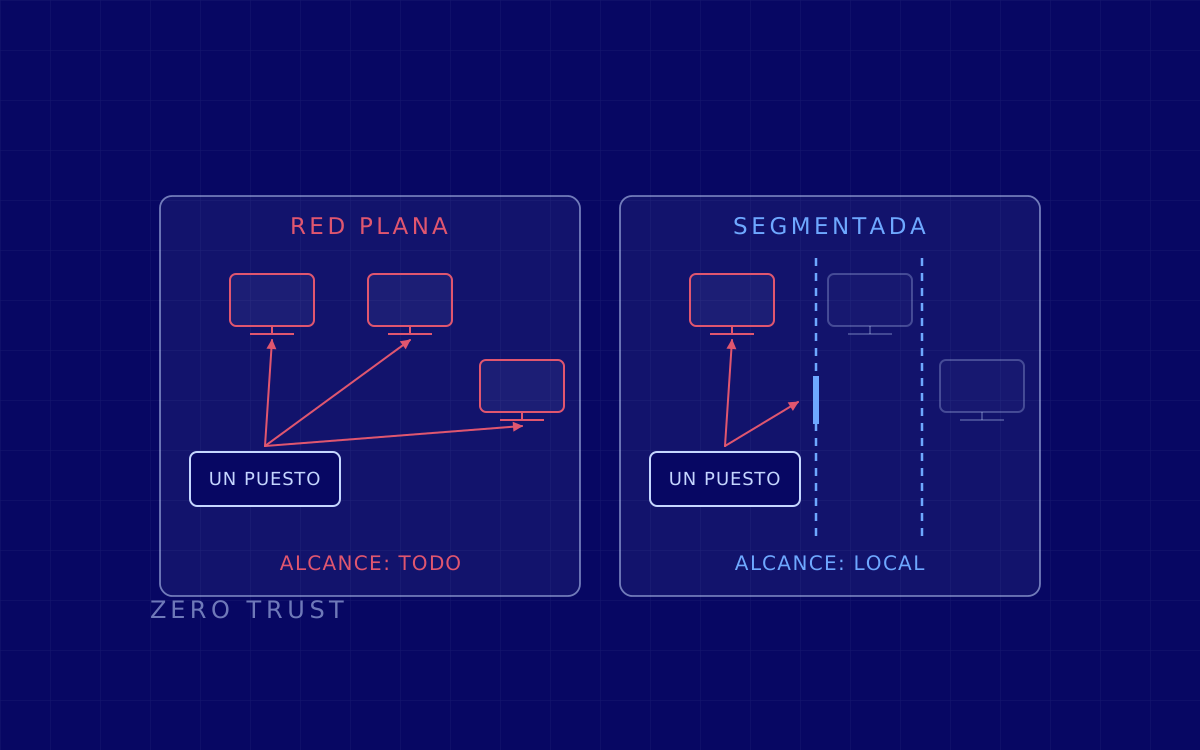
La segmentación de red consiste en dividir la red en zonas que no se hablan salvo donde hace falta. Suena obvio y es lo que menos veces nos encontramos: la red plana, en la que un portátil de administración llega al servidor de producción, a la impresora y a la máquina del taller, sigue siendo lo normal. En una red plana, comprometer un puesto cualquiera es comprometer el alcance de ese puesto, que es todo.
La microsegmentación lleva la idea hasta la carga de trabajo: no zonas grandes, sino permitir servidor a servidor solo lo que de verdad se usa. Cuesta más porque exige saber qué habla con qué, y ese inventario casi nunca existe. Pero es justo el trabajo que convierte una intrusión en un problema local.
Y Zero Trust no es un producto, aunque se venda como si lo fuera. Es tirar el supuesto del principio: dejar de conceder confianza por estar dentro de la red y pasar a comprobar identidad, estado del dispositivo y permiso en cada acceso. Su forma concreta de acceso remoto es ZTNA, que a diferencia de una VPN clásica no te mete en la red: te da acceso a una aplicación concreta y a nada más. Esa diferencia es la que decide qué pasa el día que un portátil de casa aparece con un ladrón de credenciales dentro.
El wifi, y una corrección que hay que hacer en voz alta
La versión anterior de este artículo recomendaba cifrar la red inalámbrica con "WEP, WPA o WPA2". Eso estaba mal y lo corregimos aquí, en la misma página, en vez de borrarlo sin decir nada.
- WEP no se usa. Está roto desde hace más de dos décadas y se rompe en minutos con herramientas públicas. Si aparece en un sitio, es que ese equipo lleva ahí desde antes de que nadie mirara.
- WPA original tampoco. Va sobre TKIP, que está retirado.
- WPA2 sigue siendo aceptable con una contraseña larga y aleatoria, y es lo que hay en la mayoría de las redes. Su problema real no es el algoritmo: es que la contraseña es la misma para todo el mundo, no caduca nunca y está escrita en una pizarra.
- WPA3 es lo que hay que pedir en equipamiento nuevo, porque cambia la forma de negociar la clave y quita el ataque de capturar el saludo inicial y probar contraseñas después con calma.
- Y en empresa, lo que de verdad importa no es el protocolo, es el modelo. Con 802.1X cada persona y cada dispositivo entran con su identidad, así que dar de baja a alguien es dar de baja a alguien, y no cambiar la contraseña del wifi a toda la oficina.
Cómo se prueba todo esto en la práctica lo contamos en cómo funciona un pentest wifi.
Por dónde se rompe de verdad
Cuando probamos una red desde dentro, con permiso, los hallazgos se repiten tanto que casi se pueden escribir antes de ir. No son vulnerabilidades exóticas: son decisiones que se tomaron una vez y nadie volvió a mirar.
- La red es plana aunque el diagrama diga que no. El diagrama es de hace cuatro años y las excepciones temporales siguen ahí.
- Protocolos antiguos encendidos por compatibilidad con un sistema que ya nadie usa, y que permiten a una máquina hacerse pasar por otra.
- Una contraseña que vale en muchos sitios, normalmente la de una cuenta de servicio o la de administración local del puesto, idéntica en los mil equipos.
- Y nadie mirando. Este es el hallazgo que más incomoda, porque no aparece en ningún escáner: no es que no hubiera alertas, es que las hubo y no las vio nadie.
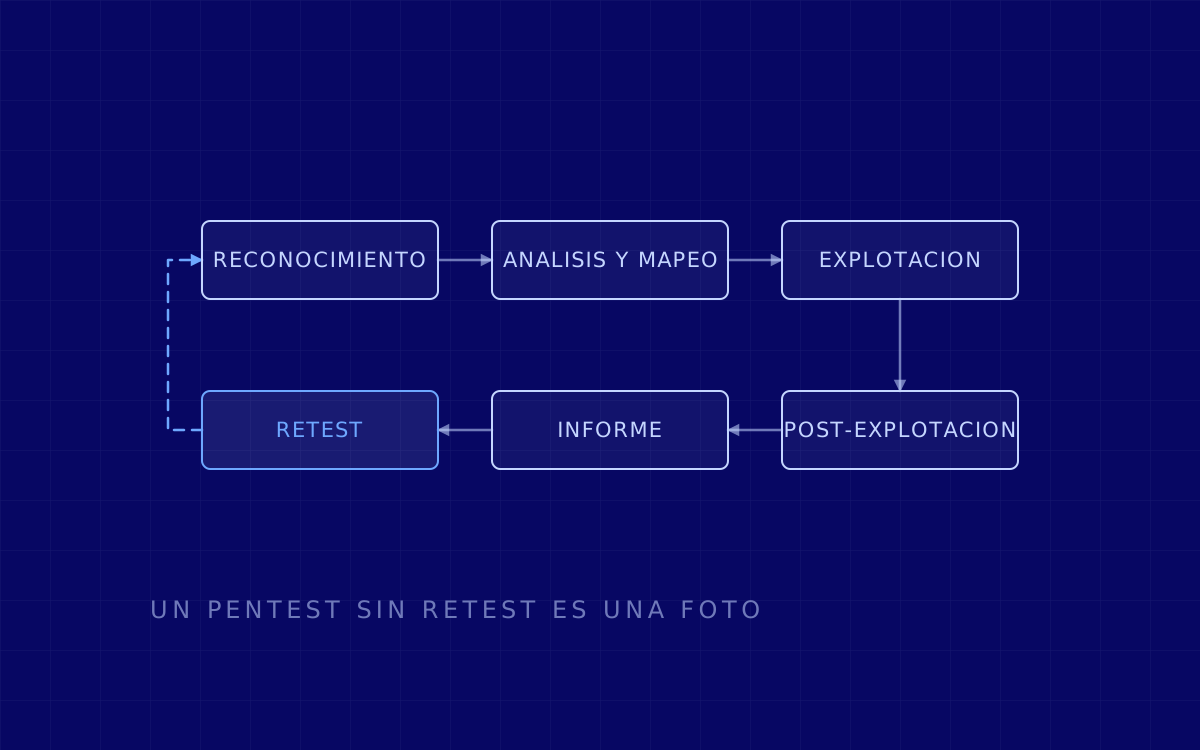
La forma de comprobar esto no es auditar la configuración, es recorrerla. Un pentest de red interna arranca desde dentro y mide hasta dónde llega alguien que ya entró, que es la pregunta que la seguridad de red existe para responder. Está contado paso a paso en cómo funciona un pentest de red interna. Lo que expones hacia fuera se mira aparte, con un pentest de red externa, y el aire con un pentest wifi, porque el perímetro inalámbrico se sale del edificio y no lo controla ningún cortafuegos.
Qué hacer con esto
Tres cosas que se pueden mirar sin contratar nada y que ordenan el resto.
Primero, coge tu diagrama de red y pregunta si alguien lo ha comprobado contra la realidad este año. Si la respuesta es que no, el diagrama es una hipótesis. Segundo, elige el sistema que más te dolería perder y pregunta cuántos saltos hay desde el portátil de una persona cualquiera hasta él. Si nadie sabe la respuesta, es que no hay segmentación real, la haya en el papel o no. Y tercero, mira el wifi: qué protocolo, quién sabe la contraseña y cuándo se cambió por última vez.
Ninguna de las tres necesita presupuesto. Las tres dan un número, y con un número se puede decidir. Sin él, la seguridad de red se convierte en una lista de compras.
Última revisión: 3 de agosto de 2026. Publicada originalmente el 26 de noviembre de 2023.