Un contrato
Dos empresas identificadas, un objeto, un plazo y una factura. Sin contrato no hay servicio: hay un problema compartido.
Si has llegado buscando cómo contratar un hacker, esto es la versión legal: un hacker ético que ataca tus sistemas con tu permiso por escrito y te cuenta por dónde ha entrado, antes de que entre otro sin pedirlo.
El nombre técnico es test de intrusión, o pentesting. Lo hacen hackers éticos senior, a mano, y termina en un informe con la prueba de cada hallazgo y un retest para comprobar que lo que arreglaste está arreglado.
Por dónde se empiezaProtegido por reCAPTCHA. Se aplican la Política de Privacidad y las Condiciones del Servicio de Google.
Solicitud recibida.
Te responde en un día laborable quien haría la prueba.
No se ha podido enviar. Inténtalo otra vez o escríbenos.
Contestadas aquí, en una línea cada una, y desarrolladas más abajo.
Empecemos por la parte incómoda: las técnicas son las mismas. Quien entra en un sistema para robarte y quien entra para enseñarte por dónde se entra usan las mismas herramientas y el mismo conocimiento. La diferencia no está en la técnica. Está en cuatro palabras.
El artículo 197 bis del Código Penal castiga con prisión de seis meses a dos años a quien, por cualquier medio o procedimiento, vulnerando las medidas de seguridad establecidas para impedirlo, y sin estar debidamente autorizado, acceda o facilite a otro el acceso al conjunto o una parte de un sistema de información. Las cuatro palabras son «sin estar debidamente autorizado». La raya la pone la propia ley, y la pone en la autorización, no en la habilidad de quien entra.
Vale la pena conocer dos artículos más, porque cubren las peticiones que más llegan a un buzón como el nuestro y que no se pueden aceptar. El artículo 197.1 castiga a quien, para descubrir los secretos o vulnerar la intimidad de otro y sin su consentimiento, se apodera de sus mensajes o intercepta sus comunicaciones: eso es «entrar en el correo de un empleado». Y el artículo 264.1 castiga a quien sin autorización borra, daña o hace inaccesibles de manera grave datos ajenos: eso es «tira esa web».
No somos abogados y esto no es asesoramiento jurídico. Lo contamos porque es la pregunta que casi nadie hace en voz alta y merece una respuesta clara antes de gastarse un euro.
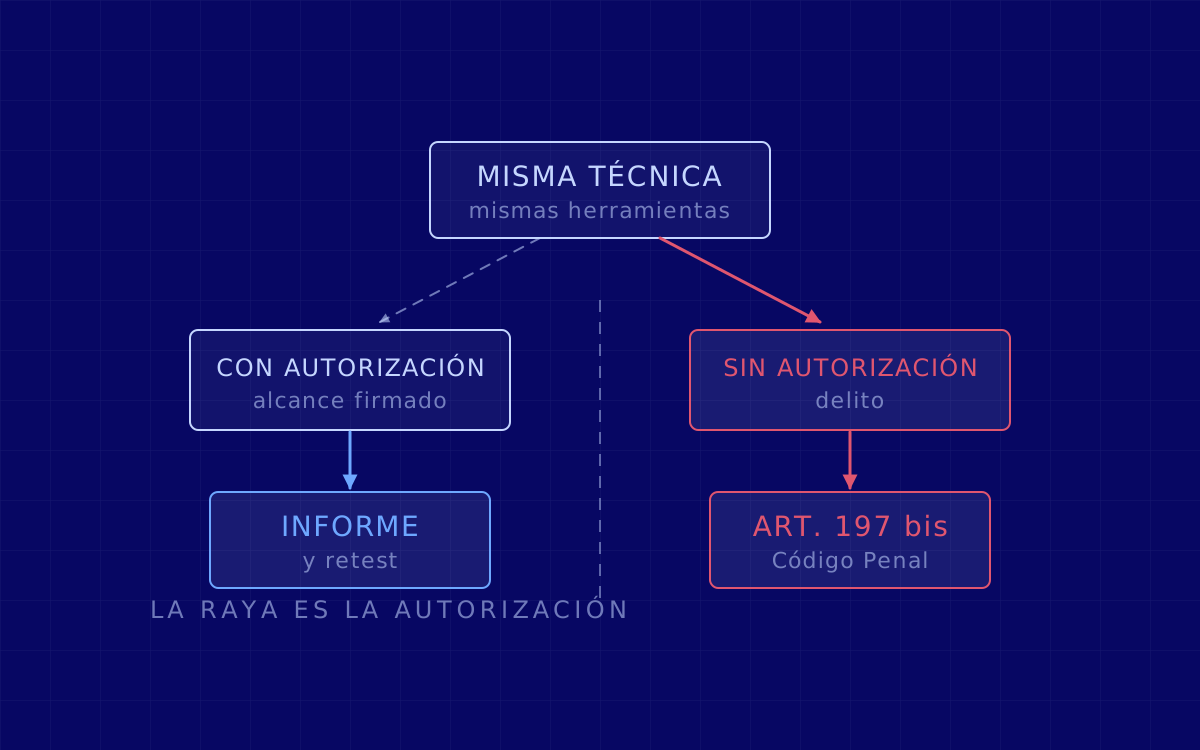
Dos empresas identificadas, un objeto, un plazo y una factura. Sin contrato no hay servicio: hay un problema compartido.
Qué sistemas se tocan, cuáles no, desde cuándo hasta cuándo y con qué intensidad. El alcance es lo que convierte «entrar en un sistema» en «entrar en este sistema, con permiso, hasta aquí».
Que es el titular del sistema. Si tu web la aloja un tercero o el ERP es de un proveedor, hace falta también el permiso de su dueño. No es burocracia: es lo que separa una prueba autorizada de un acceso ilícito con tu firma detrás.
Confidencialidad por escrito, un procedimiento pactado para cuando aparece algo grave a mitad del trabajo, y alguien con nombre y apellidos a quien reclamar. Un delito no tiene servicio postventa.
No hace falta ser técnico. Quien va a hacer el trabajo bien te pide cosas incómodas antes de cobrar: que acredites que eres el titular de lo que quieres probar, que firmes un alcance, que autorices por escrito. Quien no te pide nada de eso, no te da contrato ni factura, o se ofrece a entrar en algo que no es tuyo, te está diciendo lo que es.
Estas son peticiones reales. Ninguna se puede aceptar, y en casi todas hay algo legítimo que sí se puede hacer en su lugar.
«Recupérame mi cuenta de Instagram o de WhatsApp.»
No. Eso va por el soporte de la plataforma y, si hay un delito detrás, por una denuncia. Quien te prometa recuperarla entrando en ella no lo va a hacer legalmente.
«Entra en el móvil, el correo o el WhatsApp de esta persona.»
No, y es el artículo 197.1. Da igual que sea tu pareja, tu socio o un empleado: quien autoriza es el titular de la cuenta.
«Mira qué tiene la competencia.»
No. Sus sistemas no son tuyos y no puedes autorizar una prueba sobre ellos.
«Me han estafado, hackea al estafador.»
No. Lo que sí existe: preservar la prueba y reconstruir lo que pasó con análisis forense, para que la denuncia se sostenga.
«Borra lo que han publicado sobre mí» o «tira esa web».
No, y es el artículo 264.1. Lo que sí existe: vigilar qué hay expuesto de tu empresa y de tus credenciales, y gestionar la retirada por las vías que hay para eso.
«Pruébame este sistema, aunque no sea mío.»
No sin la autorización escrita de su dueño. Si es tu proveedor, se le pide: muchos ya tienen un procedimiento para darla.
Y una que no es ilegal pero tampoco es un test de intrusión: «dime si ya me han hackeado». Un test busca por dónde se entraría, no si alguien entró ya. Eso es otro trabajo y, si tienes motivos para pensar que ha pasado, no esperes al test para llamar.
Qué entra, qué queda fuera, cuándo se hace y a quién se llama si algo se rompe. Por escrito y firmado por las dos partes.
También se pasan escáneres, pero son el punto de partida. Los fallos de lógica de negocio, la autorización rota y los exploits en cadena los encuentra una persona.
Cada hallazgo con los pasos para reproducirlo, la prueba de que funcionó y qué haría falta para cerrarlo, ordenado por lo que le importa a tu negocio. Y una sesión de resultados en directo con tu equipo técnico.
Cuando hayas corregido, volvemos a probar los mismos hallazgos. Una vulnerabilidad no está cerrada porque lo diga un ticket.
Esto es además lo que distingue un test de intrusión de un análisis de vulnerabilidades. Un escáner entrega una lista de lo que podría ser explotable, ordenada por una puntuación. Un test de intrusión demuestra lo que sí lo es, en tu entorno, con tus datos y tus permisos, y dice hasta dónde llega.
Hacking ético es el nombre general; el test de intrusión, o pentesting, es el trabajo. Lo que cambia de un encargo a otro es qué se ataca.
Los servicios se llaman por el vector, y el vector es jerga. Busca la frase que se parezca a lo que tú dirías.
 «Tengo una web, una tienda o un panel de clientes.»
Pentesting web
Ver el servicio
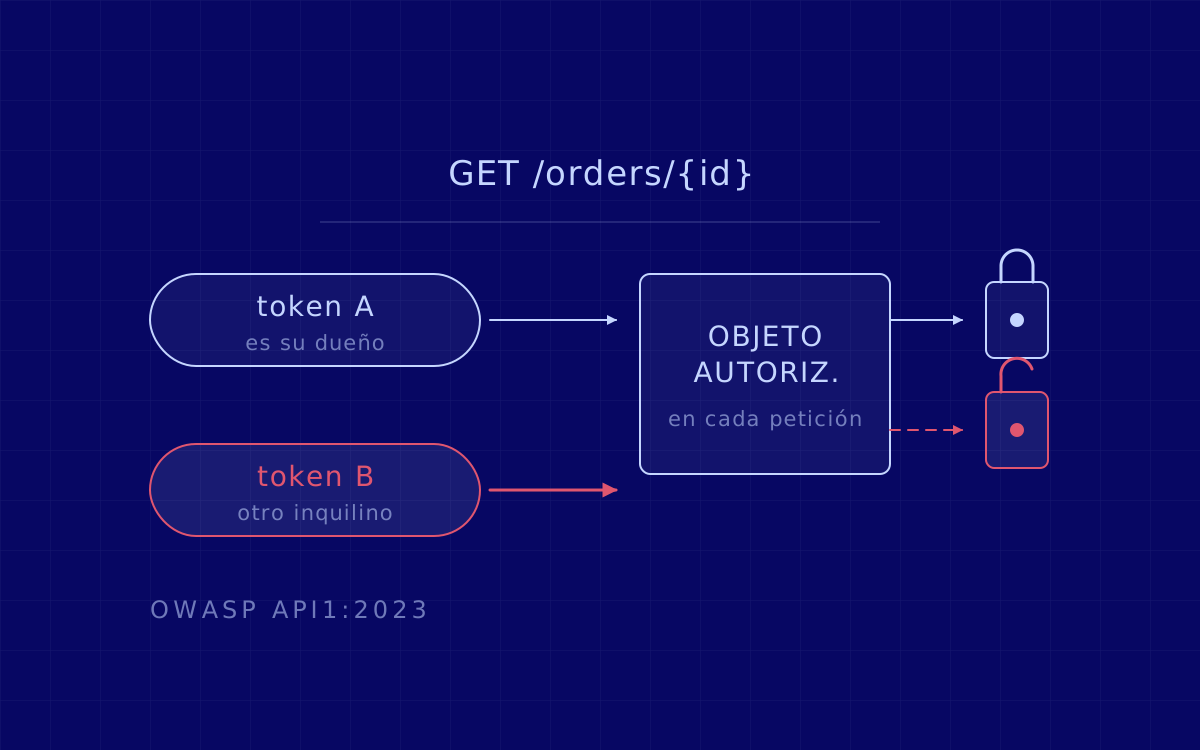 «Tengo una API que consumen mi app o mis socios.»
Pentesting de APIs
Ver el servicio
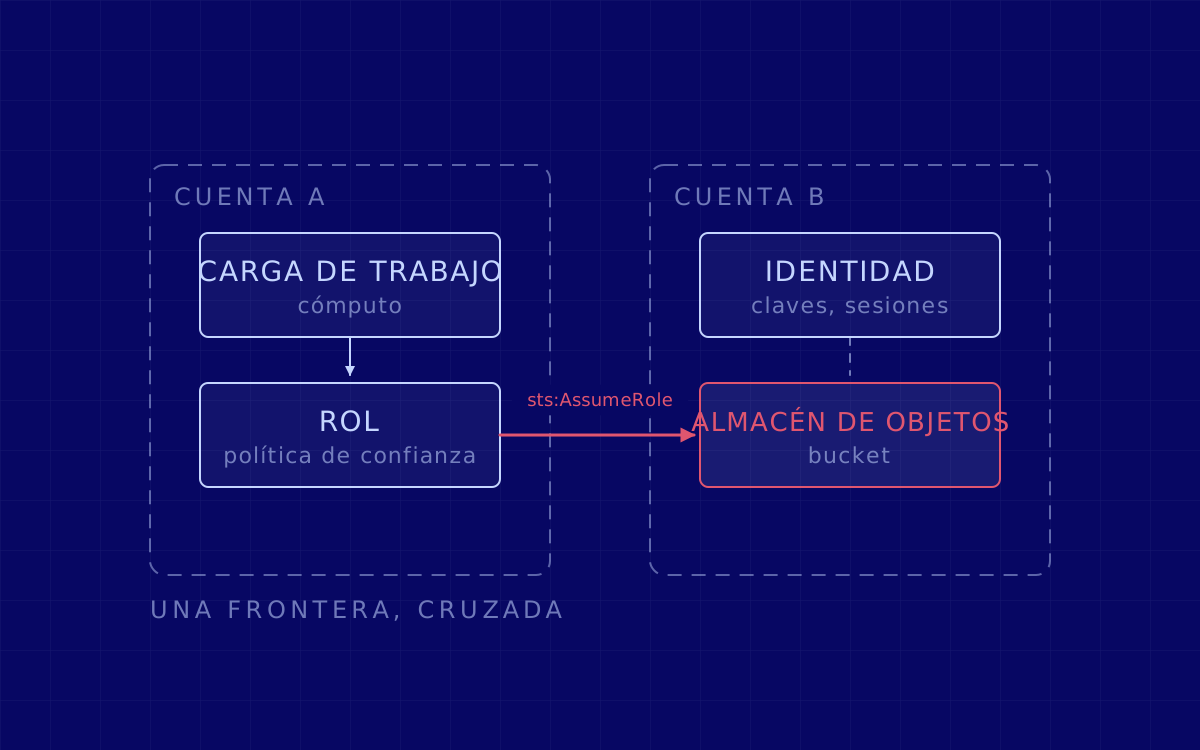 «Lo tenemos todo en AWS, Azure o Google Cloud.»
Pentesting cloud
Ver el servicio
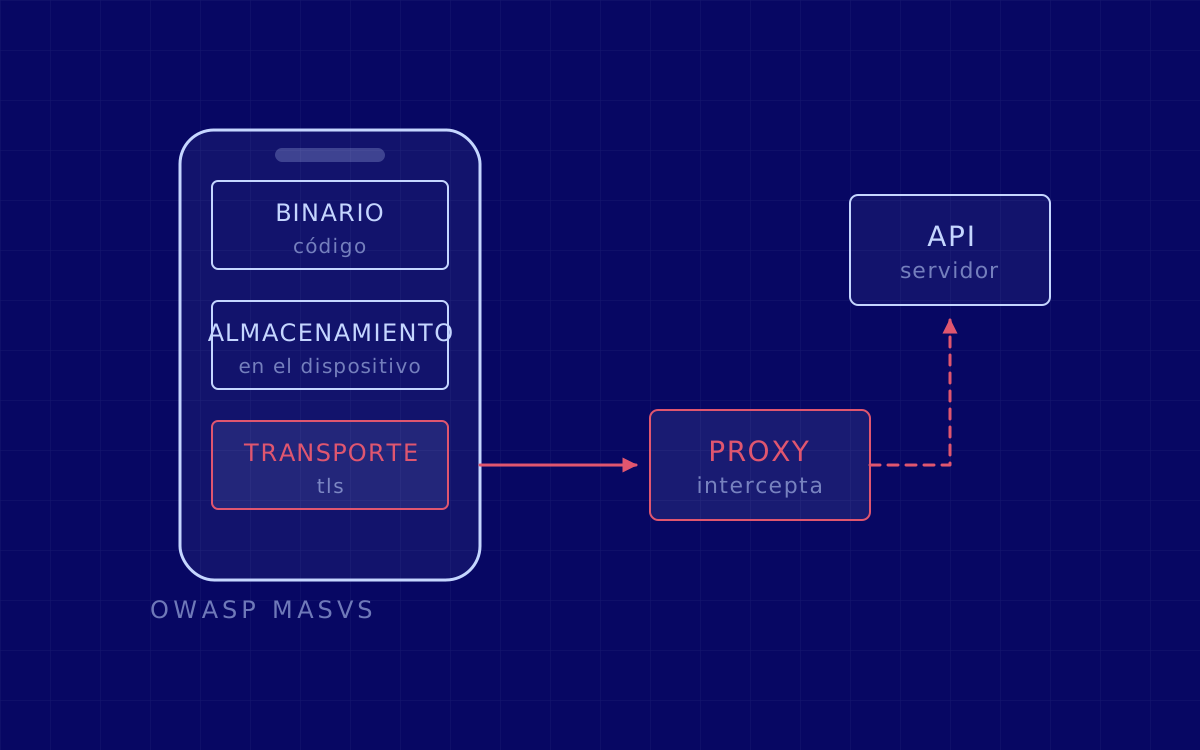 «Tengo una app de iOS o de Android.»
Pentesting móvil
Ver el servicio
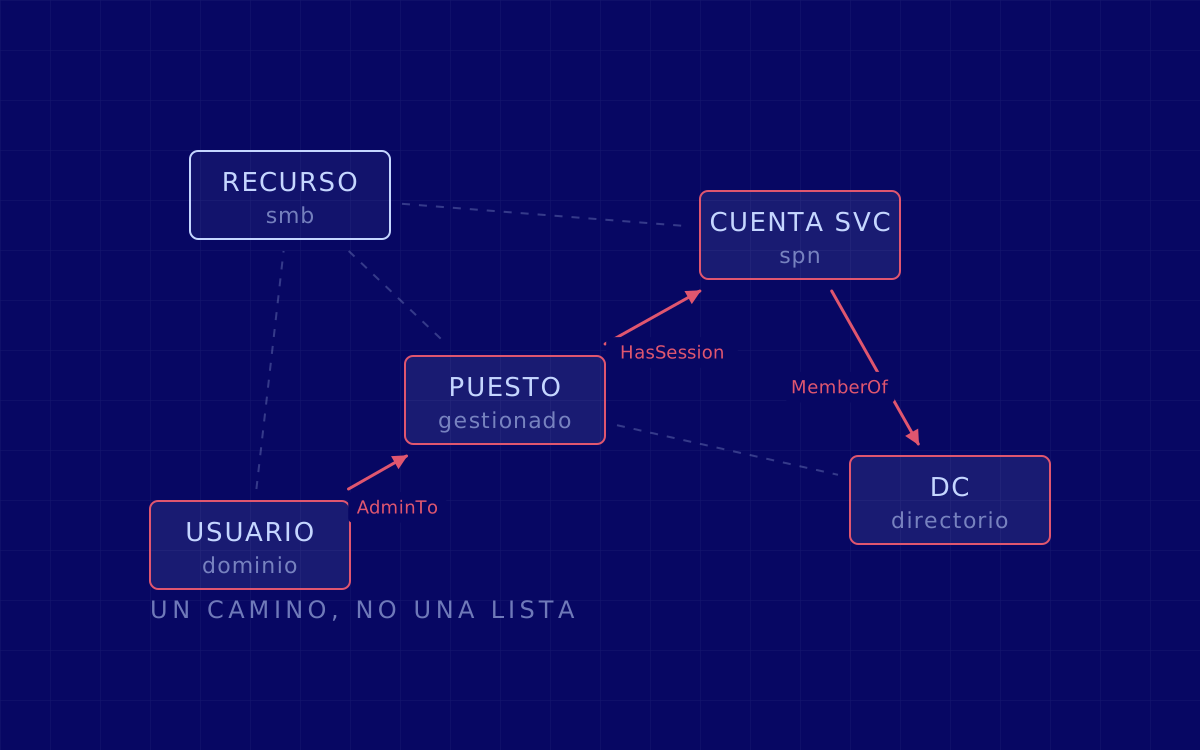 «Quiero saber hasta dónde llegaría alguien que ya está dentro de la red.»
Pentesting interno
Ver el servicio
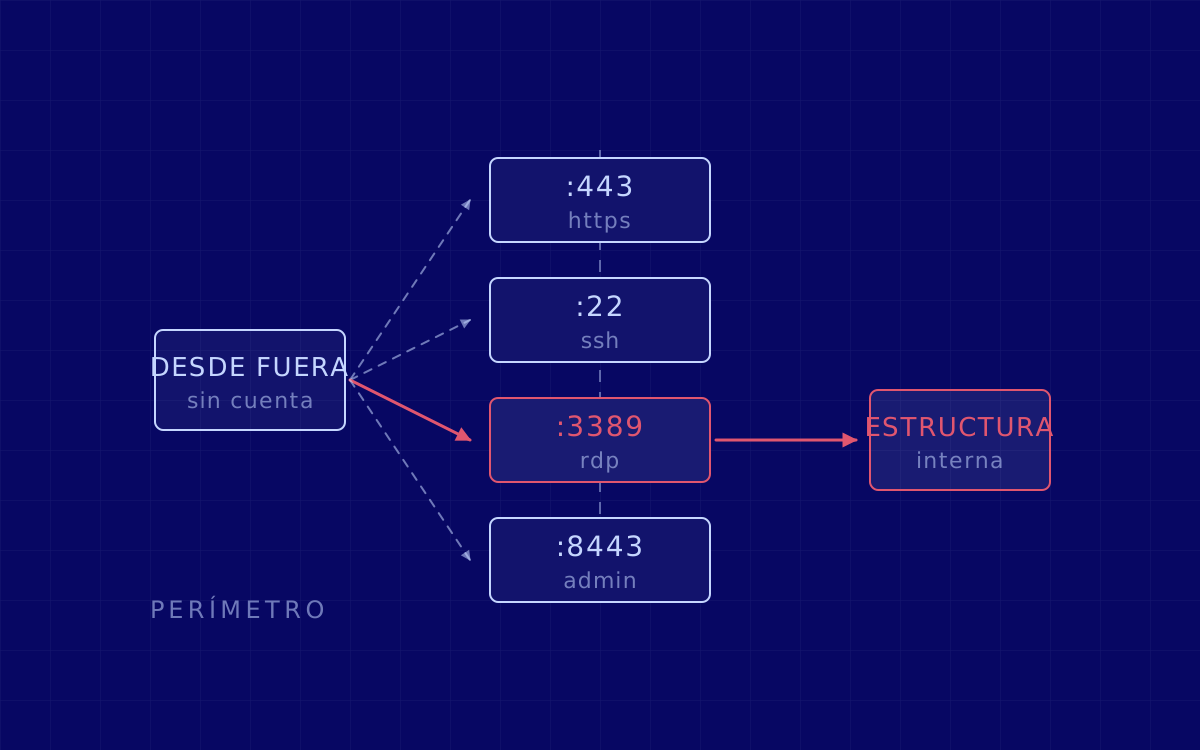 «Quiero saber qué se ve de mi empresa desde internet.»
Pentesting externo
Ver el servicio
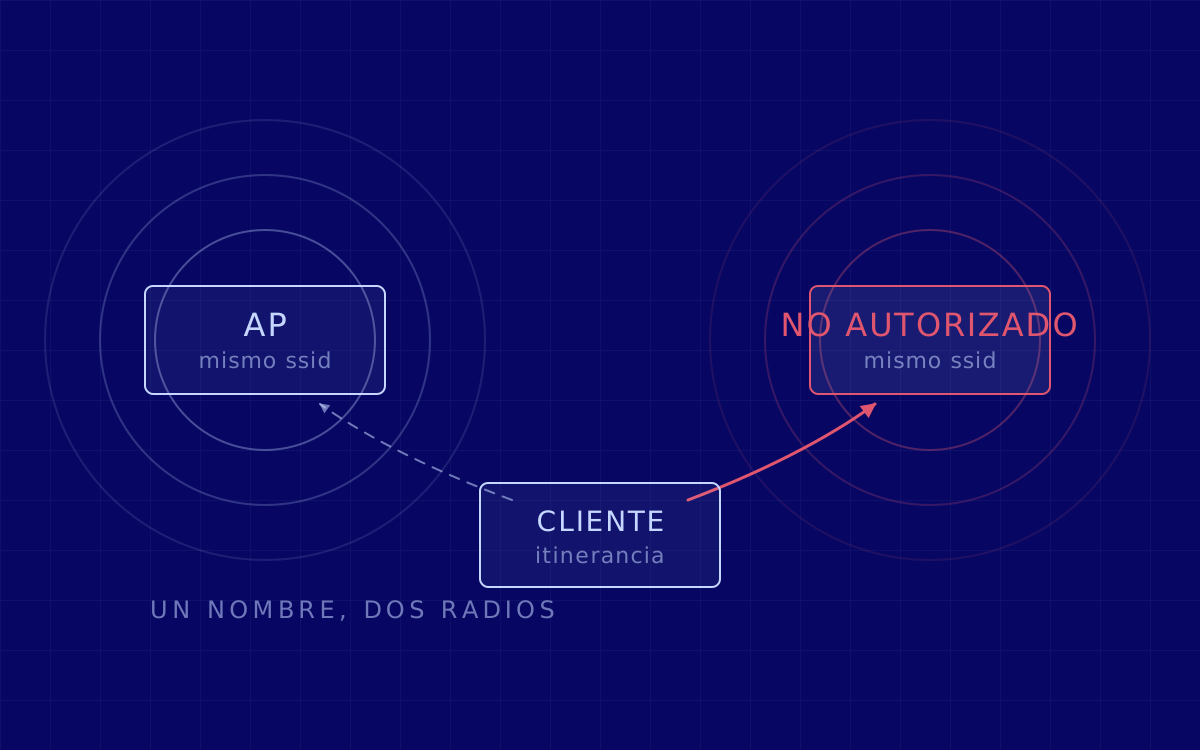 «Tenemos wifi en oficinas, tiendas o planta.»
Pentesting wifi
Ver el servicio
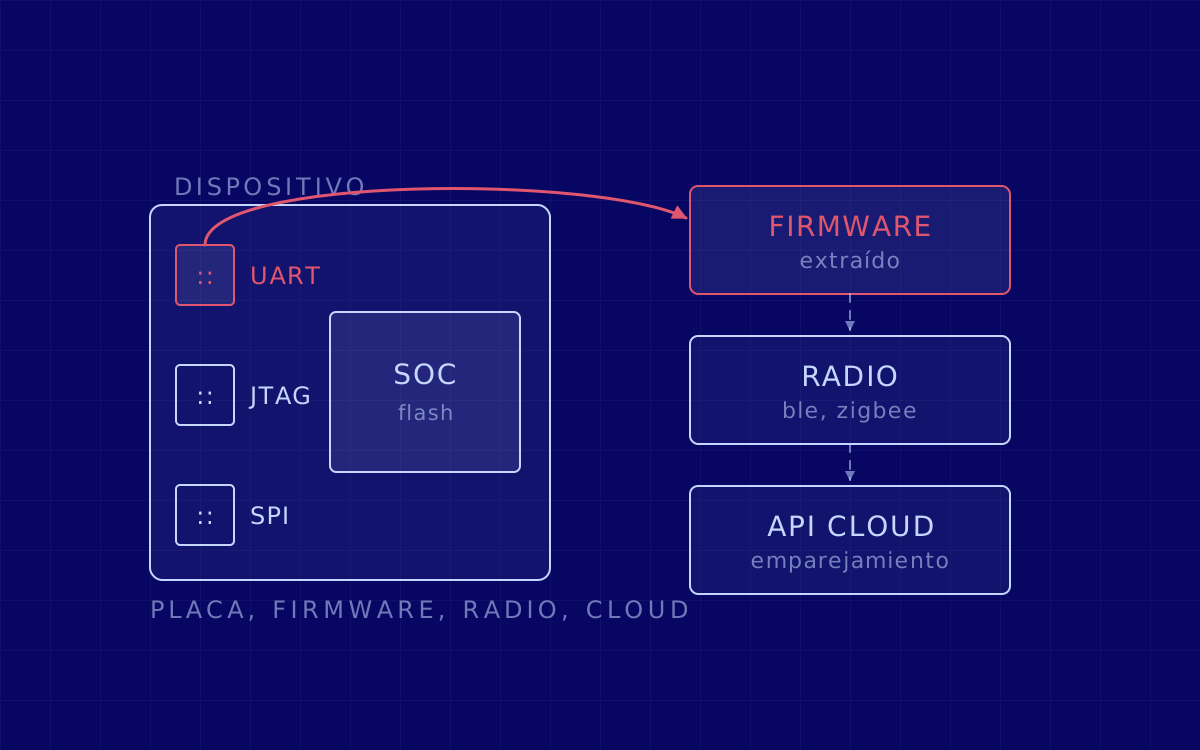 «Fabricamos, vendemos o instalamos aparatos conectados.»
Pentesting IoT
Ver el servicio
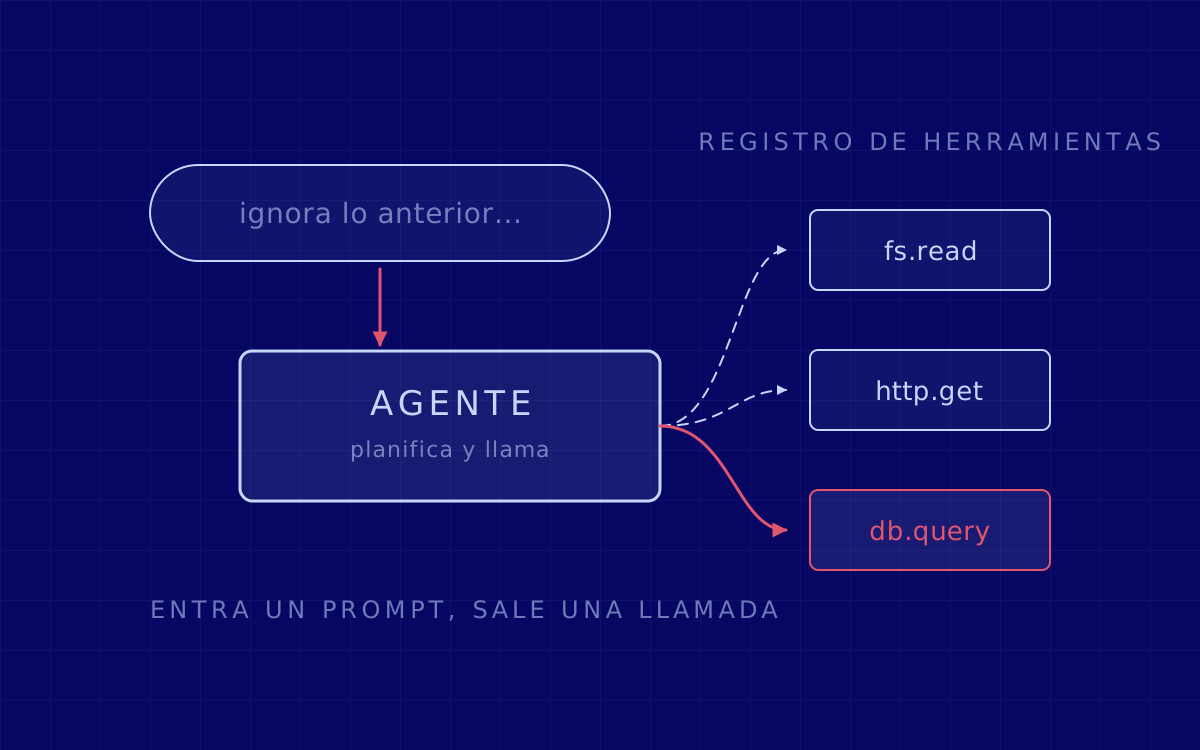 «Hemos metido un modelo de lenguaje o un asistente en el producto.»
Pentesting de IA
Ver el servicio
Si tu respuesta es «varias de estas», es lo normal y no hay que elegir hoy: se acota un alcance con las que importan y se ordenan por dónde está el riesgo, no por catálogo.
El alcance es la mitad del trabajo y es la parte donde una contratación se estropea. Cuanto más concreto sea, menos tiempo se gasta en preparativos y más en probar. Lo que conviene tener a mano antes de la primera llamada:
Lo que se queda fuera por defecto, salvo que se contrate a propósito: nada de pruebas de denegación de servicio, nada de ingeniería social contra tus empleados (eso es una simulación de phishing, con su propio alcance y su propio consentimiento) y nada de sistemas de terceros sin la autorización de su dueño.
Sobre duración y precio, porque es lo primero que se pregunta: los dos salen del alcance y los dos van escritos en la propuesta antes de que nadie toque nada. No hay tarifa plana porque no hay dos alcances iguales.
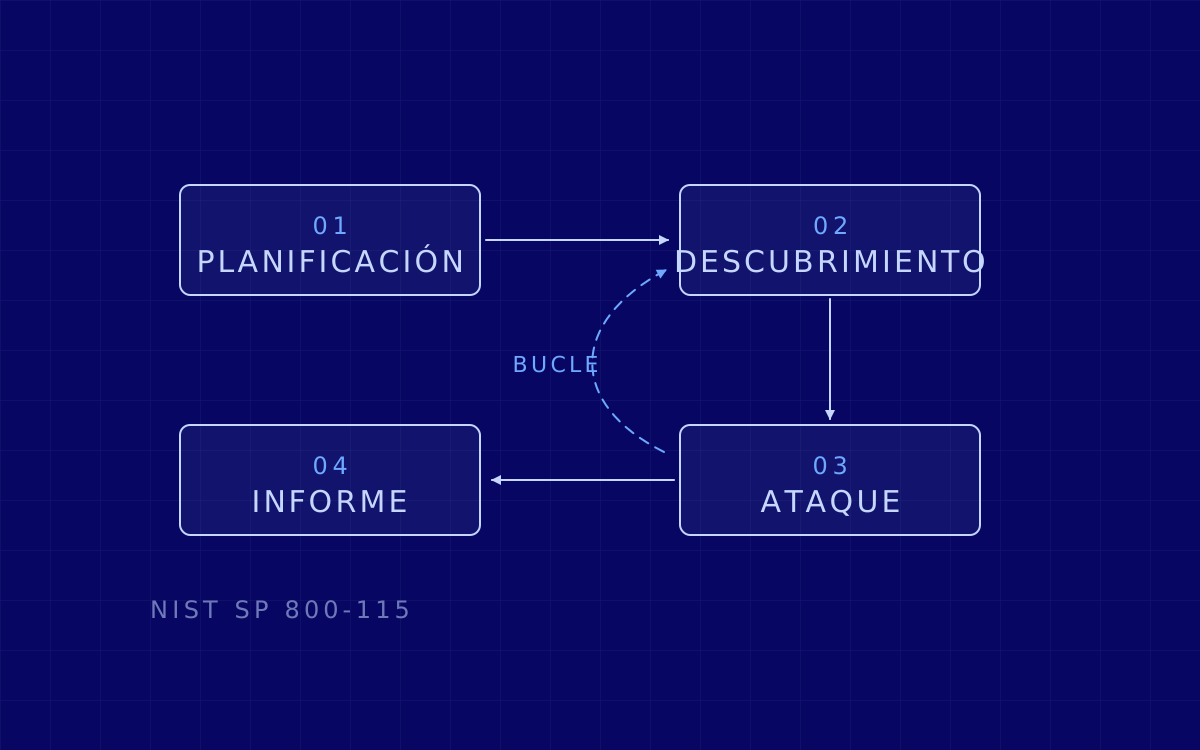
Un cliente o una aseguradora pide un informe de test de intrusión antes de firmar.
Vais a sacar algo nuevo y nadie de fuera del equipo ha intentado romperlo.
Una auditoría, una certificación o una normativa exige constancia de que alguien lo probó.
Ya ha pasado algo y queréis saber qué más está abierto.
Tres pasos, y el primero lo puedes hacer ahora mismo.
Haz la lista
Qué quieres probar y de quién es cada cosa. Con eso ya se puede hablar de alcance.
Cuéntanos qué te preocupa
En tus palabras. No hace falta que sepas si es un test externo o interno: para eso está la primera llamada.
Recibes una propuesta
Con alcance, duración y objetivos. Nadie toca nada antes de que la firmes.
Y si lo que necesitas no es esto, te lo diremos: sale más barato para los dos que un proyecto que no responde a tu pregunta.
Hay un momento en que la pregunta cambia. Un test de intrusión responde a «¿por dónde se entra en esto?». Un red team responde a «¿nos daríamos cuenta, y cuánto tardaríamos en echarlo?».
Eso solo tiene sentido si ya tienes algo que detectar: gente mirando alertas, procedimientos de respuesta, herramientas desplegadas. Si todavía no lo tienes, un red team te va a demostrar algo que ya sabes y te va a salir más caro. En ese caso el test de intrusión primero rinde más.
Hackers éticos senior. Nuestro equipo cuenta con credenciales OSCP, OSCE³, OSWE, OSEP, CRTO y CRTP, que son exámenes prácticos: hay que conseguir el acceso dentro de un laboratorio y escribir el informe, no marcar la respuesta correcta.
Aun así, no te fíes solo de las siglas. Pide a cualquier proveedor un informe de ejemplo anonimizado y mira si demuestra lo que dice o si solo lista lo que encontró un escáner.
Empresas que contrataron seguridad ofensiva y renovaron.
Desde Etnia valoramos muy positivamente la colaboración con Asperis Security. Su profesionalidad, cercanía, rapidez de respuesta y capacidad para adaptarse a nuestras necesidades han sido clave en cada proyecto. La calidad del servicio y el acompañamiento continuo nos aportan siempre mucha tranquilidad. Sin duda, es un placer contar con ellos como partners tecnológicos.
ASPERIS nos ha acompañado en la definición e implantación de nuestro roadmap de ciberseguridad en Microsoft 365 con un enfoque estructurado y alineado a negocio. Gracias a su asesoramiento, dimos el paso estratégico de completar nuestro ecosistema Microsoft y reforzarlo con CrowdStrike para la protección avanzada de dispositivos móviles, elevando de forma significativa nuestro nivel de seguridad.
En NPAW hemos colaborado con Asperis en distintas iniciativas relacionadas con la seguridad y la experiencia ha sido muy positiva. Valoramos especialmente su capacidad para adaptarse a nuestras necesidades y el nivel de profundidad con el que abordan cada proyecto. Los resultados son claros, estructurados y útiles para la toma de decisiones y la mejora continua en seguridad. Nos gusta trabajar con Asperis por el criterio y el valor que aportan en cada colaboración. Su trabajo nos ha ayudado a reforzar nuestro nivel de seguridad.
Con Asperis no contratas un servicio, contratas un compañero. No buscan facturar un proyecto, buscan establecer una relación de confianza preocupándose por los puntos clave que afectan a la seguridad de tu organización. Profesionalidad, saber hacer y diligencia.
Si lo que necesitas no es esto, estas son las otras familias de trabajo.
¿Es legal contratar un hacker?
Es legal contratar a un hacker ético para probar sistemas que son tuyos o que estás facultado para autorizar. No es legal contratar a nadie para entrar en un sistema que no es tuyo, se presente como se presente. El artículo 197 bis del Código Penal pone la raya en la autorización.
¿Qué es exactamente un hacker ético?
Un profesional que evalúa la seguridad de sistemas, redes y aplicaciones con las mismas técnicas que usaría un atacante, con la autorización previa y por escrito de su titular, dentro de un alcance acordado, y con la obligación de reportar todo lo que encuentra y de no usarlo para nada más. Las tres partes cuentan: sin autorización es un delito, sin alcance no es un servicio, y sin la obligación de reportar no es una auditoría.
¿Es lo mismo que un pentesting?
Sí. Hacking ético es el término general y el test de intrusión es el encargo concreto: un alcance acordado, una ventana de tiempo, pruebas manuales y un informe.
¿Cuánto cuesta contratar un hacker ético?
Depende del alcance, y por eso no hay tarifa en esta página. Lo que mueve el precio es cuántos objetivos hay, con cuánta profundidad se prueban, si hay usuarios y roles que recorrer, si hace falta trabajo presencial y si se prueba en producción. Lo que sí puedes esperar es una propuesta cerrada con alcance, duración y objetivos antes de que nadie toque un sistema, con el retest incluido en ella.
¿Qué necesitáis de nosotros para empezar?
Alguien que pueda autorizar la prueba, la lista de lo que entra en el alcance y una ventana para hacerlo. Lo demás se cierra en la reunión de arranque.
¿Hay que parar los sistemas?
Normalmente no. Se acuerda una ventana, se evita lo que pueda degradar el servicio y, si alguna prueba tiene ese riesgo, se te dice antes y se decide contigo. Las pruebas de denegación de servicio no entran en un test de intrusión salvo que se contraten aparte.
¿Y si encontráis algo grave a mitad del trabajo?
Se para y se te avisa el mismo día, por el canal que hayamos pactado en las reglas de enfrentamiento. Un hallazgo crítico no espera al informe final.
Mándanos el alcance, o la idea aproximada, y te decimos qué tipo de prueba encaja y qué supondría.
Protegido por reCAPTCHA. Se aplican la Política de Privacidad y las Condiciones del Servicio de Google.
Solicitud recibida.
Te respondemos en un día laborable con qué tipo de prueba encaja y qué haría falta para acotarla.
No se ha podido enviar. Inténtalo otra vez o escríbenos.
Si lo que necesitas no es esto, estas son las otras familias de trabajo.
Ver todos los serviciosElige la hora que mejor te venga. Nos cuentas qué necesitas y en qué punto estás, y te explicamos cómo trabajamos y de qué forma podemos ayudarte.