El orden importa más que la lista
Si preguntas qué necesita una empresa para protegerse, la respuesta habitual es una lista: antivirus, cortafuegos, copias de seguridad, contraseñas, formación, seguros, planes. Todo lo de la lista es razonable. El problema es que una lista no dice por dónde empezar, y en la práctica se empieza por lo que es fácil de comprar en vez de por lo que cierra el camino que un atacante usa de verdad.
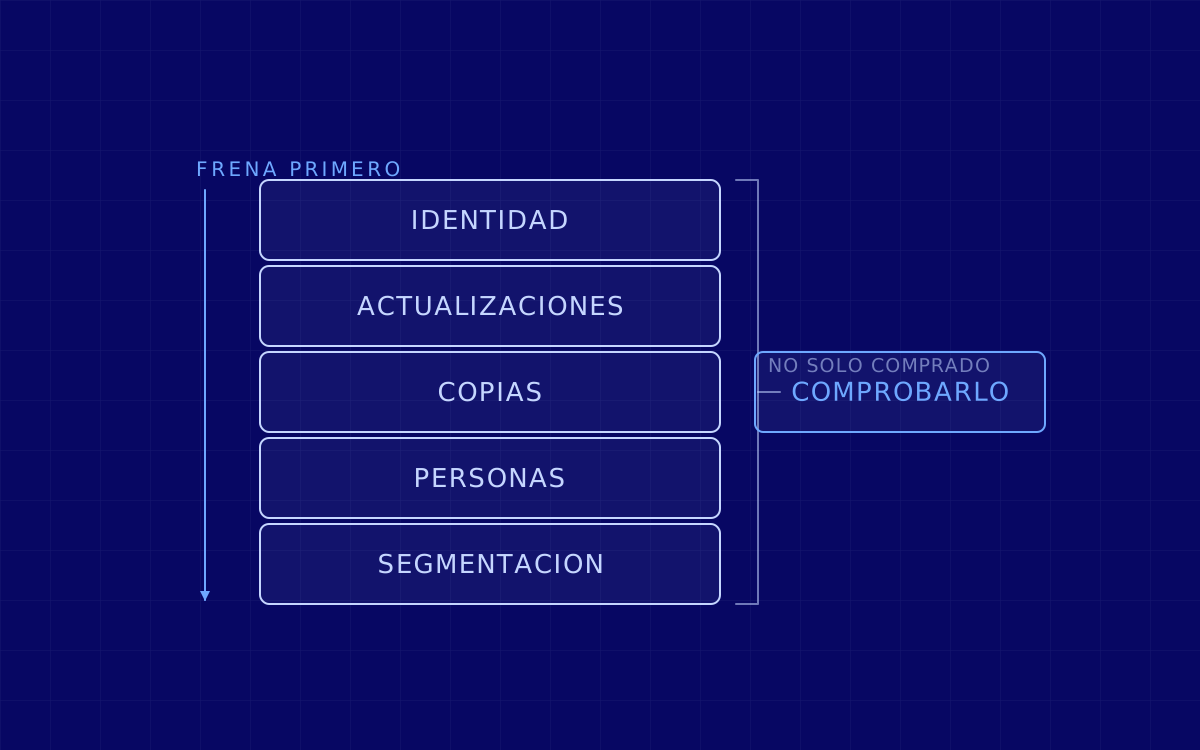
Este artículo va ordenado por otra cosa: por cuánto reduce el riesgo cada medida respecto de lo que cuesta ponerla, en el orden en el que nosotros vemos caer a las empresas cuando las atacamos con su permiso. No es un orden de importancia teórica, es el orden en que dejarían de funcionar los ataques que salen en los informes.
1. Identidad: segundo factor y permisos mínimos
La mayoría de las intrusiones que vemos no empiezan con un exploit: empiezan con una credencial válida. Alguien la reutilizó, alguien la escribió en un formulario que parecía el de la empresa, o alguien la encontró en una filtración de otro servicio. Por eso lo primero no es un producto, es la identidad.
Dos medidas, en este orden. La primera es autenticación multifactor en todo lo que se pueda alcanzar desde internet, empezando por el correo, la VPN y la administración de la nube. La segunda es mínimo privilegio: que las cuentas del día a día no sean administradoras, y que las que sí lo son se usen solo para administrar y no para leer el correo.
Cómo se comprueba que está puesto, que es distinto de haberlo activado: pide la lista de cuentas que pueden entrar desde fuera sin segundo factor. Si esa lista no se puede sacar, ya tienes el primer hallazgo. Si sale y no está vacía, esas son las cuentas por las que se entra. En Microsoft 365 esto es exactamente lo que revisa un trabajo de bastionado.
2. Actualizar lo que da a internet, y saber qué da a internet
El segundo escalón es la gestión de actualizaciones, con un matiz que cambia el resultado: no se trata de parchearlo todo, se trata de parchear primero lo que un atacante puede alcanzar sin credenciales.
Y ahí aparece el problema de fondo, que casi ninguna empresa tiene resuelto: no sabe del todo qué expone. Subdominios que quedaron de una campaña, un panel de administración que se abrió «un momento», un entorno de pruebas con datos de verdad, un servicio en la nube que levantó un equipo y nadie apuntó. Eso es la superficie de ataque, y no se puede proteger lo que no se sabe que existe.
La comprobación honesta es enumerar desde fuera, como haría un atacante, en vez de mirar el inventario interno. Es justo lo que hace un test de intrusión externo, y lo que casi siempre encuentra no es una vulnerabilidad exótica: es un servicio que nadie sabía que seguía encendido.
3. Copias de seguridad que sobrevivan a quien te ataca
Casi todas las empresas tienen copias de seguridad. Muchas menos tienen copias que sobrevivan a un ransomware, porque el atacante moderno busca las copias antes de cifrar nada: es lo que convierte un incidente molesto en una negociación.
Las tres propiedades que hacen que una copia sirva en el peor día son que esté fuera del dominio (que no se pueda borrar con las credenciales que el atacante acaba de robar), que sea inmutable durante un plazo, y que alguien haya restaurado de verdad al menos una vez. Lo tercero es lo que más se salta y lo único que demuestra las otras dos.
La pregunta que lo resume: si mañana el atacante tuviera las credenciales de tu administrador de copias, ¿qué quedaría? Si la respuesta es «nada», la copia es un fichero más.
4. Las personas, con simulación y no con un vídeo
La ingeniería social sigue siendo la vía más barata para entrar, y el phishing su forma más común. Aquí la medida habitual, que es un curso anual con un cuestionario al final, no cambia el comportamiento de nadie: se aprueba y se olvida.
Lo que sí mueve la aguja es medir con una simulación controlada y usar el resultado para dos cosas distintas. Una es la formación, dirigida a lo que la simulación demostró que falla y no a un temario genérico. La otra, y es la que se olvida, es medir cuánta gente lo reporta. Que alguien haga clic es normal. Que nadie avise es el hallazgo.
Y una regla de higiene interna que vale más que muchos cursos: si tu empresa manda correos internos que piden credenciales o meten prisa, estás entrenando a tu plantilla para caer.
5. Defensa en profundidad, que es asumir que algo va a fallar
Las cuatro medidas anteriores reducen la probabilidad de que alguien entre. La defensa en profundidad parte de que alguna vez entrará, y se ocupa de que entrar en un sitio no sea entrar en todos.
En la práctica es segmentar la red para que una estación de trabajo comprometida no llegue a los servidores que importan, separar los entornos de producción de los de prueba, y vigilar los puestos con algo que registre lo que pasa y no solo bloquee lo conocido. El objetivo no es impedir el primer paso, es hacer que el segundo cueste tiempo y deje rastro.
6. Comprobar que funciona, que es lo que casi nadie hace
Todo lo anterior se puede tener comprado, activado y documentado, y aun así no funcionar. La diferencia entre creer que estás protegido y saberlo es que alguien lo intente.
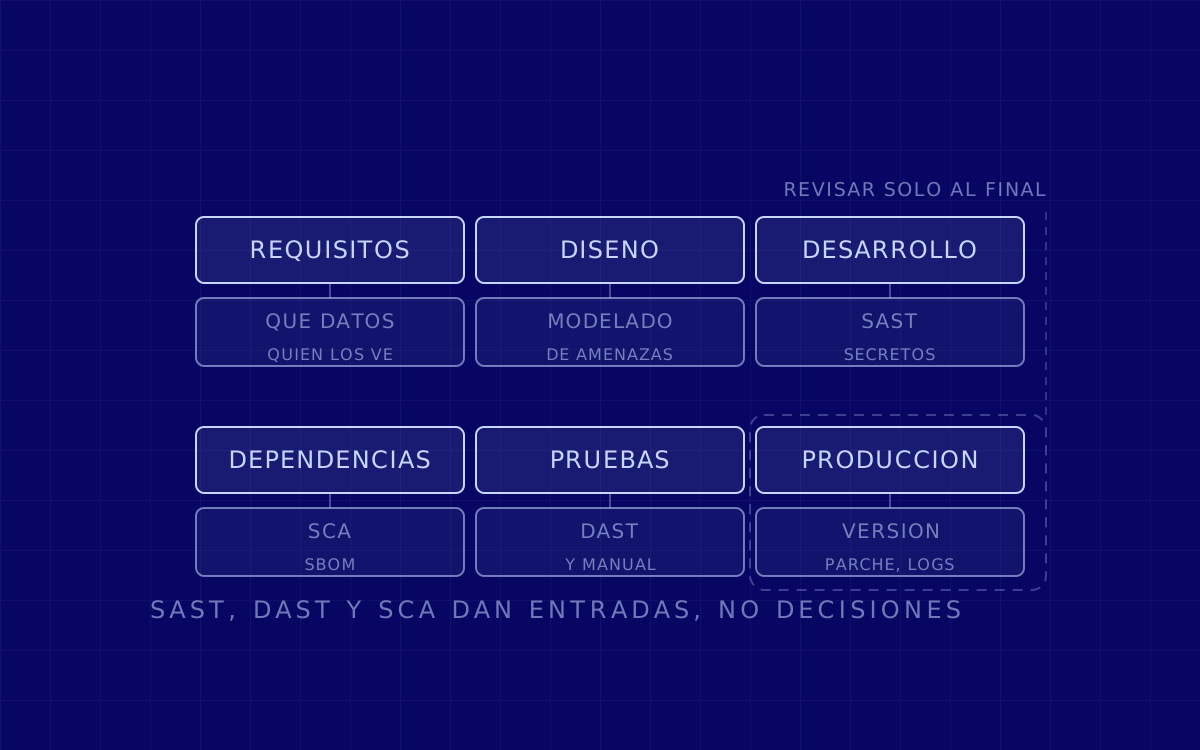
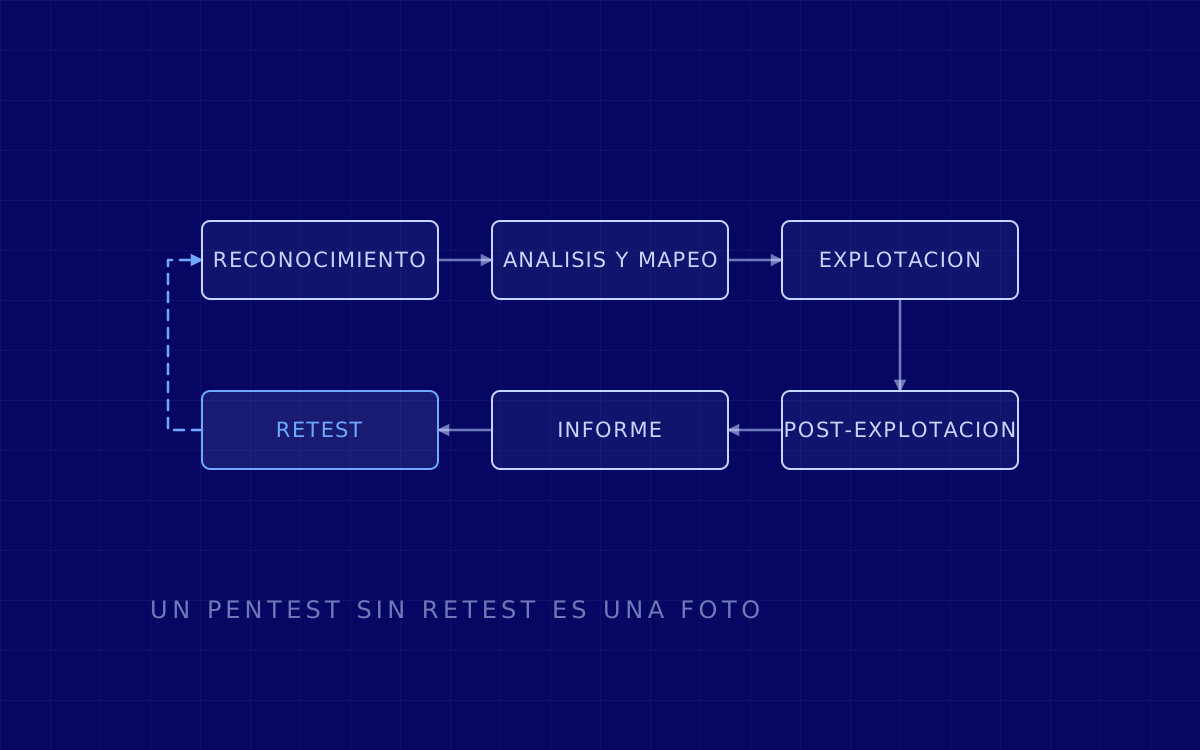
Eso es lo que hace un test de intrusión: alguien con las mismas capacidades que un atacante ataca tus sistemas con tu permiso, dentro de un alcance firmado, y te cuenta por dónde ha entrado y en qué orden conviene arreglarlo. Si nunca has hecho uno, la página de contratar un hacker ético explica qué se pide exactamente y dónde está la raya legal.
Y la medida que cierra el círculo, porque es la única que dice si el trabajo sirvió de algo: volver a comprobar lo arreglado. Un hallazgo cerrado sin reverificar es un hallazgo que crees cerrado. De la gestión de la exposición lo que importa no es la lista de vulnerabilidades, es cuántas se cerraron y cuánto tardaron.
El resumen, en el mismo orden
Segundo factor y permisos mínimos. Actualizar lo que da a internet, sabiendo primero qué da a internet. Copias que el atacante no pueda borrar y que alguien haya restaurado. Simulación de phishing medida por reporte y no solo por clic. Segmentación para que entrar en un sitio no sea entrar en todos. Y comprobarlo atacándolo.
Ninguna de las seis es un producto que se compre una vez. Las seis son estados que se pierden solos si nadie los vuelve a medir.